Modul_GS02_Aufsichtsrats‑Präsentation_NIS2 Governance & Aufsichtspflichten
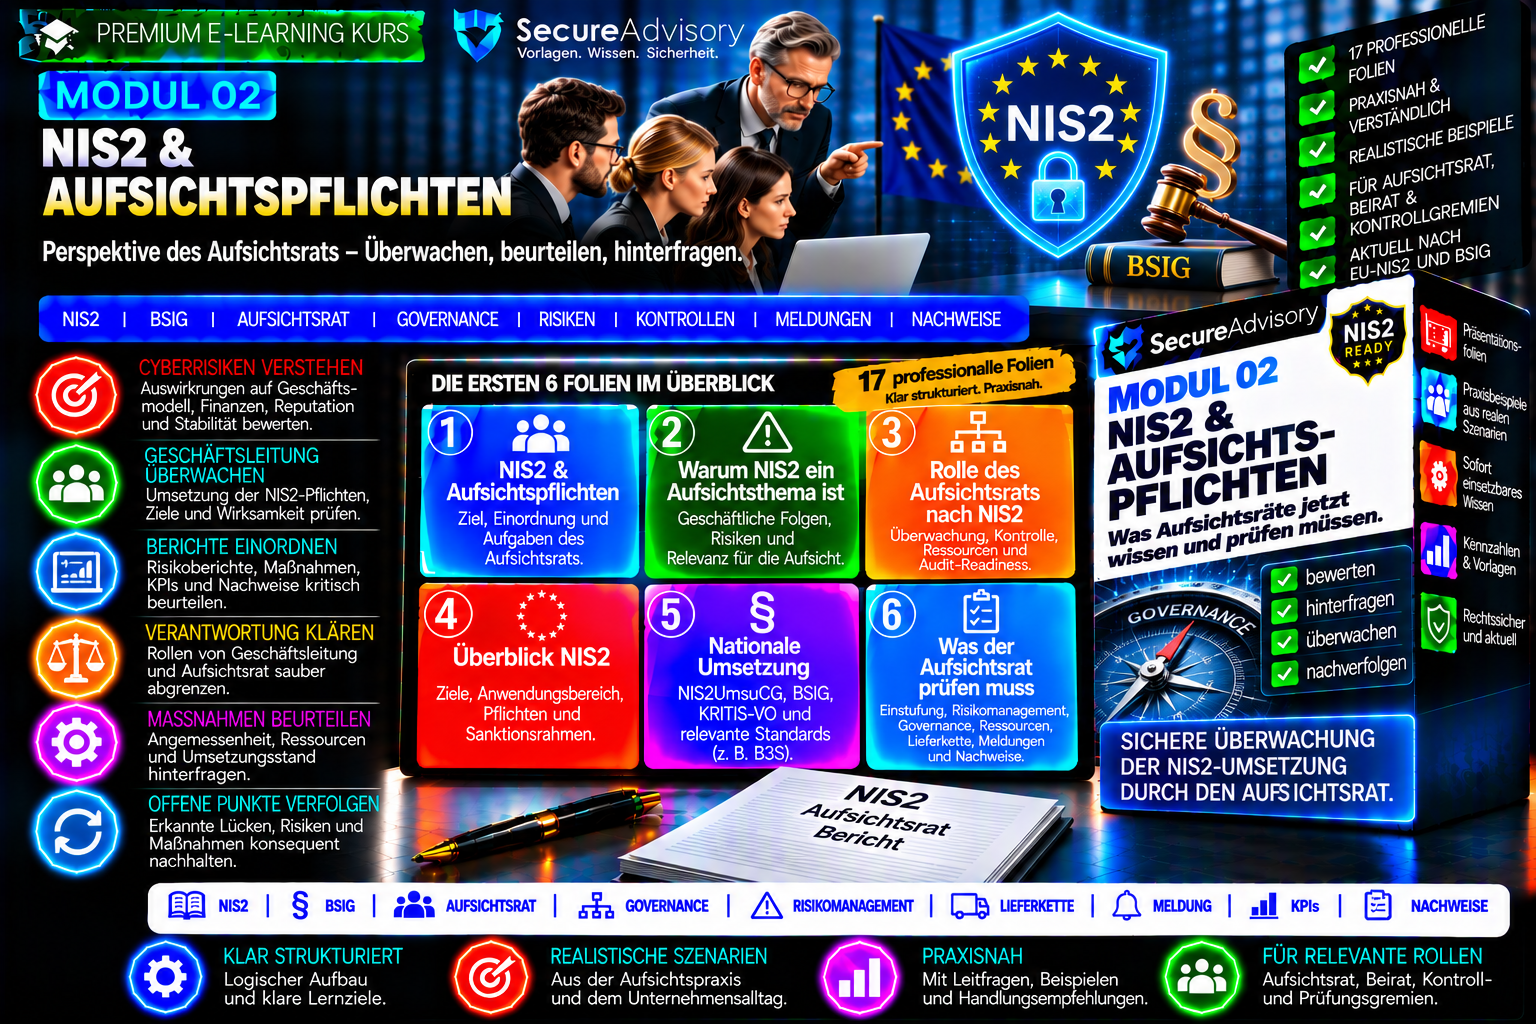
Modul_GS02_Aufsichtsrats‑Präsentation_NIS2 Governance & Aufsichtspflichten
NIS2 & Aufsichtspflichten – Schulung für Aufsichtsräte
Cyberrisiken sind Unternehmensrisiken.
Für Aufsichtsräte stellt sich deshalb nicht die Frage, technische Sicherheitsmaßnahmen selbst zu steuern, sondern ob die Geschäftsleitung wesentliche Cyberrisiken angemessen erkennt, behandelt und überwacht.
Das Schulungsmodul vermittelt NIS2 aus der Perspektive des Aufsichtsrats.
Es geht primär um die wirksame Überwachung der Geschäftsleitung, entscheidungsrelevante Berichte, Risikomanagement, Lieferkettensicherheit, Incident Response, Nachweise und die strukturierte Nachverfolgung erkannter Schwachstellen.
Im Mittelpunkt stehen
- NIS2 und die nationale Umsetzung in Deutschland
- Rolle und Aufgabengrenzen des Aufsichtsrats
- Cyberrisiken als Unternehmensrisiken
- Prüffelder für eine strukturierte Überwachung
- Risikomanagement aus Aufsichtssicht
- Governance und Verantwortlichkeiten
- Lieferketten- und Dienstleisterrisiken
- Incident Response und Meldepflichten
- Nachweise und Prüfbereitschaft
- Haftungsrisiken differenziert betrachtet
- entscheidungsrelevantes Management-Reporting
- Aufsichtsrats-Checkliste für die praktische Überwachung
Ihr entscheidender Mehrwert
Keine allgemeine NIS2-Schulung und keine technische Cybersecurity-Schulung.
Der entscheidende Unterschied ist die konsequente Aufsichtsratsperspektive:
- Welche Informationen benötigt der Aufsichtsrat?
- Welche Fragen sollte der Aufsichtsrat stellen?
- Wie lässt sich erkennen, ob die Geschäftsleitung wesentliche Cyberrisiken angemessen steuert und Maßnahmen tatsächlich wirksam sind?
Das Modul trennt dabei ausdrücklich die Aufgaben der Geschäftsleitung von der Überwachungsfunktion des Aufsichtsrats und weist darauf hin, dass konkrete Pflichten von Rechtsform, Organstellung und Unternehmenssituation abhängen.
Das Modul arbeitet mit konkreten Überwachungsfragen und fiktiven Fällen.
Behandelt werden unter anderem Betriebsausfälle, offene Sicherheitsmaßnahmen, fehlende Wiederherstellungstests, kritische Lieferantenabhängigkeiten und die Qualität von Managementberichten.
Ein besonderer Bestandteil ist die Aufsichtsrats-Checkliste mit Fragen zu Einstufung, Cyberrisiken, Ressourcen, Kontrollwirksamkeit, Lieferanten, Meldewegen, Vorfallberichten und offenen Maßnahmen.
Ideal für: Aufsichtsräte, Beiräte mit vergleichbaren Überwachungsaufgaben, Governance-Verantwortliche sowie Geschäftsleitungen, die ihre NIS2-Berichterstattung gegenüber Kontrollorganen professionalisieren möchten.