ISMS_D53_Incident Ticket Template
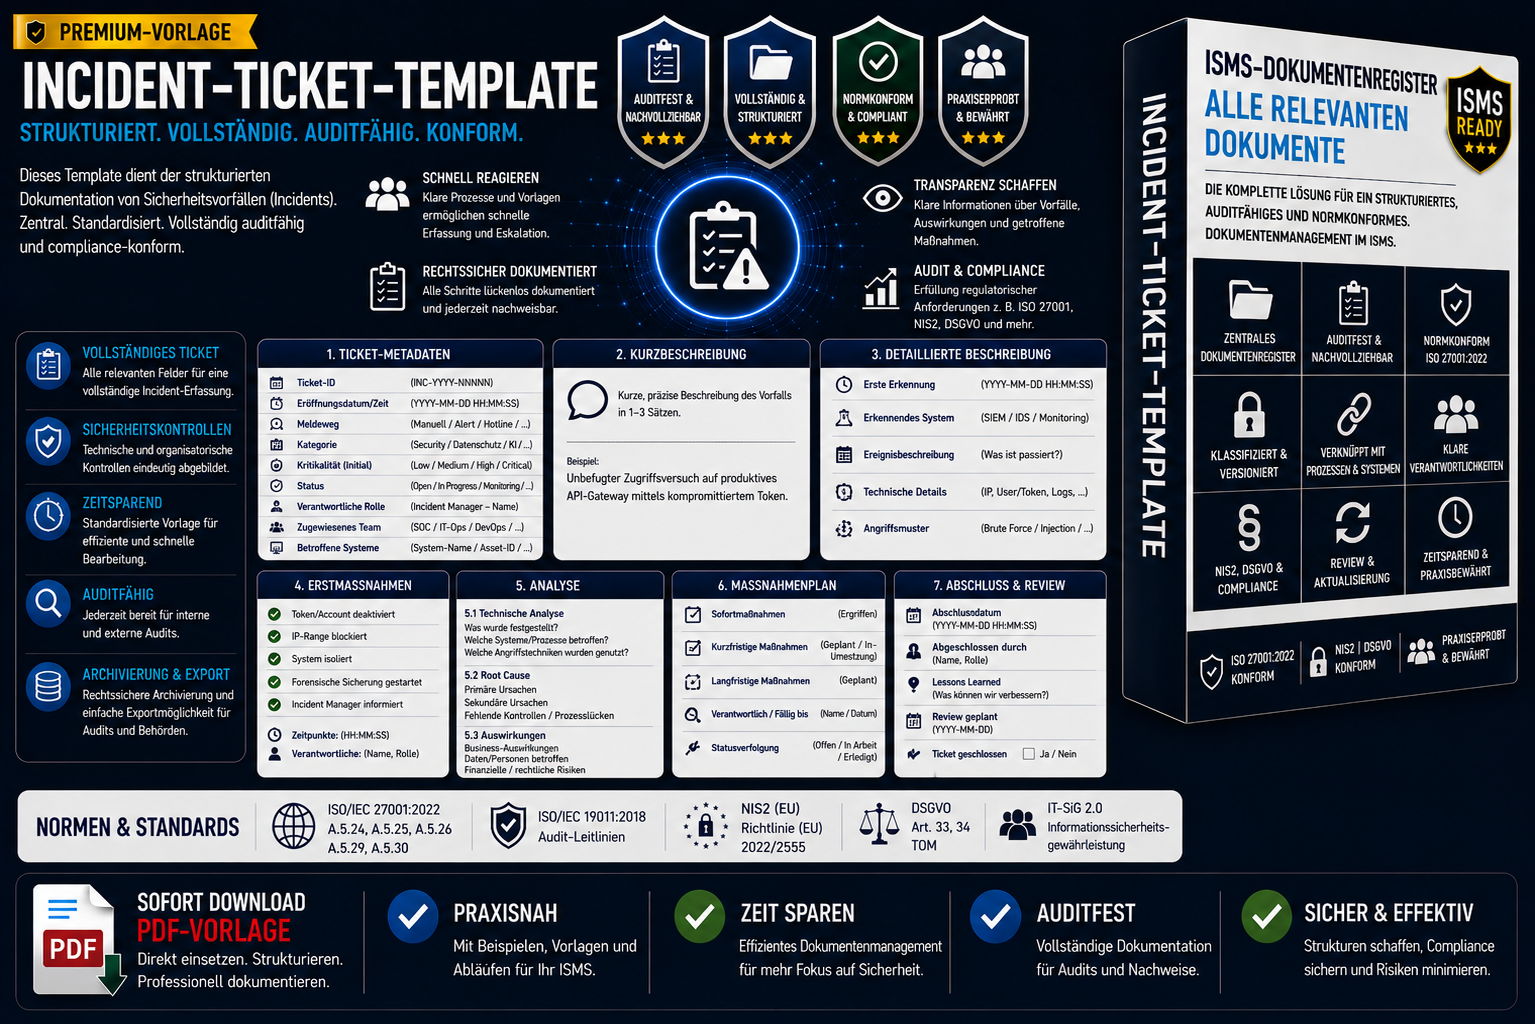
ISMS_D53_Incident Ticket Template
Auditfähige Vorlage zur Dokumentation von Sicherheitsvorfällen gemäß ISO 27001, NIS2, DSGVO Art. 33/34, DORA & EU-KI-VO
Das Incident Ticket Template ist eine ausgearbeitete, tiefgehende und auditfähige Vorlage zur strukturierten Erfassung, Analyse, Bewertung und Dokumentation von Sicherheitsvorfällen.
Es erfüllt die Anforderungen aus ISO/IEC 27001:2022, NIS2, DSGVO Art. 33/34, DORA, IT-SiG 2.0, KRITIS sowie EU-KI-VO (KI‑Incidents, Prompt‑Injection, Model‑Drift).
Originalzitat aus dem Dokument:
„Kurzbeschreibung: Unbefugter Zugriffsversuch auf produktives APIGateway mittels kompromittiertem Token.“
Inhaltliche Highlights
- Enterprise‑Incident‑Governance
- Dokumentation jedes Incidents
- klare Struktur für Security‑, Datenschutz‑, KI‑, Availability‑ und Supplier‑Incidents
- Auditfähigkeit durch Metadaten, Maßnahmen, Root‑Cause, Evidenzen, KPIs
- Integration in ISMS, SOC‑Prozesse, NIS2‑Meldepflichten, DSGVO‑TOMs & KI‑Governance
Vorteil
- Ausgearbeitetes Incident‑Ticket‑Template
- enthält Root‑Cause‑Analyse, Maßnahmenkatalog, Evidenzen, Kommunikation, Validierung, Abschlussbericht
- Konform nach ISO 27001, NIS2, DSGVO, IT-SiG, KRITIS, DORA, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
ergänzt perfekt:
- ISMS_D49 (Incident Communication Playbook)
- ISMS_D50 (Change Approval Checklist)
- ISMS_D47 (Service Level Management Process)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Ideal für
- SOC / Incident Manager
- ISB / CISO
- Datenschutzbeauftragte
- Legal
- Compliance
- KI‑Teams (Prompt‑Injection, Model‑Drift)
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- interne & externe Auditoren
Mit ISMS_D53 – Incident Ticket Template erhalten Organisationen ein vollständig einsatzbereites, auditfähiges und regulatorisch belastbares Incident‑Dokumentations‑Framework, das alle Anforderungen aus ISO 27001, NIS2, DSGVO, DORA und EUKIVO erfüllt.