ISMS_D107_Incident Prozess
Price149.00 €
Price149.00 € Net
ISMS_D107_Incident Prozess
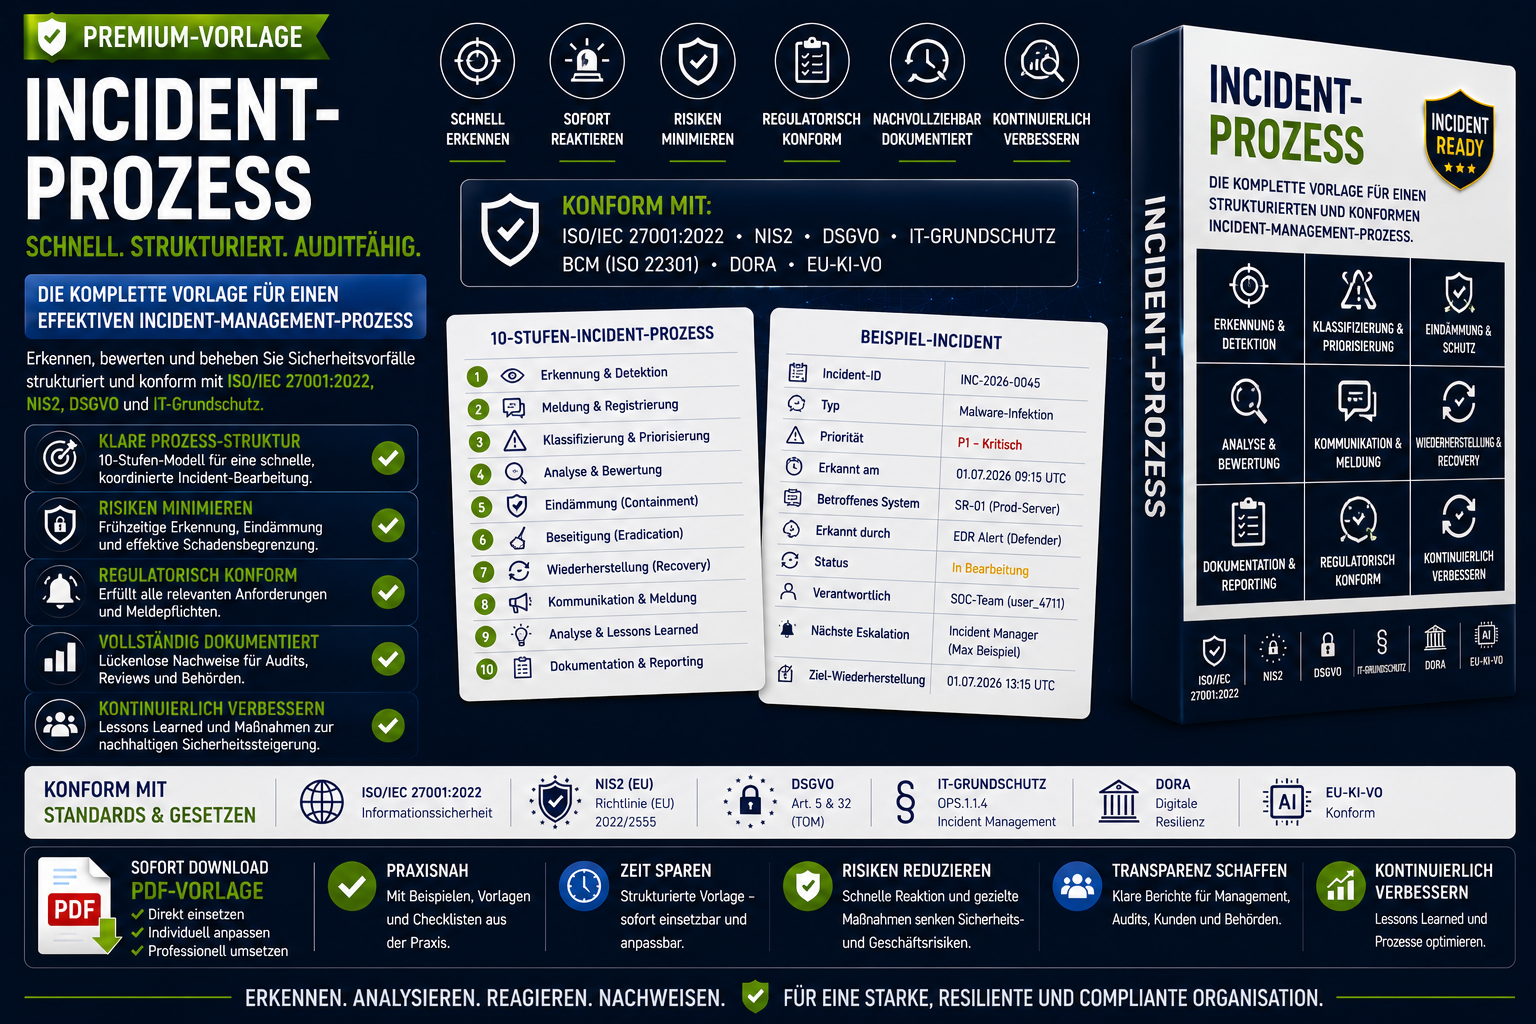
Der Incident Prozess ist eine ausgearbeitete, audit‑fähige Prozessvorlage zur Erkennung, Meldung, Klassifizierung, Bearbeitung, Analyse, Dokumentation und Nachverfolgung von Sicherheitsvorfällen.
Er deckt die relevanten Bereiche eines modernen Incident‑Response‑Programms ab – von SIEM‑Erkennung über Eindämmung und Wiederherstellung bis hin zu Forensik, Abschlussbewertung und Lessons Learned.
Diese Vorlage ist ideal für Unternehmen, die Anforderungen aus ISO 27001:2022 (A.5.24–A.5.30), NIS2, DSGVO Art. 33/34, DORA, EU-KI-VO und IT‑Grundschutz erfüllen müssen.
Sie bietet sofort einsetzbare Prozessschritte, Rollenmodelle, Kontrollpunkte und Evidenzanforderungen, die die Audit‑Vorbereitung erheblich vereinfachen.
Ideal für
- SOC‑Teams
- IT‑Security & CISO
- DevOps & SecOps
- Cloud‑Teams
- KI‑Teams & MLOps
- Datenschutzbeauftragte
- Compliance & Governance
- Auditoren & Berater
- KRITIS‑Unternehmen