DS_MCL0075_Mastercheckliste NIS2 & DATENSCHUTZ_200 Fragen
Price149.00 €
Price149.00 € Net
DS_MCL0075_Mastercheckliste NIS2 & DATENSCHUTZ_200 Fragen
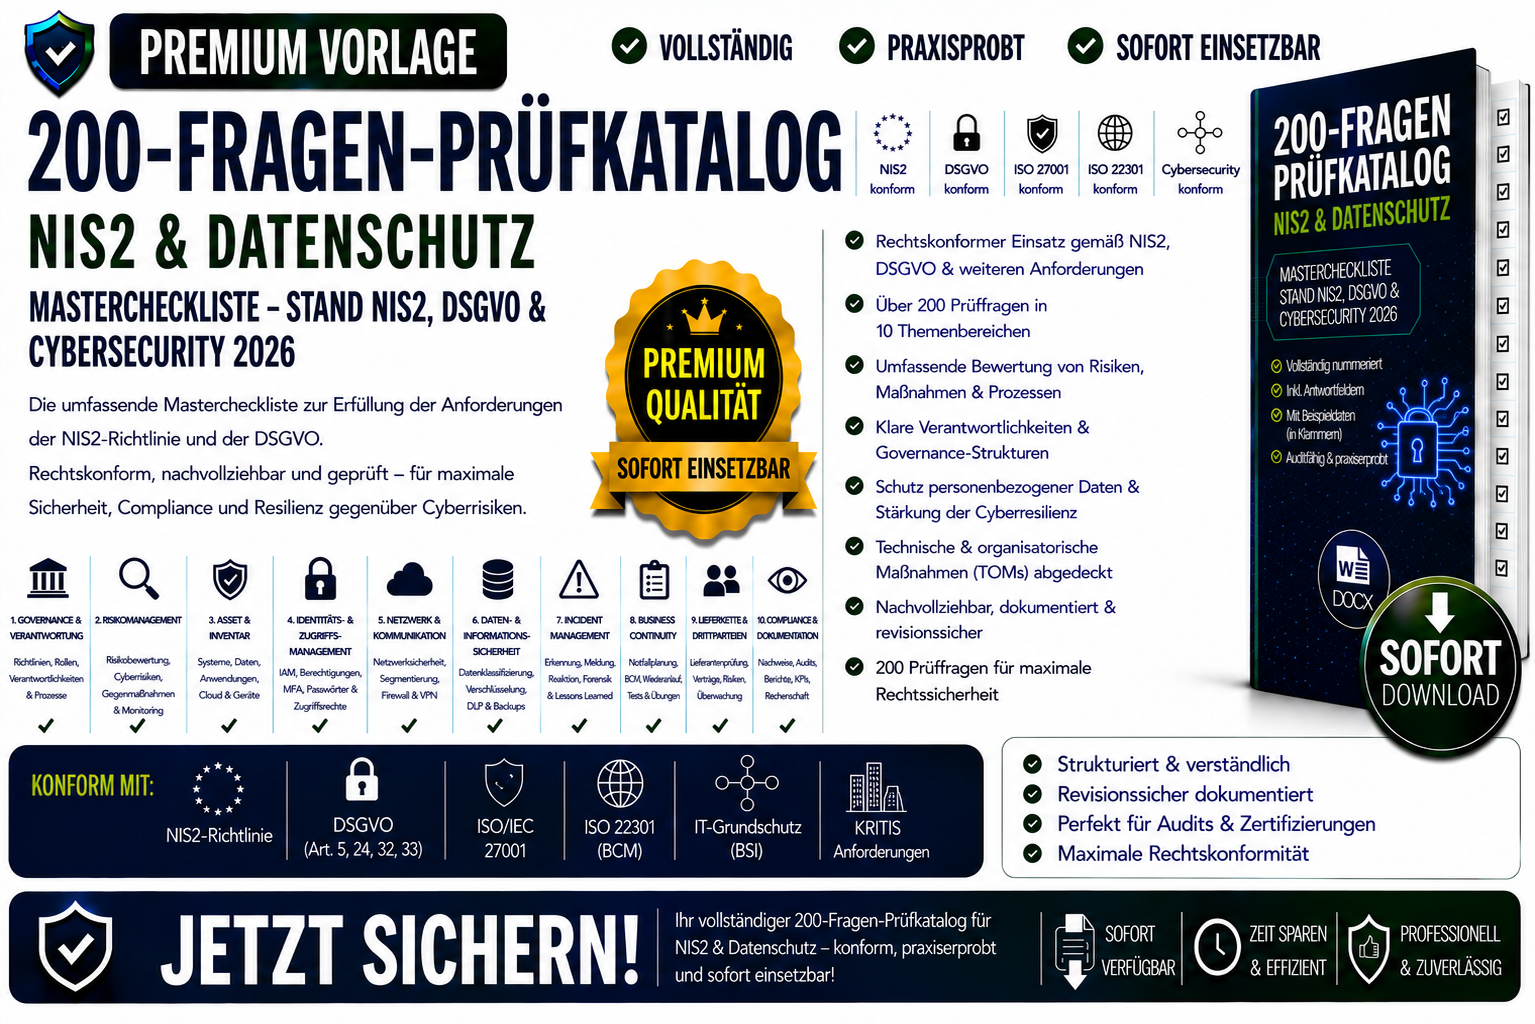
Professionelle Mastercheckliste zur rechtskonformen Umsetzung der NIS2-Anforderungen unter Berücksichtigung von Datenschutz, Informationssicherheit und Cyber-Resilienz.
Die Vorlage unterstützt Unternehmen, Informationssicherheitsverantwortliche, Datenschutzbeauftragte, Compliance-Verantwortliche, Risikomanager und Auditoren bei der systematischen Umsetzung von NIS2- und DSGVO-Anforderungen.
Die Checkliste umfasst 200 strukturierte Prüfungsfragen und deckt die organisatorischen, technischen und regulatorischen Anforderungen rund um Cybersecurity Governance, Risikomanagement, Incident Management, Lieferkettensicherheit, Business Continuity Management und Nachweisführung ab.
Inhalte
- 200 Audit- und Prüfungsfragen zu NIS2 und Datenschutz.
- Governance-Strukturen, Verantwortlichkeiten, Management-Einbindung und Security-Governance-Prozesse.
- Informationssicherheits- und Cyber-Risikomanagement einschließlich Datenschutz-, Cloud-, Insider- und Lieferkettenrisiken.
- Asset-Management mit Inventarisierung von Systemen, Anwendungen, Cloud-Diensten, Netzwerken und kritischen Ressourcen.
- Incident Management, Sicherheitsvorfälle, Datenschutzverletzungen, Behördenmeldungen und Lessons Learned.
- Business Continuity Management (BCM), Notfallplanung, Wiederanlaufverfahren, Krisenmanagement und Resilienzmaßnahmen.
- Lieferkettensicherheit mit Cloud-Anbietern, kritischen Lieferanten, Zertifizierungen, Auditrechten und Drittlandrisiken.
- Technische Sicherheitsmaßnahmen wie MFA, SIEM, EDR/XDR, Netzwerksegmentierung, Schwachstellenmanagement und Verschlüsselung.
- Schulungs- und Awareness-Programme für Mitarbeitende, Administratoren und Führungskräfte.
- Nachweisführung, Behördenkommunikation, Auditprogramme und kontinuierliche Verbesserung.
Zielgruppe
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- Compliance Officer
- CISO und Security Manager
- Risikomanager
- NIS2-Projektverantwortliche
- Interne Revision
- Auditoren
- Unternehmensberatungen
- KMU, Konzerne und kritische Einrichtungen
Nutzen
- Strukturierte Umsetzung von NIS2- und DSGVO-Anforderungen
- Verbesserung der Cyber-Resilienz und Sicherheits-Governance
- Reduzierung regulatorischer, operativer und finanzieller Risiken
- Unterstützung bei Audits, Behördenprüfungen und Zertifizierungen
- Nachweisbare Umsetzung von Sicherheits- und Compliance-Maßnahmen
- Sofort einsetzbare Mastercheckliste mit hoher Prüftiefe