KI_DSD0006_Shadow Deployment Incident RCA Vorlage
KI_DSD0006_Shadow Deployment Incident RCA Vorlage
Mit KI_DSD0006 – Shadow Deployment Incident RCA Vorlage erhalten Organisationen ein vollständig einsatzbereites, auditfähiges und regulatorisch belastbares RCA‑Framework, das Incidents im Shadow Deployment präzise, nachvollziehbar und rechtskonform analysiert.
Auditfähige Root‑Cause‑Analysis‑Vorlage für Shadow‑Deployment‑Incidents in LLM‑, ML‑, RAG‑ und Agentensystemen
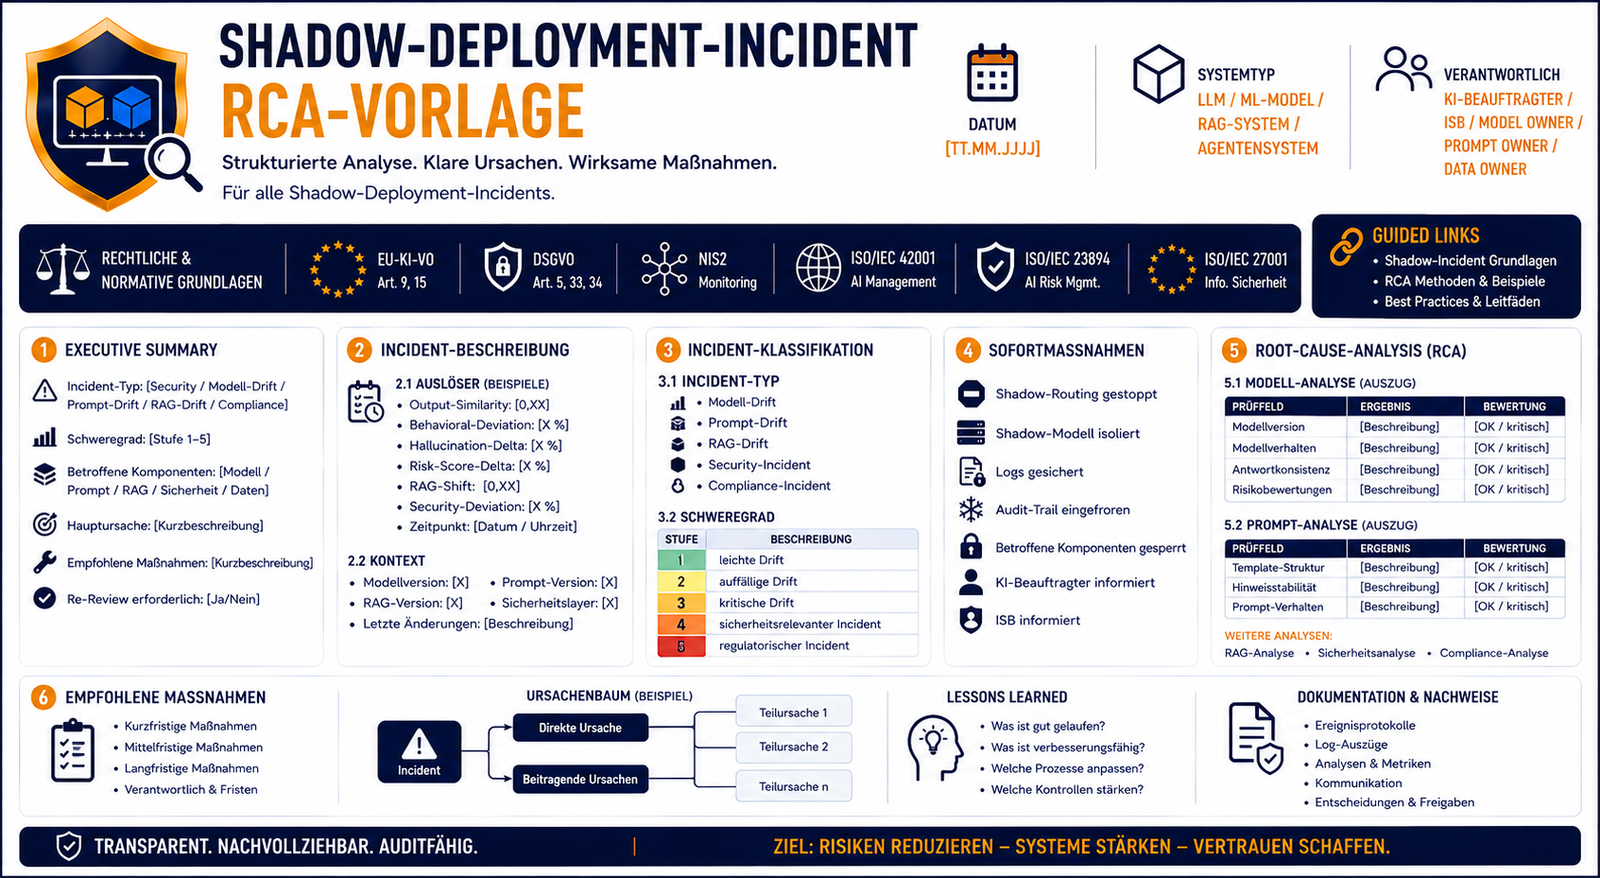
Die Shadow Deployment Incident RCA Vorlage (Stand 2026) ist ein vollständig ausgearbeitetes, hochprofessionelles und revisionssicheres Dokument zur strukturierten Ursachenanalyse von Incidents während eines Shadow Deployments.
Sie ermöglicht Organisationen, sicherheitsrelevante, technische, driftbezogene oder regulatorische Vorfälle präzise, standardisiert, auditfähig und rechtskonform zu analysieren – exakt nach den Anforderungen der EU‑KI‑VO, DSGVO, NIS2, ISO 27001 und ISO 42001.
Diese Vorlage bildet das zentrale Werkzeug für KI‑Beauftragte, ISB, DSB, Model Owner, Prompt Owner und Auditoren, um Incidents vollständig, nachvollziehbar und regulatorisch belastbar zu dokumentieren.
Vorteil
- Vollständig ausgearbeitete RCA‑Vorlage
- Enthält alle RCA‑Methoden, Tabellen, Analysen, Maßnahmenpläne und Validierungsabschnitte
- Rechtskonform nach EU‑KI‑VO, DSGVO, NIS2, ISO‑Normen
- Enterprise‑Level‑Governance‑Dokument
- Ergänzt perfekt KI_DSD0001–0005, KI_DDM0001–0009 und KI_PDCL0001–0002
Inhaltliche Highlights:
- Vollständiges RCA‑Framework für Shadow‑Deployment‑Incidents
- Executive Summary mit Incident-Typ, Schweregrad, Hauptursache, Maßnahmen & ReReview‑Pflicht
- Präzise Erfassung aller Auslöser (Output-Similarity, Behavioral-Deviation, Hallucination-Delta, Risk-Score-Delta, RAG-Shift, Security-Deviation)
- Vollständige Incident-Klassifikation (Modell-Drift, Prompt-Drift, RAG-Drift, Security-Incident, Compliance-Incident)
- Sofortmaßnahmen: Routing‑Stop, Modell‑Isolation, Audit Trail‑Freeze, Log‑Sicherung
Mehrstufige RCA‑Analyse:
- Modell-Analyse
- Prompt-Analyse
- RAG-Analyse
- Sicherheitsanalyse
- Datenschutzanalyse
Erweiterte RCA‑Methoden:
- 5‑Why‑Analyse
- Ishikawa‑Analyse (optional)
- Vollständige Risikobewertung (Modell, Prompt, RAG, Sicherheit, Datenschutz, Compliance)
- Maßnahmenplan mit Verantwortlichkeiten, Fälligkeiten und Status
- Validierungsabschnitt (Drift, Sicherheit, RAG, Prompt)
- Abschlussbewertung & Empfehlung (Weiterbetrieb, Auflagen, ReReview)
- Vollständige Dokumentations‑ und Archivierungspflichten
Dieses Dokument ist ideal für:
- KI‑Beauftragte
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- Model Owner & Prompt Owner
- Data Owner
- DevOps‑Teams
- interne & externe Auditoren
- Organisationen mit Hochrisiko‑KI‑Systemen
- Unternehmen, die LLMs, RAG‑Systeme oder Agenten produktiv einsetzen