ISMS_D45_Visitor Management Policy
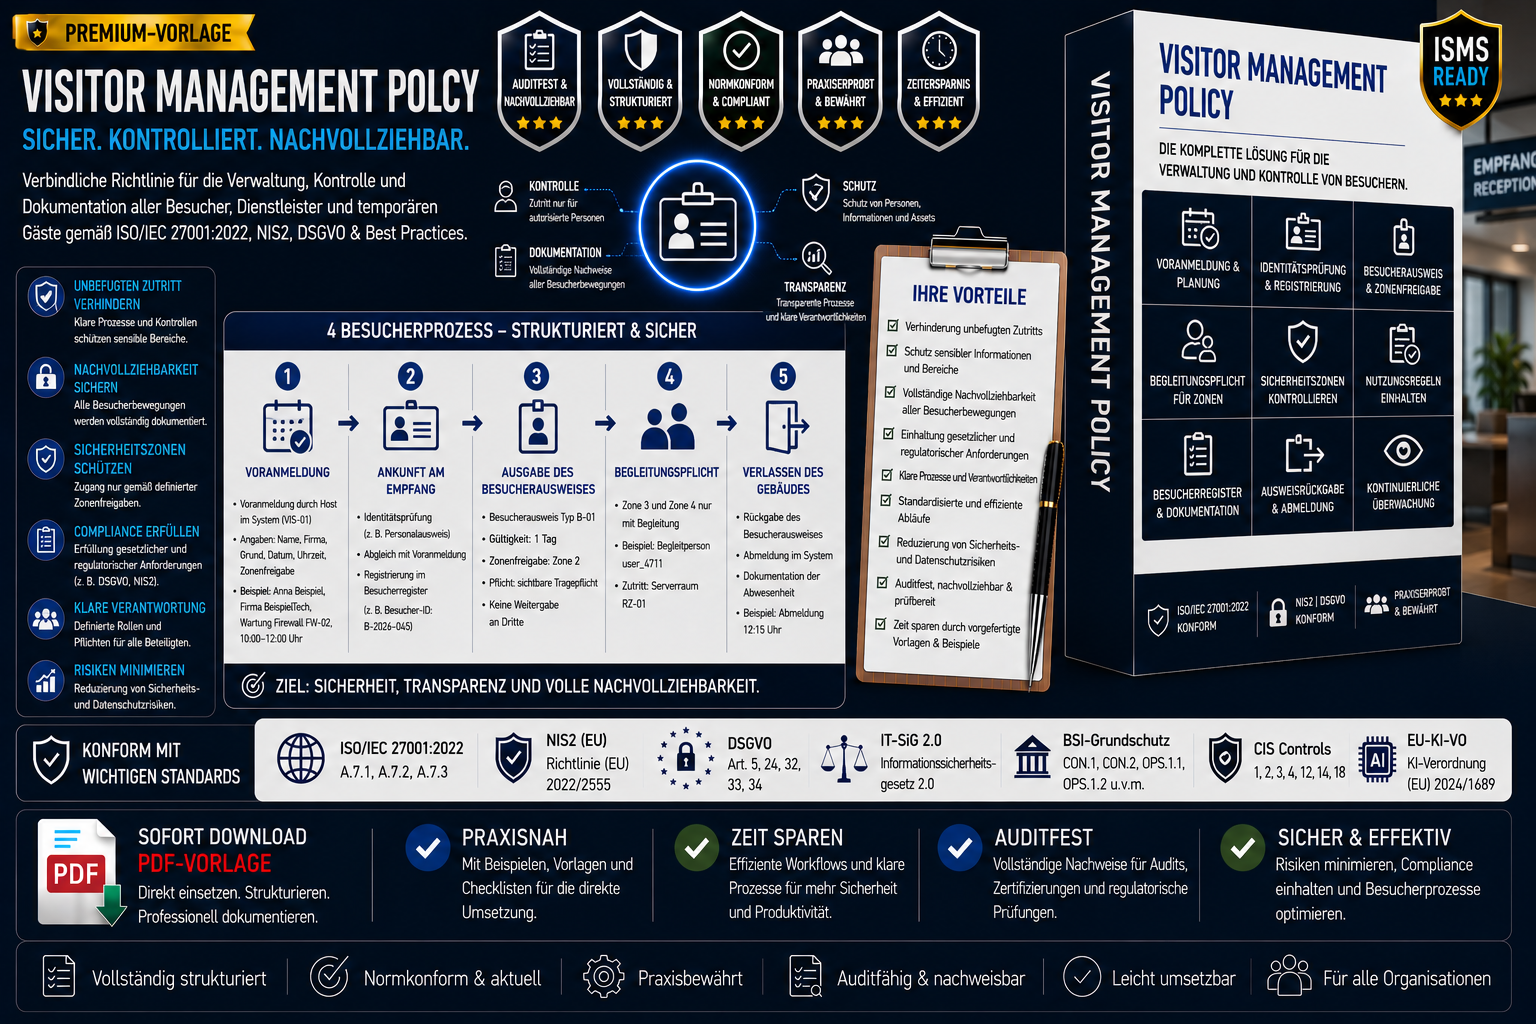
ISMS_D45_Visitor Management Policy
Auditfähige Richtlinie für Besuchersteuerung, Zutrittskontrolle & Sicherheitszonen gemäß ISO 27001, NIS2, DSGVO & IT-SiG
Die Visitor Management Policy ist eine ausgearbeitete, tiefgehende und auditfähige Sicherheitsrichtlinie für die Verwaltung, Kontrolle, Überwachung und Dokumentation aller Besucher, externen Dienstleister und temporären Gäste.
Sie erfüllt die Anforderungen aus ISO/IEC 27001:2022 A.7, NIS2, DSGVO Art. 5/32, IT-SiG 2.0 sowie BSI‑Grundschutz.
Originalzitat aus dem Dokument:
„Diese Richtlinie definiert verbindliche Anforderungen für die Verwaltung, Kontrolle, Überwachung und Dokumentation aller Besucher, externen Dienstleister und temporären Gäste.“
Enterprise‑Visitor‑Security‑Governance
- Kontrolle über alle Besucherbewegungen
- klare Rollen, Verantwortlichkeiten und Freigabeprozesse
- Auditfähigkeit durch Register, Logs, Videoüberwachung & Vorfallsdokumentation
- Integration in ISMS, NIS2‑Compliance, DSGVO‑TOMs und Physical‑Security‑Frameworks
Vorteil
- ausgearbeitete Visitor‑Management‑Policy
- enthält Besucherprozess, Sicherheitszonen, Zutrittskontrolle, Dienstleisterregeln, Incident‑Management, KPIs
- Konform nach ISO 27001, NIS2, DSGVO, IT-SiG, BSI‑Grundschutz
- Enterprise‑Level‑Governance‑Dokument
ergänzt perfekt:
- ISMS_D36b (Physische Sicherheit & Zutrittskontrolle Policy)
- ISMS_D37b (Arbeitsplatz‑ & Bürosicherheits‑Policy)
- ISMS_D38b (Medien‑ & Datenträgerverwaltung Policy)
- ISMS_D41 (Informationsklassifizierungs‑Policy)
- NIS2‑D00xx‑Serie
Ideal für
- Sicherheitsbeauftragte
- Facility‑Management
- ISB / CISO
- IT‑Security
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Unternehmen mit Hochsicherheitsbereichen
- interne & externe Auditoren
- Dienstleister mit Zutritts‑Pflichten
Mit ISMS_D45 – Visitor Management Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Visitor‑Security‑Framework, das Anforderungen aus ISO 27001, NIS2, DSGVO und IT-SiG erfüllt.