NIS2_D0062_NIS2 Secure Remote Administration Richtlinie
NIS2_D0062_NIS2 Secure Remote Administration Richtlinie
NIS2 Secure Remote Administration Richtlinie
Konzernrichtlinie für sichere Fernadministration, privilegierte Zugriffe & Remote‑Security | NIS2‑konform | ISO 27001 | BSI‑Grundschutz | BSIG §30 | EU‑KI‑VO‑ready
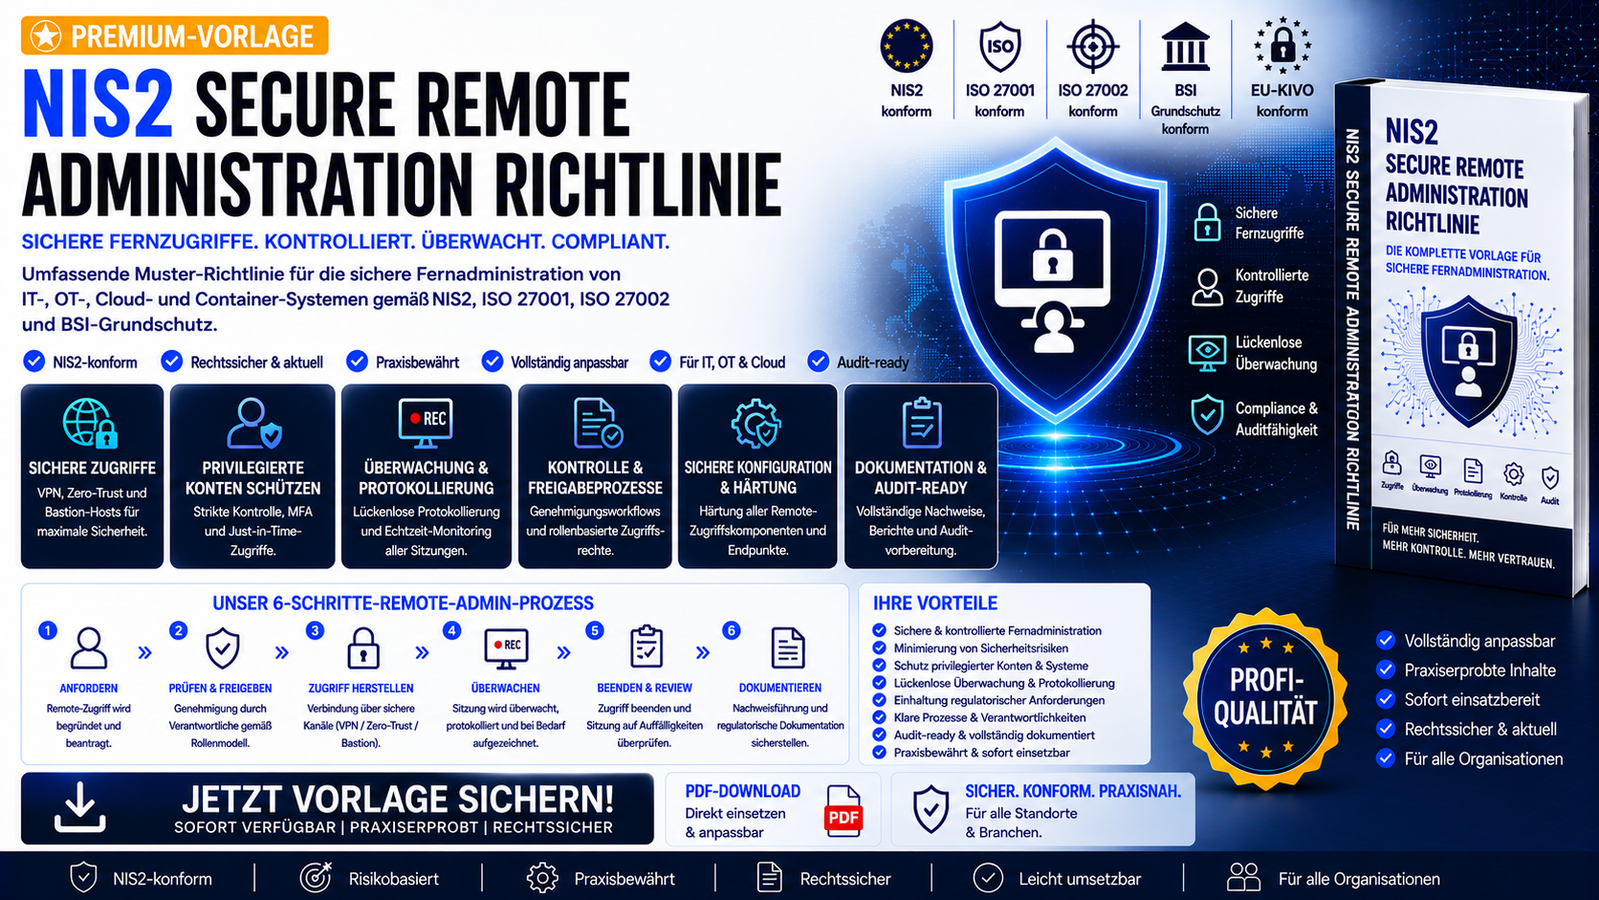
Die NIS2 Secure Remote Administration Richtlinie ist eine Grundlage für die Ausarbeitung einer auditfähigen, Governance‑Richtlinie für Unternehmen, die Remote‑Zugriffe auf IT‑, OT‑, Cloud‑ und Container‑Systeme sicher steuern müssen.
Sie definiert die Anforderungen, Prozesse, Rollen, Sicherheitsmaßnahmen und technischen Mindeststandards für Fernadministration gemäß:
- NIS2 Art. 21 Abs. 2 lit. e – Zugriffskontrolle
- BSIG §30 – Mindestmaßnahmenbereiche
- ISO/IEC 27001 / 27002 – Remote‑Access‑Controls
- BSI‑Grundschutz OPS.1.1.3
- EU-KI‑VO KI‑relevante Remote‑Security‑Pflichten
Das Dokument ist auditfähig, enthält ausgefüllte Beispieldaten, Remote‑Zugriffstypen, MFA‑Pflichten, Zero‑Trust‑Modelle, PAM‑Integration, Session‑Recording, sichere Remote‑Protokolle, Monitoring, Alarmierung, Härtung und Audit‑Nachweise.
Highlights
- NIS2‑Remote‑Access‑Governance
- Remote‑Zugriffstypen (VPN, Zero‑Trust, Bastion Hosts, SSH, OT‑Remote‑Maintenance)
- Pflicht: MFA für alle Remote‑Zugriffe
- Privileged Access Management (PAM) & Just‑In‑Time‑Access (JIT)
- Zero‑Trust‑Zugriffsmodelle (RBAC, ABAC)
- Sichere Remote‑Verbindungen (TLS 1.3, sichere SSH‑Algorithmen, Verbot unsicherer Protokolle)
- Session‑Management (Recording, Monitoring, Isolation, Timeouts)
- Remote‑Härtung (sichere Endgeräte, sichere Browser, Verbot privater Geräte)
- Remote‑Monitoring & Alarmierung (SIEM‑Integration, Anomalieerkennung)
- Externe Dienstleister: separate Konten, zeitlich begrenzte Zugriffe, Logging‑Pflicht
- Auditfähigkeit & Nachweisführung gemäß NIS2 Art. 21
- Ausgefüllte Beispieldaten in Klammern
Ideal für
- KRITIS‑Unternehmen
- Energie, Produktion, Logistik
- Finanzsektor & Versicherungen
- Behörden & öffentliche Einrichtungen
- CISO‑Teams, IT‑Security, OT‑Security, SOC
- Unternehmen mit NIS2‑Pflichten oder KI‑Systemen