NIS2_D0052_NIS2 Supply Chain Security & Kritische Lieferanten Richtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0052_NIS2 Supply Chain Security & Kritische Lieferanten Richtlinie
NIS2 Supply Chain Security & Kritische Lieferanten Richtlinie
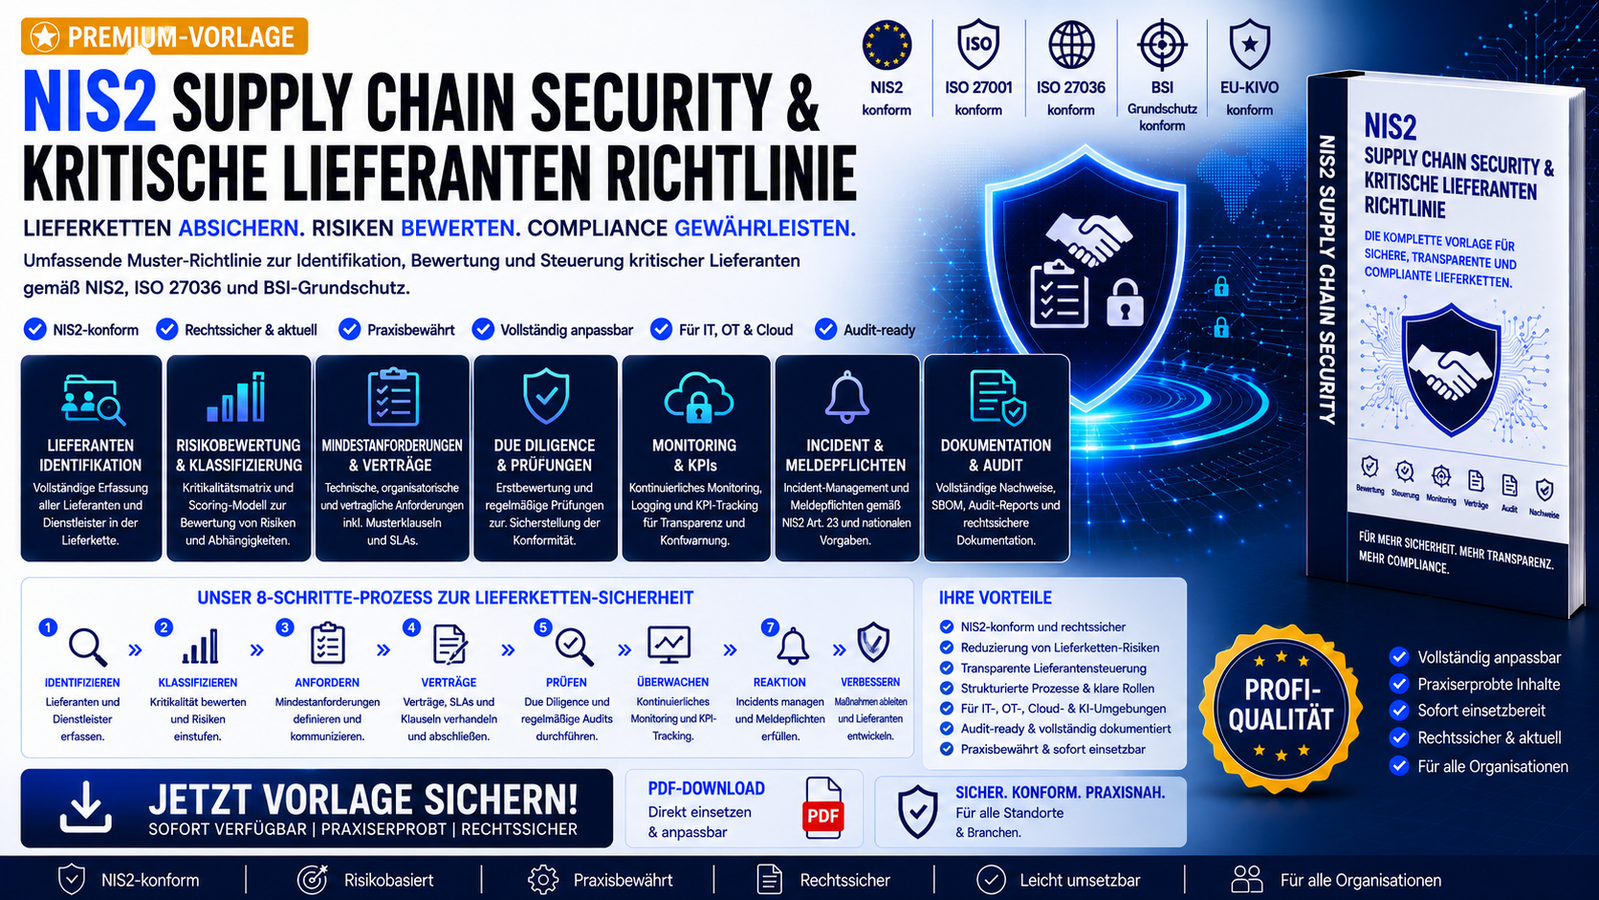
Die NIS2 Supply Chain Security & Kritische Lieferanten Richtlinie bildet die Vorlage für eine ausgearbeitete Governance‑Richtlinie für Unternehmen, die NIS2‑relevante Dienste betreiben oder beziehen.
Sie definiert alle Anforderungen, Prozesse, Rollen, Sicherheitsmaßnahmen und Audit‑Strukturen zur Bewertung, Steuerung und Überwachung kritischer Lieferanten gemäß:
- NIS2 Art. 21 (Supply Chain Security)
- NIS2 Art. 22 (EU‑koordinierte Risikobewertungen)
- BSIG §30 (Mindestmaßnahmenbereiche)
- ISO/IEC 27036 (Supplier Security)
- ISO/IEC 27001 / 27002 (A.5, A.15)
- BSI‑Grundschutz 2026
- EU-KI‑VO 2026 (KI‑Lieferantenpflichten)
Highlights des Produkts
- NIS2‑Lieferketten‑Governance
- Kritikalitätsmatrix & Scoringmodell
- Mindestanforderungen an Lieferanten (technisch & organisatorisch)
- Vertragsklauseln & SLA‑Pflichten
- Due‑Diligence & wiederkehrende Prüfungen
- Technische Prüfprofile (API, Cloud, OT, IAM, Supply‑Chain)
- Incident‑Response & Meldepflichten
- Auditfähigkeit & Nachweisführung
- EU-KI‑VO‑Integration für KI‑Lieferanten
Ideal für
- KRITIS‑Unternehmen
- Energie, Produktion, Logistik, Transport
- Finanzsektor & Versicherungen
- Behörden & öffentliche Einrichtungen
- CISO‑Teams, Vendor‑Management, Einkauf
- Unternehmen mit NIS2‑Pflichten oder KI‑Lieferanten