ISMS_D34b_Secure Administration & Wartungszugänge – Policy
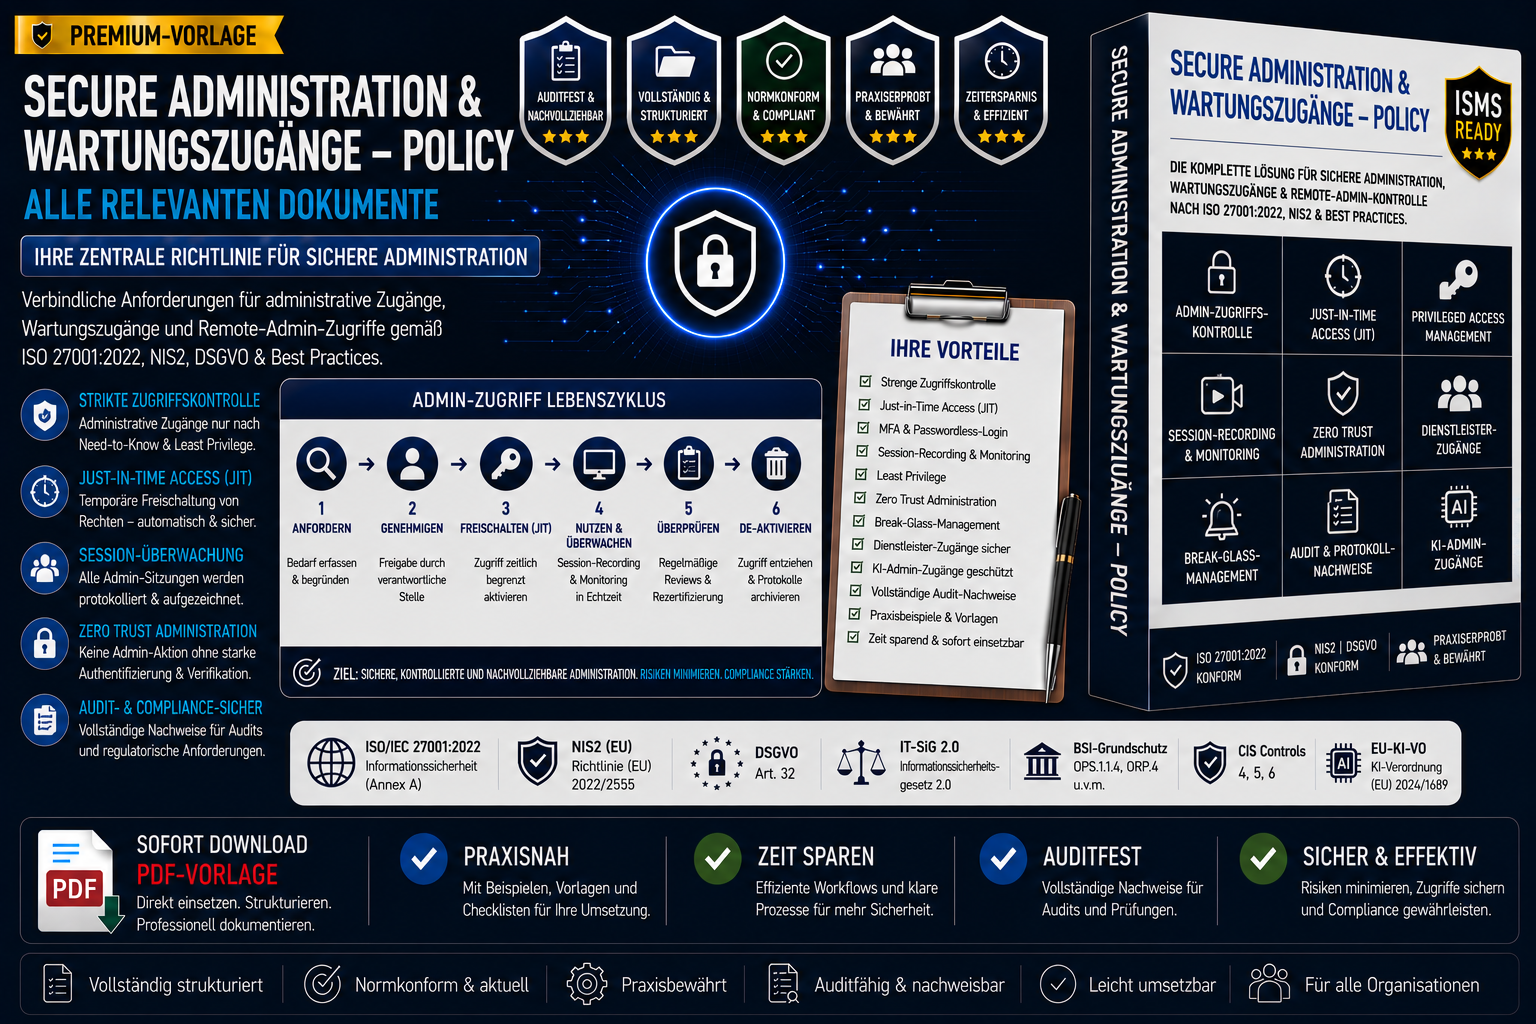
ISMS_D34b_Secure Administration & Wartungszugänge – Policy
Zero‑Trust‑basierte Richtlinie für sichere Administration, privilegierte Zugänge, Wartungszugänge & Remote‑Admin‑Zugriffe gemäß ISO 27001, NIS2, DSGVO, BSI & EU-KI-VO
Die Secure Administration & Wartungszugänge Policy ist eine ausgearbeitete, auditfähige und rechtskonforme Sicherheitsrichtlinie für den Umgang mit administrativen Zugängen, privilegierten Konten, Wartungszugängen und Remote‑Administration.
Sie erfüllt die Anforderungen aus ISO/IEC 27001:2022 (A.5, A.6, A.8, A.10, A.12), NIS2, DSGVO Art. 32, IT-SiG 2.0, BSI‑Grundschutz OPS.1.1.4 / ORP.4, CIS Controls 4–6 sowie EU-KI-VO (KI‑Modellzugriffskontrolle).
Originalzitat aus dem Dokument:
„Diese Policy stellt sicher, dass administrative Zugänge streng kontrolliert, überwacht und geschützt sind.“
„Wartungszugänge müssen zeitlich begrenzt, nachvollziehbar und genehmigt sein.“
Vorteil
- ausgearbeitete PAM‑ & Admin‑Security‑Policy
- Enthält Zero‑Trust‑Administration, JIT‑Access, Break‑Glass‑Konten, JumpServer, PAW, Logging, Rezertifizierung
- Konform nach ISO 27001, NIS2, DSGVO, IT-SiG, BSI‑Grundschutz, CIS Controls, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
Ergänzt perfekt:
- ISMS_D34 (Asset Management Policy)
- ISMS_D33b (Secure Configuration Policy – Systeme & Server)
- ISMS_D32b (Netzwerk‑ & Kommunikationssicherheits‑Policy)
- ISMS_D31 (Backup & Recovery Policy)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Dieses Dokument ist ideal für:
- ISB / CISO
- IT‑Security
- IT‑Operations
- Cloud‑Teams
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Unternehmen mit KI‑Systemen
- interne & externe Auditoren
- Dienstleister mit Wartungszugangs‑Pflichten
Mit ISMS_D34b – Secure Administration & Wartungszugänge Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Privileged‑Access‑Framework, das Anforderungen aus ISO 27001, NIS2, DSGVO und EU-KI-VO erfüllt.