DS_MCL0081_Mastercheckliste DATA LOSS PREVENTION (DLP) & DATENSCHUTZ (200 Fragen)
Price149.00 €
Price149.00 € Net
DS_MCL0081_Mastercheckliste DATA LOSS PREVENTION (DLP) & DATENSCHUTZ (200 Fragen)
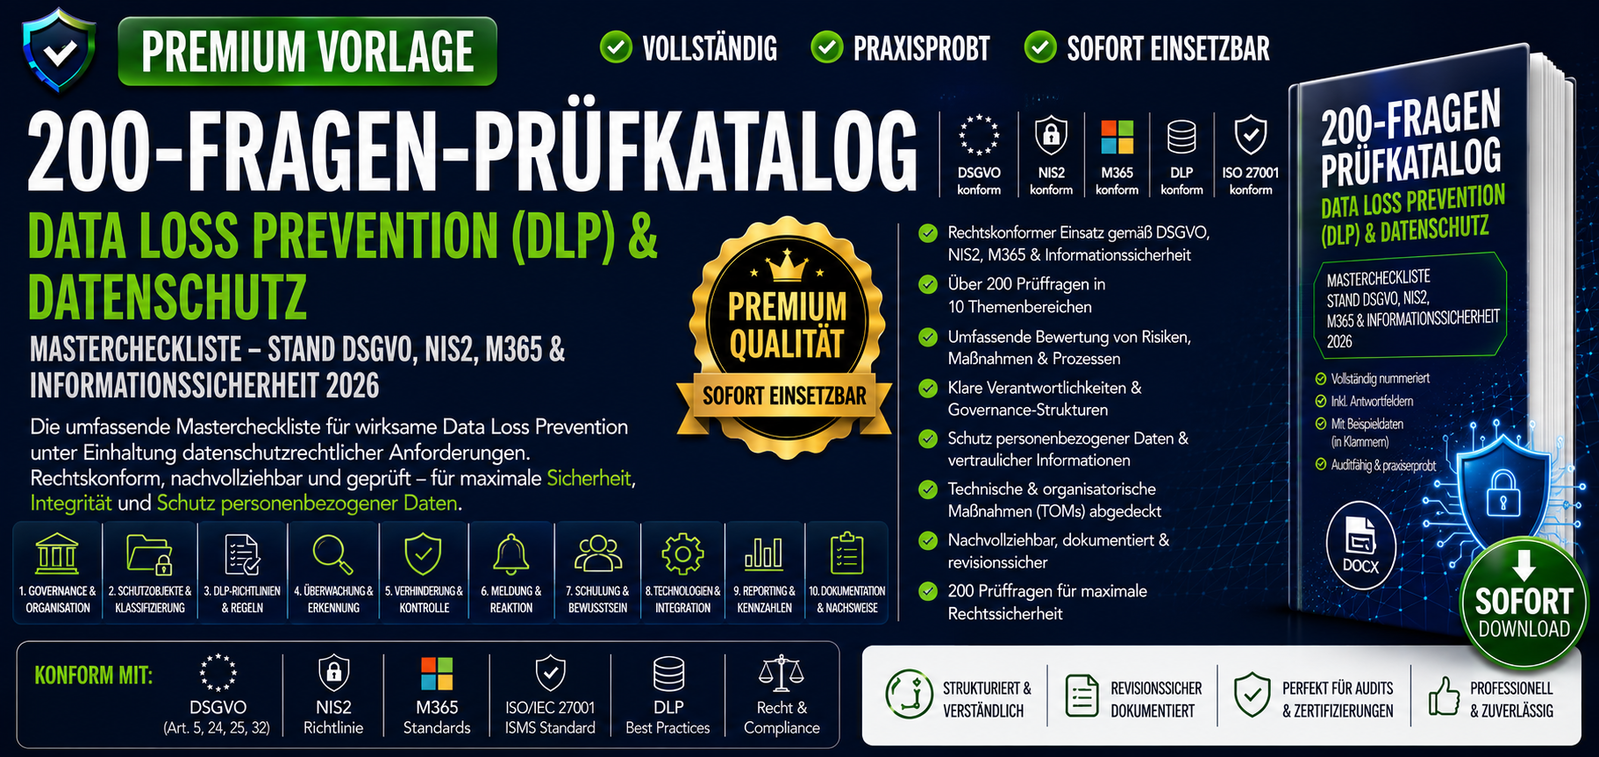
Professionelle Mastercheckliste zur datenschutzkonformen Einführung, Steuerung, Überwachung und Auditierung von Data Loss Prevention (DLP)-Programmen.
Die Vorlage unterstützt Unternehmen, Datenschutzbeauftragte, Informationssicherheitsverantwortliche, Compliance-Teams, M365-Administratoren und Auditoren bei der systematischen Verhinderung von Datenverlusten, Datenabflüssen und Compliance-Verstößen.
Die Checkliste umfasst 200 strukturierte Prüfungsfragen und deckt die organisatorischen, technischen und regulatorischen Anforderungen rund um DLP-Governance, Datenklassifizierung, Cloud-DLP, Endpoint-DLP, Incident Management und Datenschutz ab.
Inhalte
- 200 Audit- und Prüfungsfragen zu Data Loss Prevention und Datenschutz.
- Governance-Strukturen, DLP-Strategien, Rollenmodelle, Richtliniensteuerung und Compliance-Prozesse.
- Klassifizierung personenbezogener Daten, sensibler Daten, Beschäftigtendaten, Kundendaten, Finanzdaten und Geschäftsgeheimnisse.
- Entwicklung und Steuerung von DLP-Richtlinien, Erkennungsmustern, Sensitivity Labels, Schlüsselwortlisten und Compliance-Regeln.
- E-Mail-DLP mit Überwachung von Anhängen, externen Empfängern, Verschlüsselung, Warnhinweisen und Blockierungsmechanismen.
- Cloud- und Collaboration-DLP für SharePoint, OneDrive, Teams, Chats, Dateifreigaben und Gastzugriffe.
- Endpoint-DLP für USB-Geräte, Druckvorgänge, Copy-Paste-Aktionen, Browser-Uploads, Screenshots und lokale Speichervorgänge.
- DLP-Monitoring, Alarmierung, Incident Management, Datenschutzverletzungen und Eskalationsprozesse.
- Datenschutz-Compliance einschließlich Betroffenenrechten, Speicherfristen, Löschfristen und Drittlandtransfers.
- KPI-Reporting, Dashboards, Audits, Reifegradbewertungen und kontinuierliche Verbesserung.
Zielgruppe
- Datenschutzbeauftragte
- Informationssicherheitsbeauftragte
- Compliance Officer
- Microsoft-365-Administratoren
- Security Manager
- DLP-Verantwortliche
- Risikomanager
- Auditoren
- Unternehmensberatungen
- KMU, Konzerne und öffentliche Einrichtungen
Nutzen
- Verhinderung von Datenverlusten und Datenabflüssen
- Verbesserung von Datenschutz und Compliance
- Unterstützung bei DSGVO-, NIS2- und ISO-27001-Anforderungen
- Reduzierung von Sicherheits-, Haftungs- und Reputationsrisiken
- Unterstützung bei Audits und regulatorischen Prüfungen
- Sofort einsetzbare Mastercheckliste mit hoher Prüftiefe