KI_DSD0004_Shadow Deployment Incident Kommunikationsrichtlinie
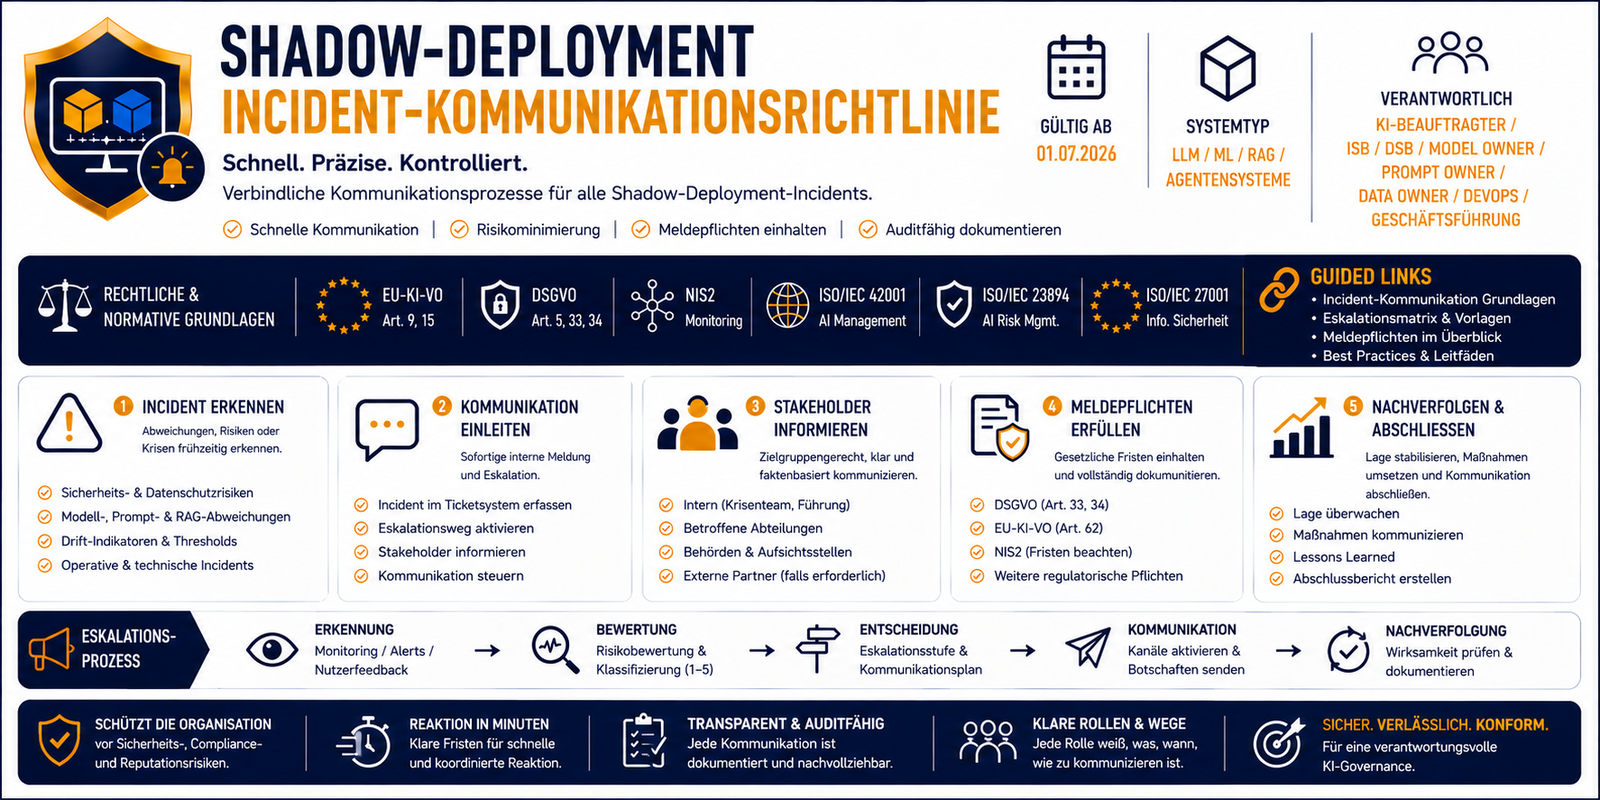
KI_DSD0004_Shadow Deployment Incident Kommunikationsrichtlinie
Mit KI_DSD0004 – Shadow Deployment Incident Kommunikationsrichtlinie erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Kommunikations‑Framework, das Shadow‑Deployment‑Incidents sicher und nachvollziehbar steuert.
Verbindliche Kommunikations‑ und Eskalationsrichtlinie für Shadow‑Deployment‑Incidents in LLM‑, ML‑, RAG‑ und Agentensystemen
Die Shadow Deployment Incident Kommunikationsrichtlinie ist eine ausgearbeitete, rechtskonforme und auditfähige Governance‑Richtlinie, die alle Kommunikations‑, Melde‑ und Eskalationsprozesse im Falle eines Incidents während eines Shadow Deployments definiert.
Sie stellt sicher, dass sicherheitsrelevante, datenschutzrelevante, regulatorische oder technische Vorfälle schnell, präzise und kontrolliert behandelt werden – exakt so, wie es EU‑KI‑VO, DSGVO, NIS2 und ISO‑Normen verlangen.
Inhaltliche Highlights:
- Definition der Incident‑Typen im Shadow Deployment (Sicherheit, Drift, Prompt, RAG, Datenschutz, Regulierung)
- Kommunikationsprinzipien: Vertraulichkeit, Integrität, Schnelligkeit, Nachvollziehbarkeit
- Kommunikationskanäle (Ticketsystem, E‑Mail, Telefon, Incident Bridge, KER‑System)
- Interne Kommunikationsmatrix für alle Incident‑Stufen (Minor → Critical → Regulatory)
- Meldepflichten gemäß EU‑KI‑VO, DSGVO (72h), NIS2 (24h/72h/30 Tage)
- 10‑Schritte‑Kommunikationsablauf (Erkennung → Erstmeldung → Incident Bridge → Sperre → Sicherheitsmeldung → Datenschutzmeldung → Management Update → regulatorische Meldungen → Abschluss → Dokumentation)
- Standardvorlagen für Erstmeldung, Sicherheitsmeldung, Datenschutzmeldung, Management Update, regulatorische Meldungen und Abschlusskommunikation
- Eskalationslogik für Drift, Sicherheit und regulatorische Vorfälle
- Integration in Shadow Deployment‑Governance, Incident‑Response, Prompt Security, KI‑Risikomanagement und KER‑Prozesse
Vorteile des Dokuments
- ausgearbeitete Incident‑Kommunikationsrichtlinie
- Enthält Kommunikationsmatrix, Meldepflichten, 10‑Schritte‑Prozess, Vorlagen, Eskalationslogik
- Konform nach EU‑KI‑VO, DSGVO, NIS2, ISO‑Normen
- Enterprise‑Level‑Governance‑Dokument
- Ergänzt perfekt KI_DSD0001–0003, KI_DDM0001–0009 und KI_PDCL0001–0002
Dieses Dokument ist ideal für:
- KI‑Beauftragte
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- Model Owner & Prompt Owner
- Data Owner
- DevOps‑Teams
- Geschäftsführung
- interne & externe Auditoren
- Organisationen mit Hochrisiko‑KI‑Systemen