KI_DSD0005_Shadow Deployment Incident Policy (Erweiterte Version)
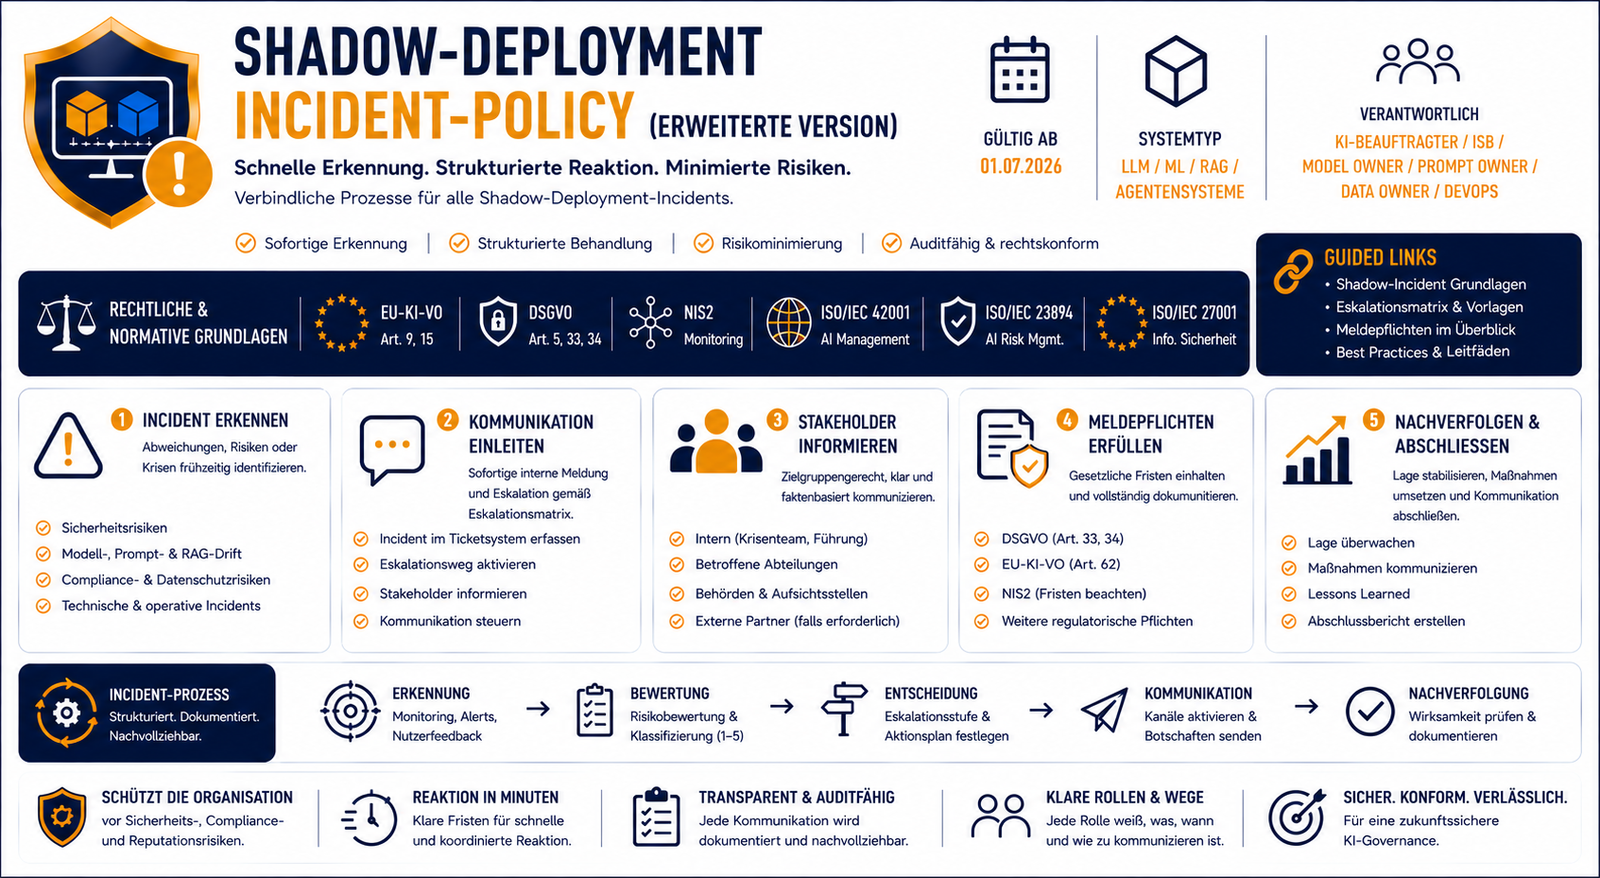
KI_DSD0005_Shadow Deployment Incident Policy (Erweiterte Version)
Mit der Shadow Deployment Incident Policy (Erweiterte Version) erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Incident‑Management‑Framework, das Shadow‑Deployment‑Incidents sicher und nachvollziehbar steuert.
Erweiterte Incident‑Policy für Shadow Deployments in LLM‑, ML‑, RAG‑ und Agentensystemen
Die Shadow Deployment Incident Policy (Erweiterte Version) ist eine ausgearbeitete, rechtskonforme und auditfähige Richtlinie für den Umgang mit sicherheitsrelevanten, technischen, organisatorischen und regulatorischen Incidents während eines Shadow Deployments.
Sie definiert Prozesse, Rollen, Eskalationswege, Sicherheitsmechanismen und Dokumentationspflichten, die moderne Organisationen zur Erfüllung der EU‑KI‑VO, DSGVO, NIS2, ISO 27001 und ISO 42001 benötigen.
Diese erweiterte Version geht deutlich über klassische Incident‑Policies hinaus und bietet ein tiefes und praxisorientiertes Incident‑Management‑Framework, das speziell für KI‑Systeme entwickelt wurde – inklusive LLMs, ML‑Modellen, RAG‑Systemen und Agenten.
Vorteil
- Erweiterte Version mit 14‑Schritte‑Prozess, erweiterten Incident‑Typen, Sicherheits‑ und RAG‑Analysen
- Konform nach EU‑KI‑VO, DSGVO, NIS2, ISO 27001, ISO 42001
- Enterprise‑Level‑Governance‑Dokument
- Ergänzt perfekt KI_DSD0001–0004, KI_DDM0001–0009 und KI_PDCL0001–0002
Inhaltliche Highlights:
- Definition aller Incident‑Typen (Sicherheit, Modell-Drift, Prompt-Drift, RAG-Drift, Compliance)
- Erweiterte Schweregradmatrix (Minor → Moderate → Major → Critical → Regulatory)
- 14‑Schritte‑Incident‑Response‑Prozess
- Sofortmaßnahmen: Routing‑Stop, Modell‑Isolation, Audit Trail‑Freeze, Log‑Sicherung
- technische Analyse (Modellverhalten, Drift, Risk-Score-Delta)
- Prompt‑Analyse (Template‑Struktur, System-Prompt‑Integrität, Sicherheitsinstruktionen)
- RAG‑Analyse (Embedding-Shift, Dokumentenindex, Retrieval‑Qualität)
- Sicherheitsanalyse (Injection-Resilience, Jailbreak‑Tests, adversarial Tests, Prompt-Manipulation)
- Datenschutzanalyse (personenbezogene Daten, Proxy-Variablen, Art. 22‑Risiken, DSFA‑Relevanz)
- RCA‑Pflichtanalyse (Modell, Prompt, RAG, Sicherheit, Daten, Logs)
- Maßnahmenplanung & Umsetzung (Rollback, Prompt-Fix, RAG‑Bereinigung, Sicherheits‑Patch)
- Validierung aller Maßnahmen (Drift, Sicherheit, RAG, Prompt)
- Dokumentationspflichten (Incident-Report, RCA, Sicherheitsanalyse, Datenschutzanalyse, Validierungsbericht, Audit Trail)
- Eskalationslogik für Drift, Sicherheit und regulatorische Vorfälle
Dieses Dokument ist ideal für:
- KI‑Beauftragte
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- Model Owner & Prompt Owner
- Data Owner
- DevOps‑Teams
- interne & externe Auditoren
- Organisationen mit Hochrisiko‑KI‑Systemen
- Unternehmen, die LLMs, RAG‑Systeme oder Agenten produktiv einsetzen