KI_DSDCL0002_Shadow Deployment Incident Checkliste (200 Prüfpunkte
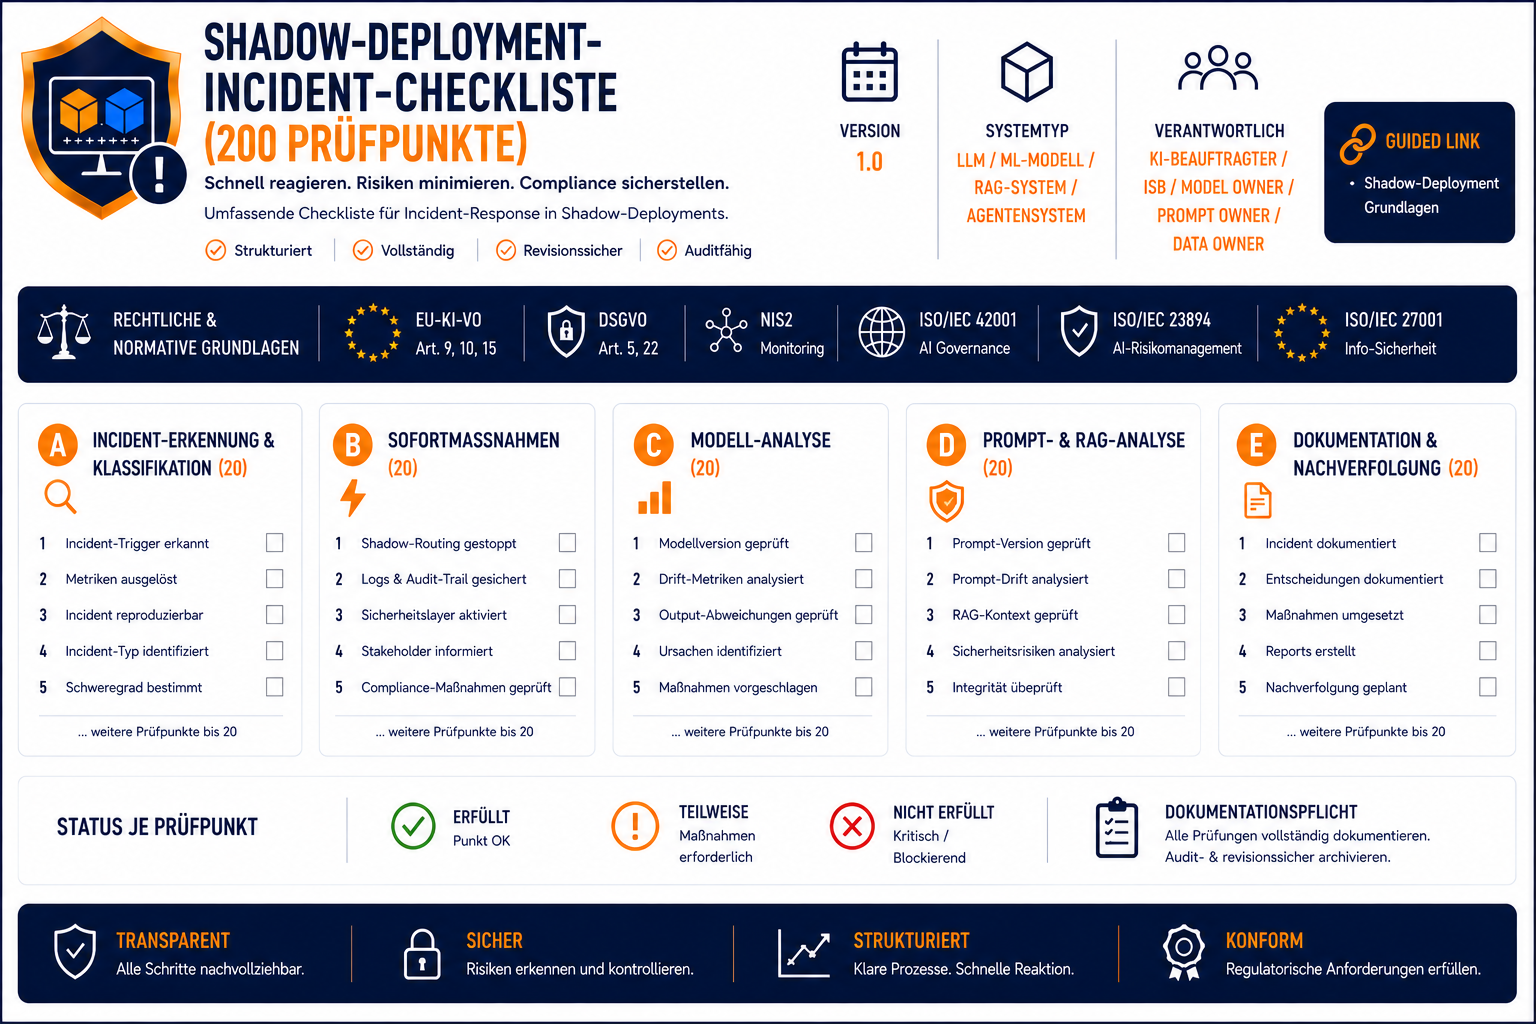
KI_DSDCL0002_Shadow Deployment Incident Checkliste (200 Prüfpunkte
Mit der Shadow Deployment Incident Checkliste (200 Prüfpunkte) erhalten Organisationen ein einsatzbereites, auditfähiges und belastbares Incident‑Prüfwerkzeug, das Shadow‑Deployment‑Incidents sicher und nachvollziehbar bewertet.
Umfassende Incident‑Checkliste für Shadow Deployments in LLM‑, ML‑, RAG‑ und Agentensystemen
Die Shadow Deployment Incident Checkliste (200 Prüfpunkte) ist das ausgearbeitete, hochpräzise und auditfähige Prüfwerkzeug für Organisationen, die sicherheitsrelevante, driftbezogene, datenschutzrelevante oder regulatorische Incidents im Shadow‑Modus strukturiert, reproduzierbar behandeln müssen.
Sie deckt die Incident‑Typen, Eskalationsstufen, Sicherheitsmetriken, Driftindikatoren, Prompt‑Risiken, RAG‑Anomalien, Compliance‑Risiken und Dokumentationspflichten ab – exakt nach EU‑KI‑VO, DSGVO, NIS2, ISO 27001, ISO 42001 und ISO 23894.
Vorteile
- 200 ausgearbeitete Incident‑Prüfpunkte
- Deckt Sicherheit, Drift, Prompt, RAG, Datenschutz, RCA, Maßnahmen, Validierung, Dokumentation ab
- Konform nach EU‑KI‑VO, DSGVO, NIS2, ISO‑Normen
- Enterprise‑Level‑Audit‑Checkliste
- Ergänzt perfekt KI_DSDCL0001 sowie alle Shadow‑Deployment‑Policies, SOPs und RCA‑Vorlagen
Inhaltliche Highlights:
- Block A – Incident‑Erkennung & Klassifikation: Trigger, Schweregrade, Incident‑Typen, Klassifikation, Erstbewertung
- Block B – Sofortmaßnahmen: Routing‑Stop, Modell‑Isolation, AuditTrail‑Freeze, Log‑Sicherung, Sperrmechanismen
- Block C – Sicherheitsanalyse: InjectionResilience, Jailbreak‑Erfolg, adversarial Prompts, Kontext‑Manipulation, SystemPrompt‑Integrität
- Block D – Driftanalyse: OutputSimilarity, BehavioralDeviation, HallucinationDelta, RiskScoreDelta, PromptDriftDelta, RAGSecurityShift
- Block E – Prompt‑Analyse: TemplateStruktur, SystemPrompt, Sicherheitsinstruktionen, Halluzinationsrate, Bias‑Indikatoren
- Block F – RAG‑Analyse: EmbeddingShift, Dokumentenindex, Retrieval‑Qualität, KontextDrift, RAG‑Manipulation
- Block G – Datenschutzanalyse: personenbezogene Inhalte, ProxyVariablen, Art‑22‑Risiken, DSFA‑Relevanz
- Block H – RCA‑Analyse: Modell, Prompt, RAG, Sicherheit, Daten, Logs, 5‑Why, Ishikawa
- Block I – Maßnahmenplanung & Umsetzung: PromptFix, ModellRollback, RAG‑Bereinigung, Sicherheits‑Patch, SystemPromptRollback
- Block J – Validierung: erneute Drift‑Prüfung, erneute Sicherheitsanalyse, erneute RAG‑Analyse, erneute Prompt‑Analyse
- Block K – Dokumentation & Abschluss: IncidentReport, RCA, Sicherheitsanalyse, Datenschutzanalyse, Maßnahmenplan, Validierungsbericht, AuditTrail
Diese Checkliste ist ideal für:
- KI‑Beauftragte
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- Model Owner
- Prompt Owner
- Data Owner
- DevOps‑Teams
- interne & externe Auditoren
- Organisationen mit Hochrisiko‑KI‑Systemen
- Unternehmen, die LLMs, RAG‑Systeme oder Agenten produktiv einsetzen