KI_D0066_KI IT Betriebsrichtlinie
Price249.00 €
Price249.00 € Net
KI_D0066_KI IT Betriebsrichtlinie
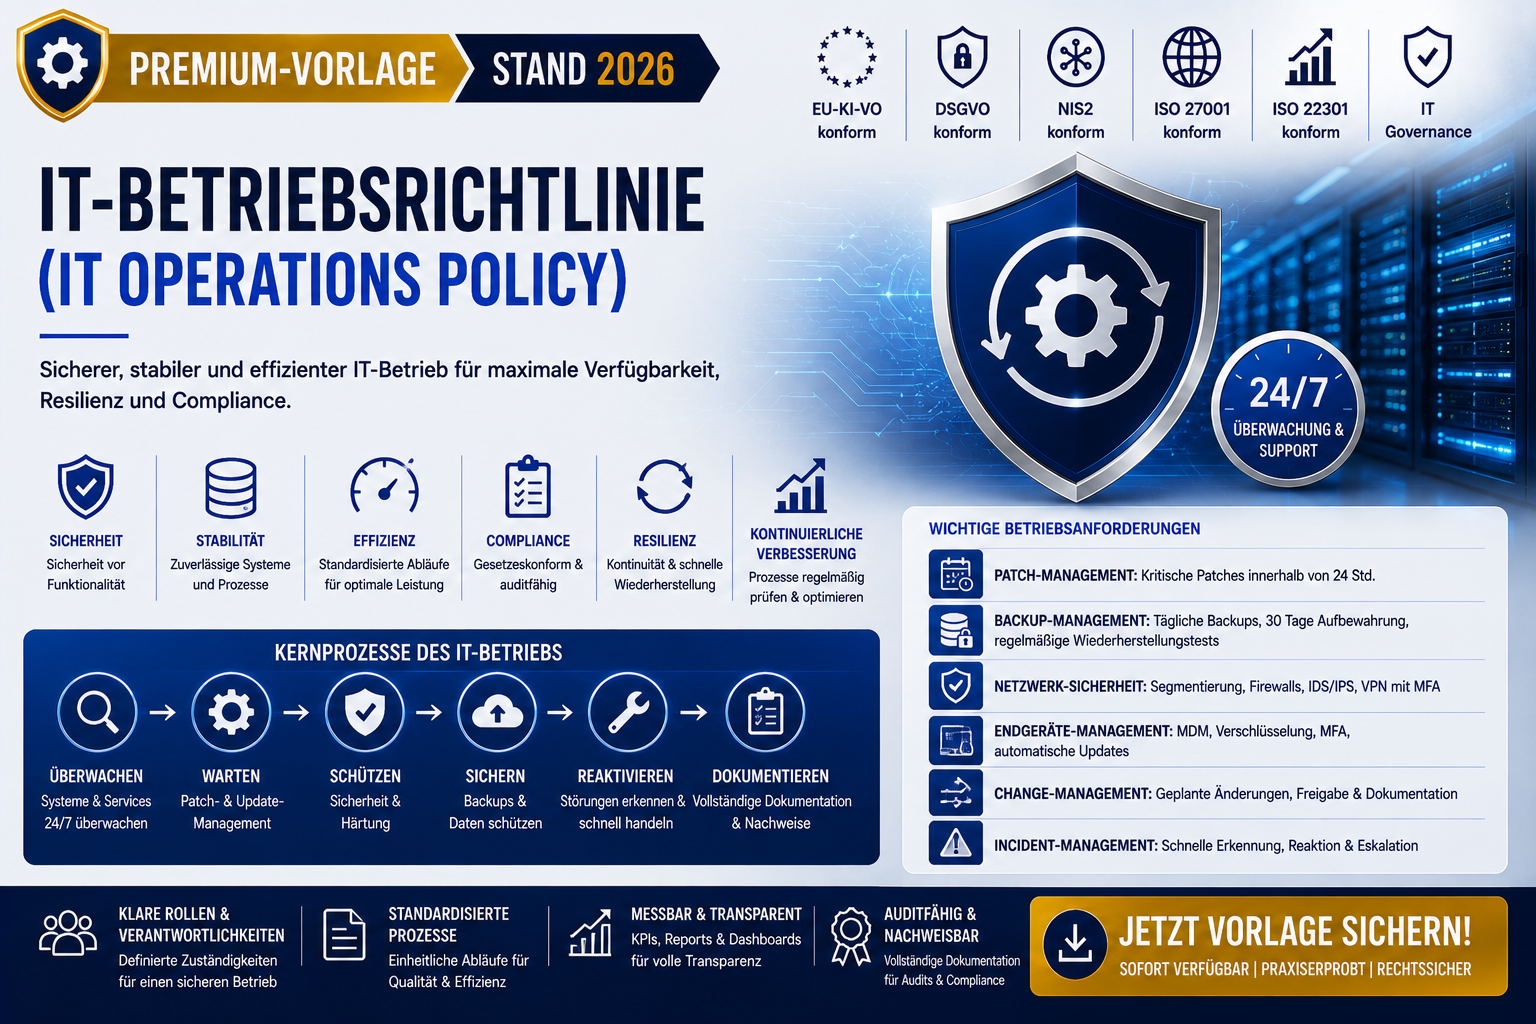
IT‑Betriebsrichtlinie (IT Operations Policy) – DSGVO / NIS2 / EU‑KI-VO / ISO‑konform
Diese professionelle IT‑Betriebsrichtlinie definiert die Grundsätze, Prozesse, Rollen und technischen Anforderungen, die erforderlich sind, um den IT‑Betrieb eines Unternehmens sicher, stabil, effizient, gesetzeskonform und auditfähig zu führen.
Sie ist vollständig kompatibel mit DSGVO, NIS2, EU-KI-VO, ISO 27001, ISO 42001 und modernen IT‑Operations‑Frameworks.
Das Dokument umfasst u. a.:
- Definition der IT‑Betriebsgrundsätze
- (Sicherheit vor Funktionalität, Standardisierung, Dokumentation, Transparenz, Nachvollziehbarkeit, kontinuierliche Verbesserung)
- Rollenmodelle (Geschäftsführung, IT‑Leitung, ISB, NIS2‑Beauftragter, Mitarbeitende)
- Systembetrieb & Wartung
- (Patch‑Management, Systemhärtung, Backup‑Management, Monitoring)
- Netzwerk‑ & Infrastrukturmanagement
- (Segmentierung, Firewalls, IDS/IPS, VPN‑Zugänge)
- Endgeräte‑Management
- (MDM, Verschlüsselung, MFA, Endpoint‑Security, BYOD‑Regeln)
- Cloud‑ & SaaS‑Management
- (DSGVO‑Konformität, NIS2‑Konformität, Datenlokation, RBAC, MFA)
- Change‑Management
- (Dokumentationspflicht, Freigabeprozesse, kritische Änderungen)
- Incident‑Management
- (2‑Stunden‑Meldepflicht, Klassifizierung, NIS2‑Meldepflichten)
- Zugriffs‑ & Berechtigungsmanagement
- (Need‑to‑Know, Least‑Privilege, Rezertifizierung, Offboarding)
- Software‑Management
- (Whitelist, Schatten‑IT‑Verbot, KI‑Software‑Freigaben)
- Dokumentations‑ & Nachweispflichten
- Schnittstellen zu anderen Richtlinien
- Schulungs‑ & Awareness‑Pflichten
- Sanktionen bei Verstößen
Nutzen für Käufer
- sofort einsatzbereit für ISMS, IT‑Governance, KI‑Governance, Audit‑Vorbereitung und NIS2‑Compliance
- spart 60–100 Stunden interne Dokumentationsarbeit
- ideal für DSGVO‑Konformität, EU‑KI-VO‑Pflichten und Cloud‑Security‑Anforderungen
- auditfähige Struktur für interne und externe Prüfungen
- enthält moderne KI‑Operations‑Mechanismen, die 2026 in vielen Unternehmen fehlen