KI_D0129_KI_Cybersecurity Dokumentation
KI_D0129_KI_Cybersecurity Dokumentation
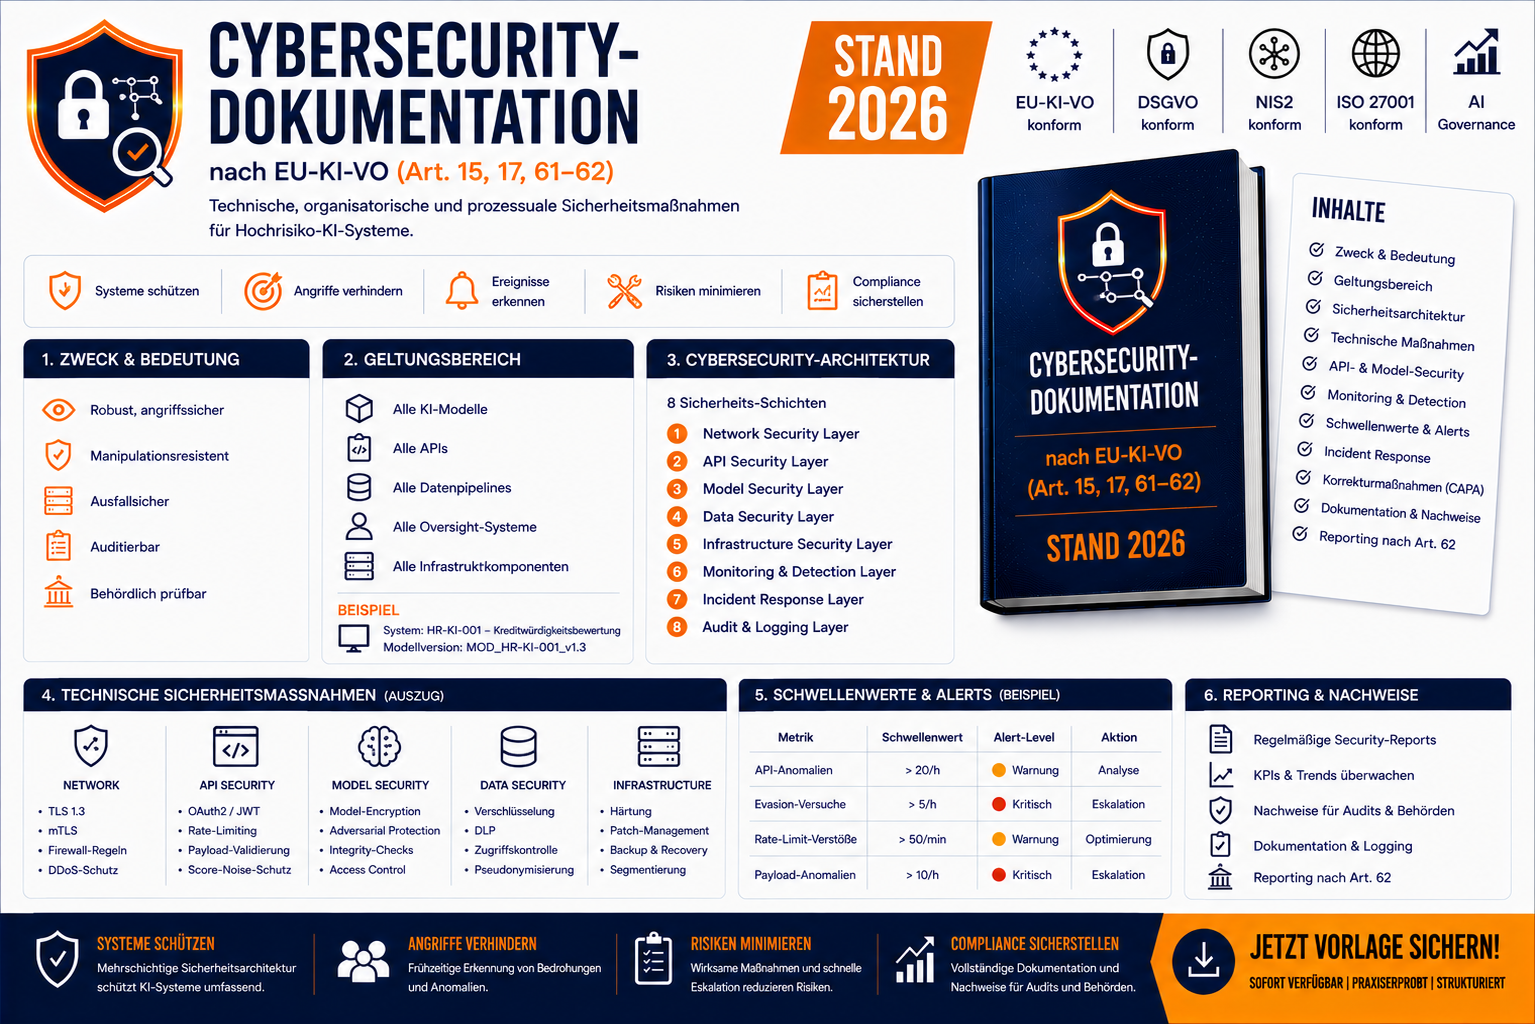
Die Cybersecurity‑Dokumentation (CSD) ist eine ausgearbeitete, auditfähige Sicherheitsdokumentation für Hochrisiko‑KI‑Systeme gemäß Art. 15 EU-AI-Act (Robustheit & Cybersecurity).
Sie beschreibt technische, organisatorische und prozessuale Sicherheitsmaßnahmen, die notwendig sind, um KI‑Modelle gegen Angriffe, Manipulation, Datenlecks und Systemausfälle zu schützen – inklusive Architektur, Schutzmechanismen, Angriffsszenarien, KPIs und Eventakten.
Zentrale Inhalte aus dem Dokument:
„Die CSD beschreibt technische, organisatorische und prozessuale Sicherheitsmaßnahmen, die ein Hochrisiko‑KI‑System gegen Angriffe, Manipulation, Datenkompromittierung und Funktionsstörungen schützen.“
„Sie ist ein Pflichtbestandteil der technischen Dokumentation gemäß Art. 11 EU‑KI‑VO.“
Highlights & Inhalte
- Cybersecurity‑Architektur mit 8 Schichten
- (Network Security, API Security, Model Security, Data Security, Infrastructure Security, Monitoring & Detection, Incident Response, Audit & Logging)
- Network Security: TLS 1.3, mTLS, Firewall‑Policies, IP‑Whitelisting, DDoS‑Schutz
- API Security: OAuth2, JWT‑Signierung, Rate‑Limiting, Payload‑Validierung, Score‑Noise‑Protection
- Model Security: AES‑256‑Verschlüsselung, SHA‑256‑Hashing, Signierung, Anti‑Extraction & Anti‑Poisoning
- Data Security: RBAC, Data‑Leak‑Prevention, DSGVO‑Konformität, Audit‑Logging
- Infrastructure Security: Container‑Isolation, Secure Base Images, Vulnerability‑Scanning, Zero‑Trust
- Monitoring & Detection: API‑Anomalien, Angriffssignaturen, Score‑Sampling, Netzwerk‑Anomalien
- Angriffsszenarien & Schutzmaßnahmen: Model‑Extraction, Poisoning, Evasion, Oversight‑Manipulation
- Security‑KPIs: Erkennungszeit, Reaktionszeit, Eskalationsrate, Fehlerquote
- Sicherheitsanalyse & Eventakte als Beispiel
- Pflichtbestandteil der Technischen Dokumentation nach Art. 11 EU-AI-Act
Ideal für
- Unternehmen mit Hochrisiko‑KI‑Systemen
- Security‑Teams, Governance‑Teams, Oversight‑Teams
- Compliance‑ und Audit‑Abteilungen
- Vorbereitung auf Konformitätsbewertung nach Art. 43–45 EU-AI-Act
- Organisationen, die Cybersecurity‑Maßnahmen auditfähig dokumentieren müssen