BCM_HB0018_BCM MASTERHANDBUCH ENTERPRISE EDITION (138 Seiten)
BCM_HB0018_BCM MASTERHANDBUCH ENTERPRISE EDITION (138 Seiten)
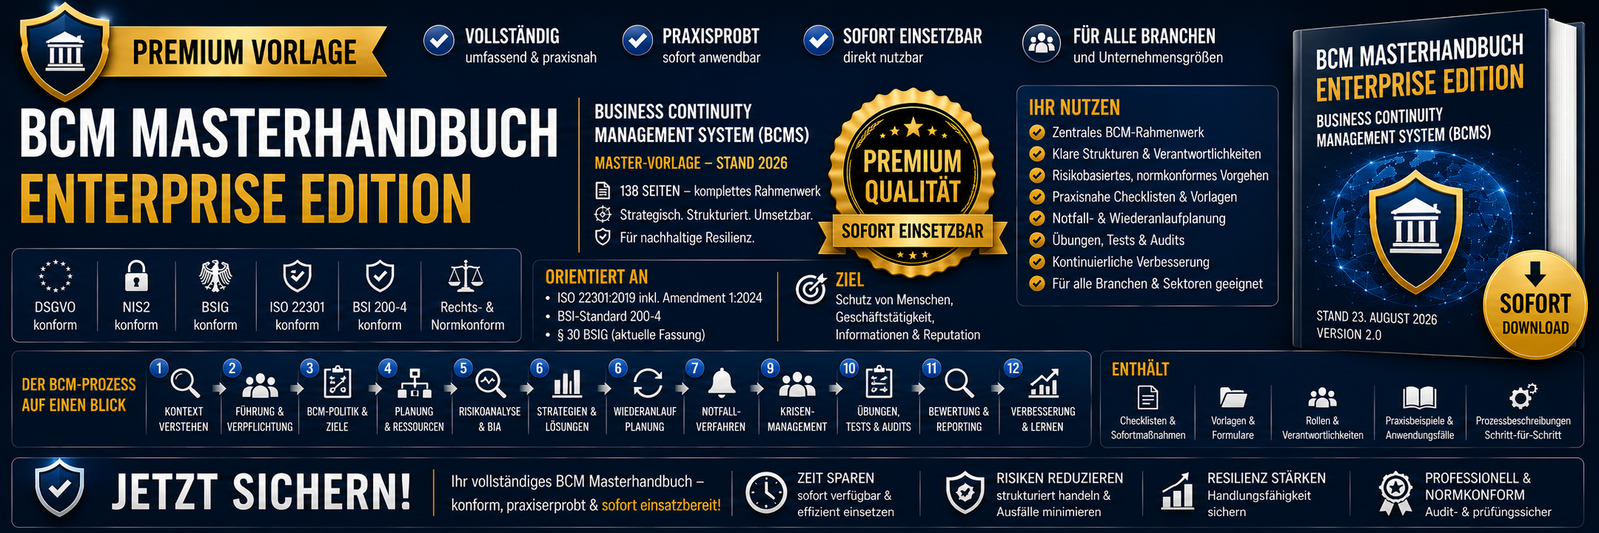
BCM Masterhandbuch Enterprise Edition
Statt ein BCM-System in monatelanger Eigenentwicklung aufzubauen, erhalten Sie ein vollständig strukturiertes Enterprise-Masterhandbuch mit professioneller Governance, BIA-, Risiko-, Krisen- und Recovery-Methodik. Ideal als Blaupause für BCM-, ISO-22301-, NIS2- und Resilience-Projekte.
Das BCM Masterhandbuch Enterprise Edition ist das zentrale Steuerungs- und Governance-Dokument für ein professionelles Business Continuity Management System (BCMS).
Das Handbuch bietet einen vollständigen Rahmen zur Einführung, Steuerung, Überwachung und kontinuierlichen Verbesserung eines BCM-Systems nach anerkannten Best Practices und aktuellen regulatorischen Anforderungen.
Es verbindet Governance, Business Impact Analyse, Risikoanalyse, Krisenmanagement, Notfallplanung, Wiederanlaufmanagement, IT-Service-Kontinuität, Lieferantenkontinuität, Audits und Management Reviews in einem integrierten Enterprise-Framework.
Das erhalten Sie mit diesem Handbuch
Strategisches BCM-Framework
- BCM-Governance-Modell
- Rollen- und Verantwortlichkeitsmodell
- BCM-Leitbild und BCM-Politik
- BCM-Steuerungs- und Kontrollmechanismen
- KPI- und Reporting-System
- Reifegradmodell
Business Impact Analyse (BIA)
- Vollständige BIA-Methodik
- Kritikalitätsbewertung
- MTPD-/MAO-Definition
- RTO-, RPO- und WRT-Modell
- MBCO-Definition
- Ressourcen- und Abhängigkeitsanalyse
Risiko- und Resilienzmanagement
- All-Gefahren-Ansatz
- Cyber-Risiken
- Lieferkettenrisiken
- OT-/Produktionsrisiken
- Standort- und Infrastrukturgefahren
- Klimarisiken
- Risikobehandlung und Restrisikomanagement
Kontinuitäts- und Wiederanlaufstrategien
- Personalstrategien
- Standortstrategien
- Cloud- und IT-Strategien
- Lieferantenstrategien
- Kommunikationsstrategien
- Notbetriebsverfahren
- Disaster-Recovery-Governance
Krisenmanagement
- Krisenorganisation
- Krisenstabsmodell
- Entscheidungsmanagement
- Lagebildverfahren
- Eskalationsstufen
- Krisenkommunikation
- Behörden- und Stakeholdermanagement
IT Service Continuity Management
- Recovery Governance
- Backup- und Restore-Vorgaben
- Recovery Gates
- Clean-Room-Recovery
- Cloud- und SaaS-Kontinuität
- Technische Recovery-Abnahme
Compliance & Regulatorik
- ISO 22301:2019 + Amendment 1:2024 Bezug
- BSI Standard 200-4 Bezug
- NIS2-/BSIG-orientierte Anforderungen
- DSGVO-Bezug
- DORA-Referenzmodell für Finanzunternehmen
Audit- und Nachweiswesen
- Management Reviews
- Auditprogramm
- Maßnahmenmanagement
- Lessons Learned Framework
- Dokumentenlenkung
- Nachweisführung
Zielgruppe
- Unternehmen
- Mittelstand
- Konzerne
- KRITIS-nahe Organisationen
- Produktionsunternehmen
- Dienstleistungsunternehmen
- Gesundheitswesen
- Energieversorger
- Logistikunternehmen
- Finanzdienstleister
Funktionen
- Geschäftsführung
- BCM-Manager
- BCM-Leitungen
- CISO
- CIO
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- Compliance Officer
- Audit- und Revisionsabteilungen
- Krisenstäbe
Nutzen
- Sofort einsetzbare Enterprise-BCM-Struktur
- Massive Zeitersparnis beim Aufbau eines BCMS
- Auditfähige Dokumentationsbasis
- Grundlage für ISO-22301-Projekte
- Unterstützung bei NIS2-Programmen
- Unterstützung für Business-Resilience-Initiativen
- Einheitliche BCM-Governance
- Professionelle Krisen- und Notfallorganisation
- Nachweis gegenüber Kunden, Auditoren und Stakeholdern
- Skalierbar von Mittelstand bis Konzern