DS_MCL0082_Mastercheckliste IDENTITY & ACCESS MANAGEMENT (IAM) DATENSCHUTZ_200 Fragen
Price149.00 €
Price149.00 € Net
DS_MCL0082_Mastercheckliste IDENTITY & ACCESS MANAGEMENT (IAM) DATENSCHUTZ_200 Fragen
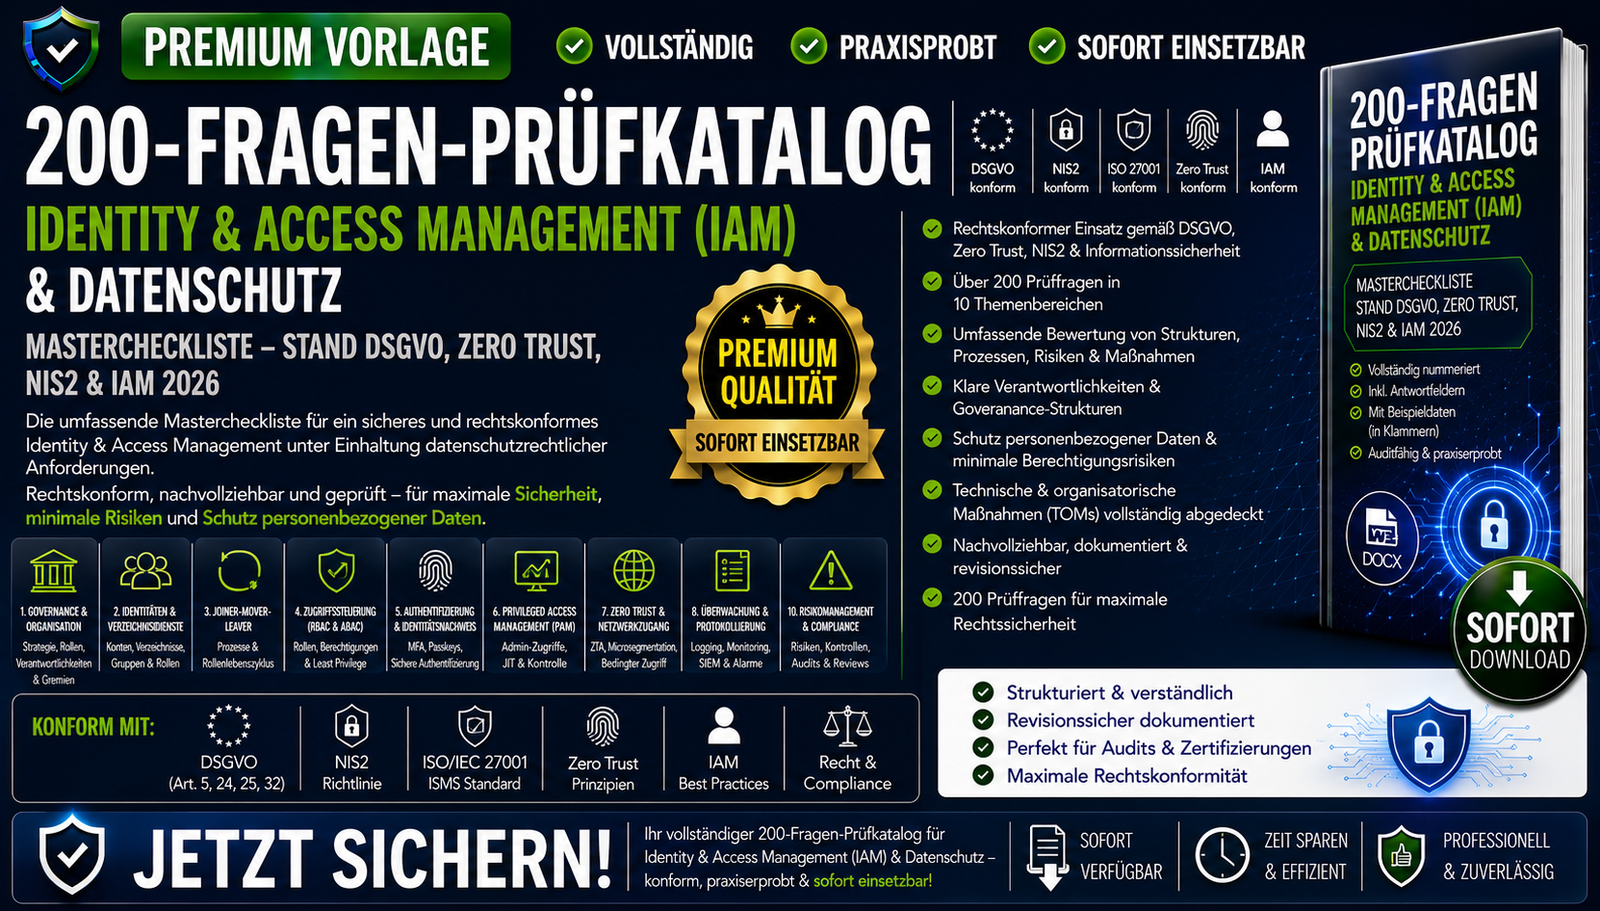
Professionelle Mastercheckliste zur datenschutzkonformen Einführung, Steuerung, Überwachung und Auditierung von Identity & Access Management (IAM)-Programmen.
Die Vorlage unterstützt Unternehmen, Datenschutzbeauftragte, Informationssicherheitsverantwortliche, IAM-Administratoren, Compliance-Teams und Auditoren bei der sicheren Verwaltung digitaler Identitäten, Berechtigungen und Zugriffe.
Die Checkliste umfasst 200 strukturierte Prüfungsfragen und deckt dieorganisatorischen, technischen und regulatorischen Anforderungen rund um IAM, Authentifizierung, Autorisierung, Privileged Access Management (PAM), Zero Trust und Datenschutz ab.
Inhalte
- 200 Audit- und Prüfungsfragen zu Identity & Access Management und Datenschutz.
- IAM-Governance, Rollenmodelle, Verantwortlichkeiten, Richtlinien und Governance-Gremien.
- Verwaltung von Benutzer-, Gast-, Administrator-, Dienst- und technischen Konten in zentralen Verzeichnisdiensten.
- Joiner-Mover-Leaver-Prozesse (JML) für automatisierte Berechtigungsvergabe und Entzug von Zugriffsrechten.
- Moderne Authentifizierungsverfahren mit MFA, Passkeys, passwortlosen Verfahren, Zertifikaten und Risikoanalysen.
- Rollen- und Berechtigungsmanagement mit Least-Privilege-Prinzipien, Segregation of Duties (SoD) und Rezertifizierungen.
- Privileged Access Management (PAM) zur Absicherung privilegierter Konten, Sitzungen, Geheimnisse und Notfallzugänge.
- Überwachung von Identitäten, Anmeldungen, Risikoereignissen, SIEM-Integration und Sicherheitsvorfällen.
- Datenschutzanforderungen einschließlich Speicherfristen, Protokolldaten, Betroffenenrechten und Drittlandtransfers.
- KPI-Management, Reporting, Audits, Reifegradbewertungen und kontinuierliche Verbesserung.
Zielgruppe
- IAM-Manager
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- Compliance Officer
- Entra-ID-Administratoren
- PAM-Verantwortliche
- CISO und Security Manager
- Auditoren
- Unternehmensberatungen
- KMU, Konzerne und öffentliche Einrichtungen
Nutzen
- Sichere und datenschutzkonforme Verwaltung digitaler Identitäten
- Reduzierung von Zugriffs-, Insider- und Compliance-Risiken
- Unterstützung von Zero-Trust- und Cybersecurity-Strategien
- Optimierung von Berechtigungs- und Rollenmanagementprozessen
- Unterstützung bei DSGVO-, NIS2- und ISO-27001-Audits
- Sofort einsetzbare Mastercheckliste mit hoher Prüftiefe