BCM_CL0012_IT NOTFALL _ CYBERANGRIFF
BCM_CL0012_IT NOTFALL _ CYBERANGRIFF
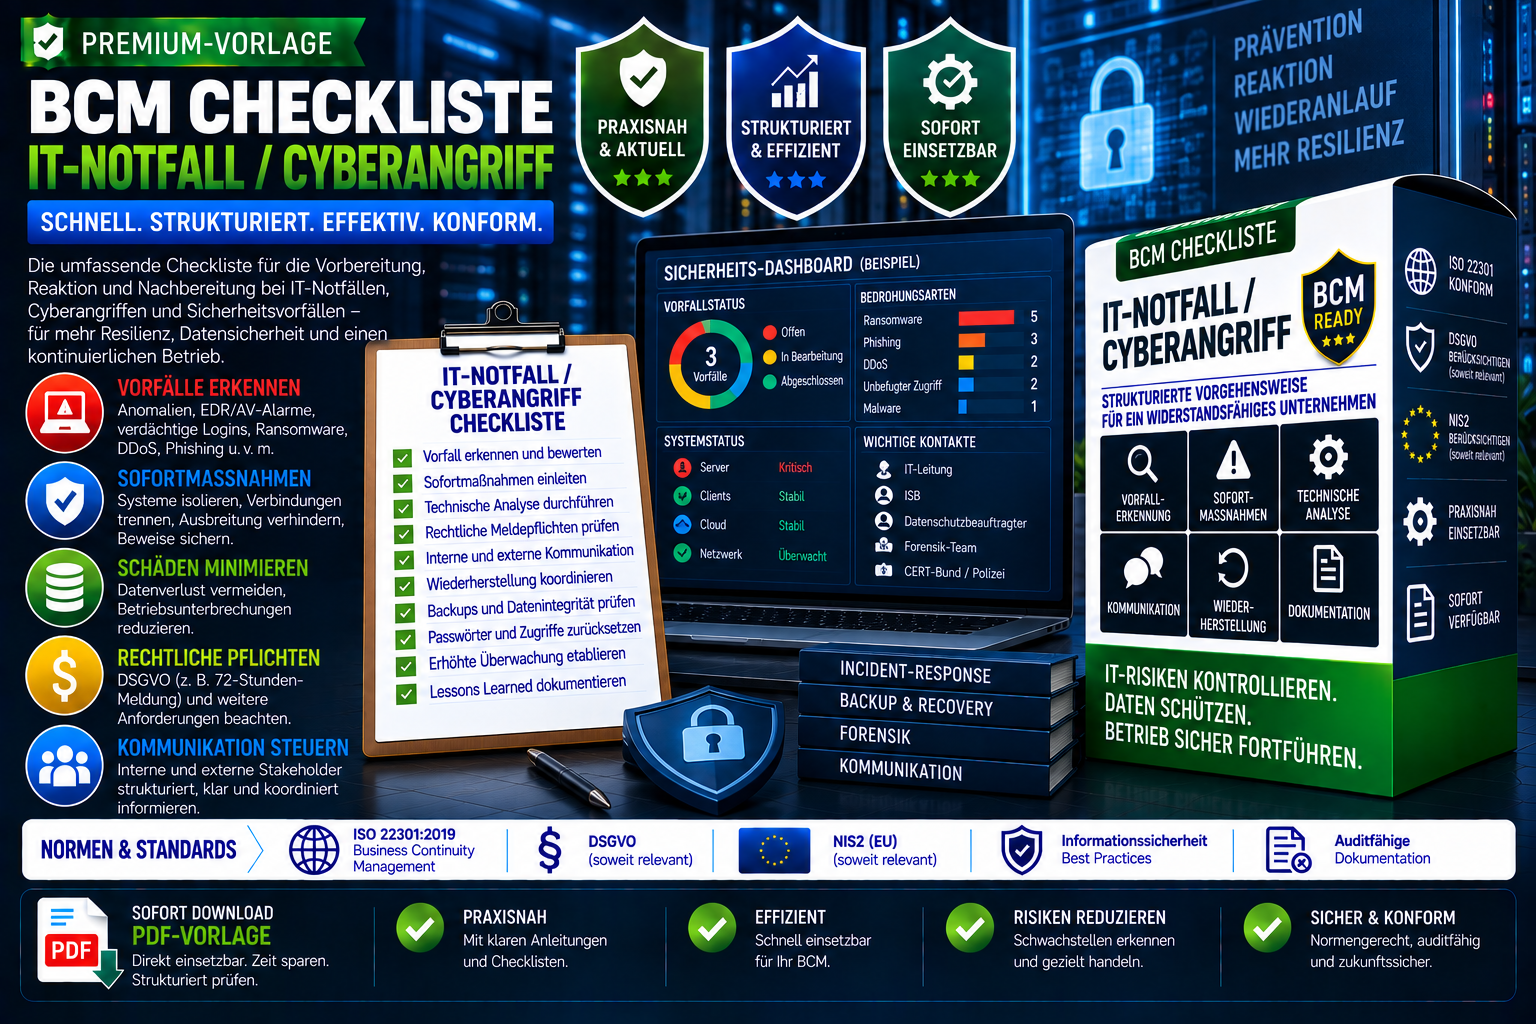
BCM‑Checkliste: IT‑Notfall & Cyberangriff – Checkliste nach ISO 27001, ISO 22301, NIS2, DSGVO & BSI‑Grundschutz
Diese ausgearbeitete Checkliste stellt sicher, dass Unternehmen bei IT‑Notfällen und Cyberangriffen schnell, strukturiert und technisch korrekt reagieren.
Sie erfüllt die Anforderungen aus ISO 27001, ISO 22301, NIS2, DSGVO, BSI‑Grundschutz, EU-KI-VO und modernen Incident‑Response‑Frameworks.
Ideal für IT‑Leitung, ISB, Administratoren, Krisenstab, Datenschutz und Auditoren.
Die BCM‑Checkliste IT‑Notfall / Cyberangriff bietet eine umfassende, klar strukturierte und sofort einsetzbare Vorgehensweise zur Bewältigung von Cybervorfällen, Systemausfällen und Sicherheitsverletzungen.
Sie enthält:
- Ablaufstruktur von Erkennung bis Wiederanlauf
- Verantwortlichkeiten für IT‑Leitung, ISB, Datenschutz, Geschäftsführung, Forensik, CERT-Bund, externe Dienstleister
- Voraussetzungen (Incident‑Response‑Plan, Backupstrategie, Logging, Forensik Tools, Netzwerksegmentierung, Notfallarbeitsplätze)
Erkennung von IT‑Vorfall & Cyberangriff
- EDR‑Alarme
- IDS/IPS‑Meldungen
- Auffällige Logins
- Ransomware‑Verschlüsselung
- DDoS‑Überlastung
- Phishing
- Mitarbeitermeldungen
Sofortmaßnahmen (CONTAINMENT)
- Systeme isolieren
- Netzwerkverbindungen trennen
- Keine Systeme ausschalten (Forensik!)
- Keine USB‑Geräte
- Keine Lösegeldzahlungen
- Incident‑Command aktivieren
Technische Analyse (IDENTIFICATION)
- Angriffstyp bestimmen
- Betroffene Systeme identifizieren
- Logfiles sichern (manipulationssicher)
- Hashwerte erstellen
- RAM‑Dumps
- Netzwerkverkehr analysieren
- Forensikteam einbeziehen
- Angriffspfad dokumentieren
Datenschutzprüfung (DSGVO‑Relevanz)
- Prüfung personenbezogener Daten
- Risikoanalyse
- 72‑Stunden‑Frist
- Meldung an Aufsichtsbehörde
- Information betroffener Personen
- Dokumentation nach Art. 33/34 DSGVO
Kommunikation intern & extern
- Geschäftsführung
- Krisenstab
- Mitarbeitende
- IT‑Dienstleister
- CERT-Bund
- Polizei / Cybercrime
- Versicherer
- Kunden & Lieferanten
Wiederherstellung (RECOVERY)
- Backups prüfen
- Systeme neu aufsetzen
- Daten wiederherstellen
- Sicherheitsupdates
- Passwort‑Reset (alle!)
- Netzwerksegmentierung prüfen
- Monitoring verstärken
Nachbereitung (LESSONS LEARNED)
- Ursachenanalyse
- Schwachstellenanalyse
- Maßnahmen anpassen
- Schulungen aktualisieren
- Richtlinien überarbeiten
- Abschlussbericht
- Auditnachweise archivieren
Dokumentationspflichten
- Incident‑Report
- Maßnahmenprotokoll
- Forensikbericht
- Datenschutzdokumentation
- Kommunikationsprotokolle
- Wiederanlaufprotokoll
- Abschlussbericht
- Lessons Learned
Zielgruppe:
IT‑Leitung, Informationssicherheitsbeauftragte, Administratoren, Datenschutz, Krisenstab, Geschäftsführung, Auditoren.