NIS2_D0032_NIS2 Netzwerk & Infrastruktur Sicherheitsrichtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0032_NIS2 Netzwerk & Infrastruktur Sicherheitsrichtlinie
NIS2 Netzwerk & Infrastruktur Sicherheitsrichtlinie
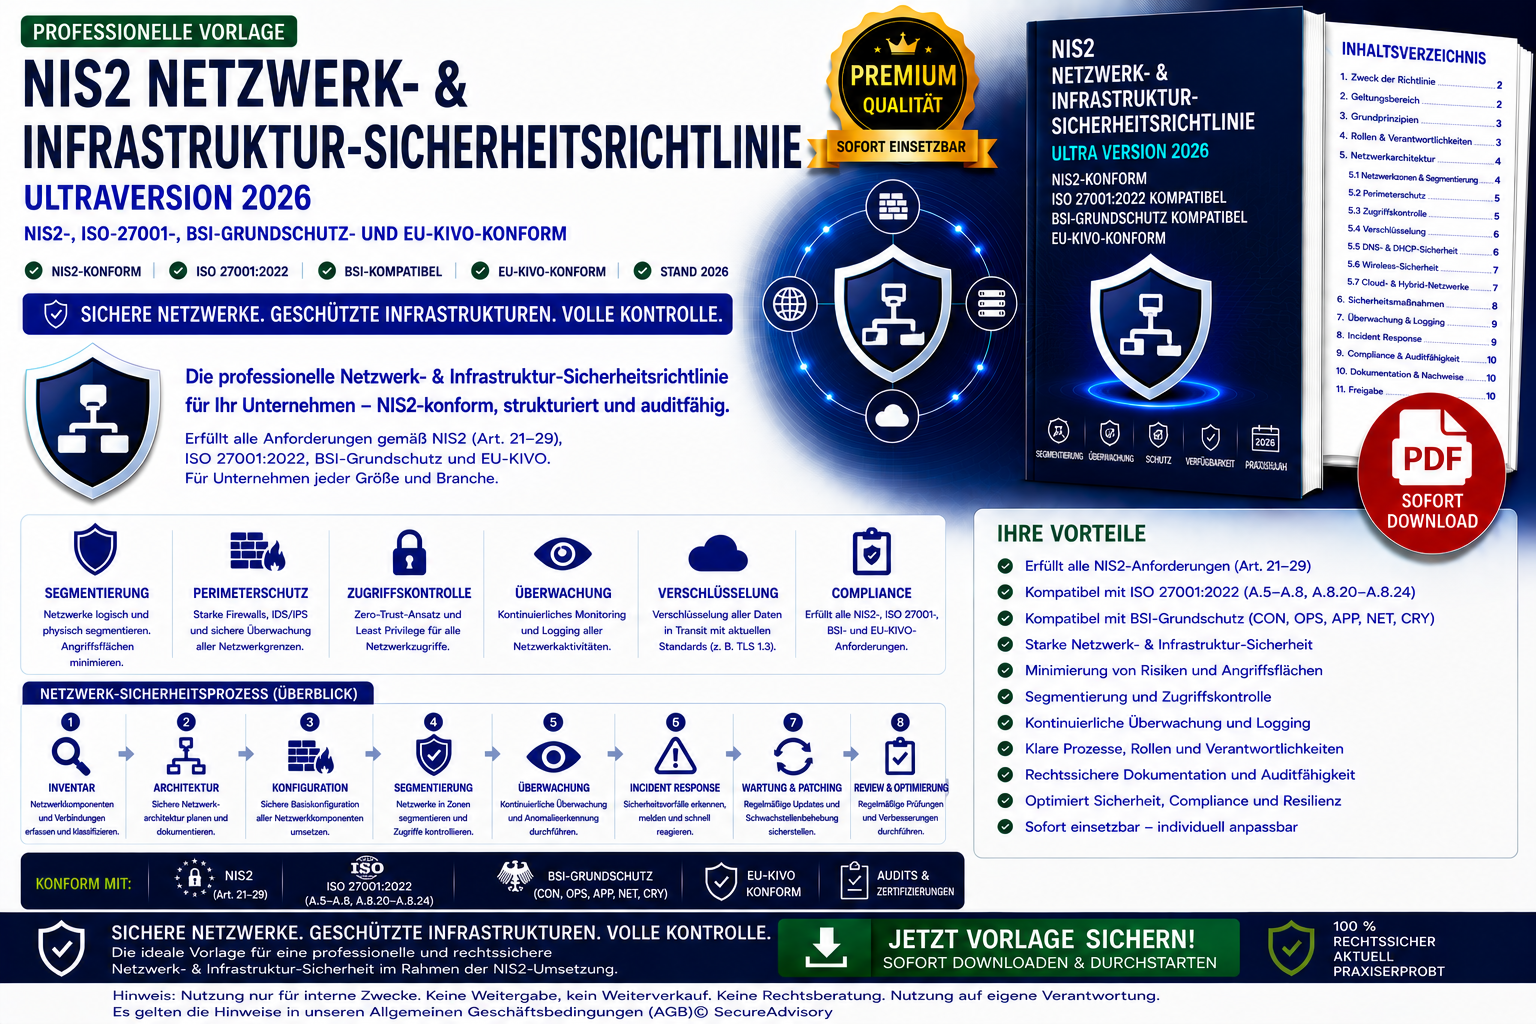
Die NIS2 Netzwerk‑ & Infrastruktur‑Sicherheitsrichtlinie bildet die Vorlage für ein umfassendes, auditfähiges und hochprofessionelles Sicherheitsdokument, das Unternehmen eine vollständige NIS2‑konforme Grundlage für den sicheren Betrieb ihrer Netzwerke und IT‑Infrastrukturen bietet.
Das Dokument definiert:
- Netzwerk‑ und Infrastruktur‑Sicherheitsarchitektur
- Zero‑Trust‑Network‑Modell und Defense‑in‑Depth‑Ansatz
- Segmentierung (DMZ, Secure Zone, Internal Zone, Cloud Zone, OT Zone, Management Zone)
- sichere Netzwerkprotokolle (TLS 1.3, IPSec, SSH, HTTPS)
- verbotene Protokolle (Telnet, FTP, SMBv1, HTTP ohne TLS)
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, Netzwerkadmin, IT‑Security, SysAdmin, CloudSecurity, OTSecurity, Third‑Party‑Security)
- Infrastruktur‑Sicherheitsanforderungen für Server, Storage, Virtualisierung, Container, Cloud und OT
- Firewall‑, VPN‑, WLAN‑, DNS‑ und E‑Mail‑Sicherheitsvorgaben
- Netzwerk‑Monitoring, Logging und SIEM‑Integration
- Incident‑Response‑Prozesse für Netzwerkvorfälle
- Dokumentations‑ und Auditpflichten
- Ultra Version‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Netzwerk‑Governance
- Zero‑Trust‑Network‑Architektur
- Mikrosegmentierung & VLAN‑Design
- sichere Protokollstandards und verbotene Legacy‑Protokolle
- Container‑, Cloud‑ und OT‑Netzwerksicherheit
- Incident‑Response‑Prozesse für Netzwerkangriffe
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- Netzwerk‑ und IT‑Security‑Teams
- Compliance‑ und Governance‑Abteilungen
- Beratungen, die Netzwerk‑Sicherheitsframeworks implementieren