KI_D0074_KI Secure Coding Richtlinie
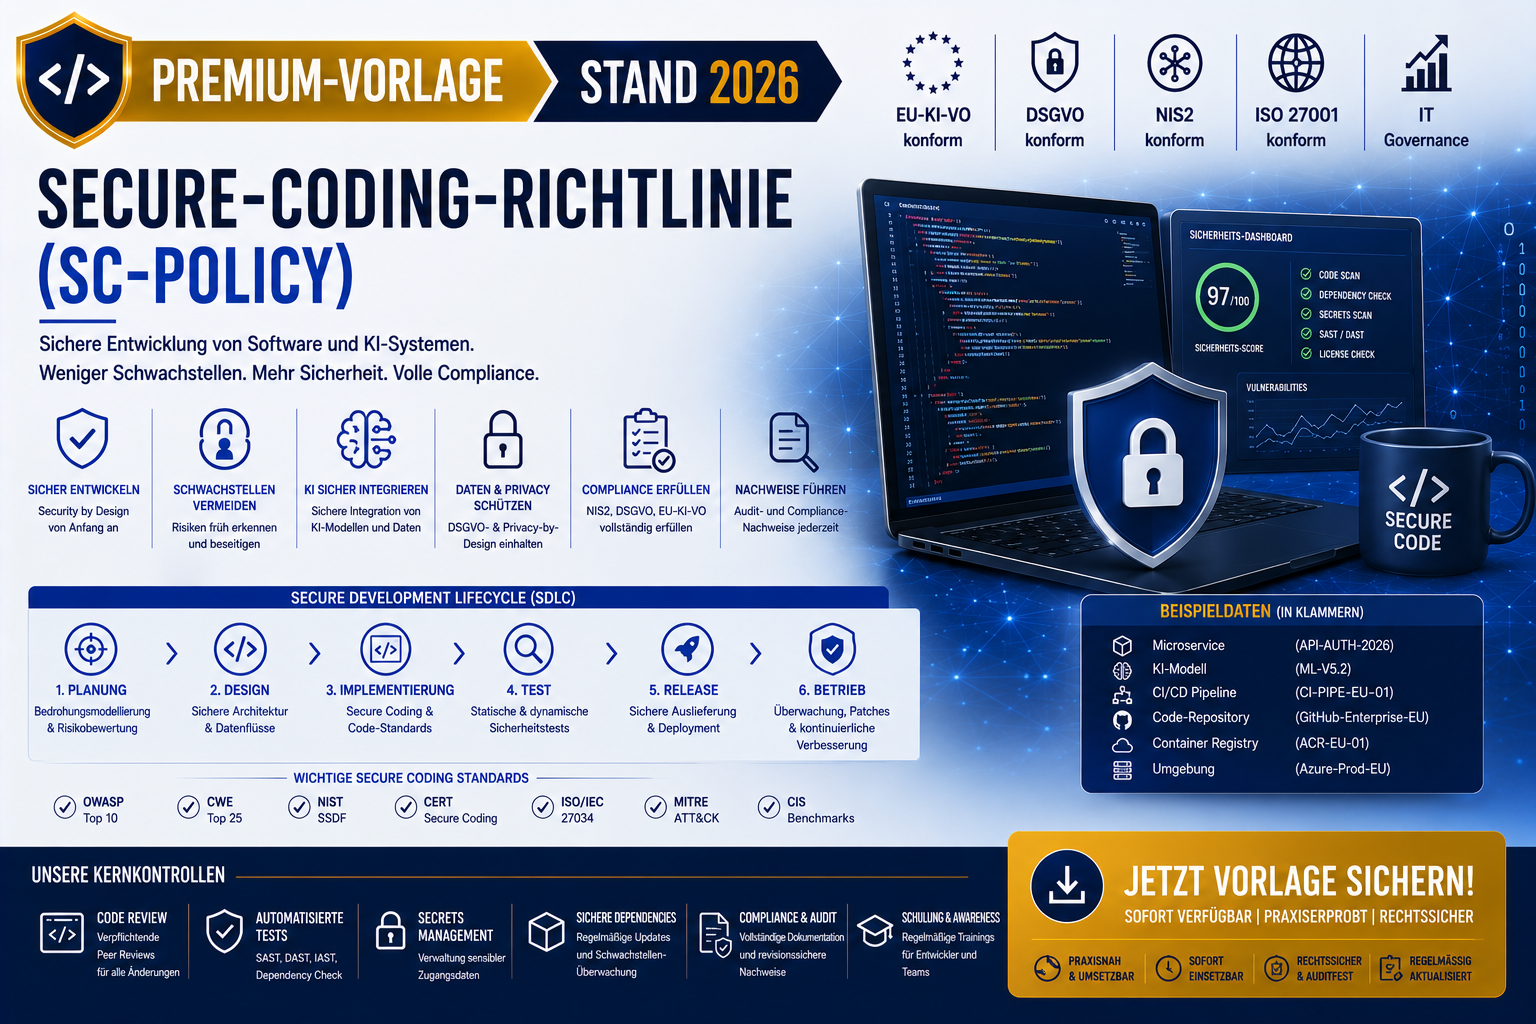
KI_D0074_KI Secure Coding Richtlinie
Erfüllen Sie alle NIS2‑, DSGVO‑, OWASP‑ und EU‑KI-VO‑Pflichten und entwickeln Sie Software sicher, robust und auditfähig – mit der professionellen Secure‑Coding‑Richtlinie
Die Secure‑Coding‑Richtlinie (SCPolicy, 2026) definiert die verbindlichen Sicherheitsstandards, Entwicklungsprozesse und Prüfmechanismen für die sichere Softwareentwicklung in modernen Cloud‑, API‑, Microservice‑ und KI‑Umgebungen.
Sie erfüllt die Anforderungen aus OWASP, NIS2, DSGVO, ISO 27001, ISO 42001, EU-KI-VO und Secure‑SDLC‑Frameworks.
Beleg aus dem Dokument:
„Diese Richtlinie definiert die verbindlichen sicheren Programmierstandards, Entwicklungsprozesse, Prüfmechanismen und Kontrollstrukturen, die sicherstellen, dass Software sicher entwickelt wird.“
Warum diese Richtlinie?
Cyberangriffe, Supply‑Chain‑Risiken, KI‑Manipulationen und Zero‑Day‑Exploits nehmen 2026 massiv zu.
Diese Richtlinie stellt sicher, dass Software sicher, robust, auditfähig und regulatorisch konform entwickelt wird – unabhängig davon, ob es sich um klassische Anwendungen, APIs, Microservices oder KI‑gestützte Systeme handelt.
Vorteile für Ihr Unternehmen
- sofort einsatzbereit
- vollständig auditfähig
- rechtssicher formuliert
- ideal für NIS2‑Compliance
- perfekt für DSGVO‑ und EU‑KI-VO‑Konformität
- spart 80–140 Stunden interne Dokumentationsarbeit
- geeignet für Software‑Teams, DevOps, KI‑Teams, Cloud‑Teams und kritische Infrastrukturen