ISMS_D95_Identity and Access Management (IAM) Policy
ISMS_D95_Identity and Access Management (IAM) Policy
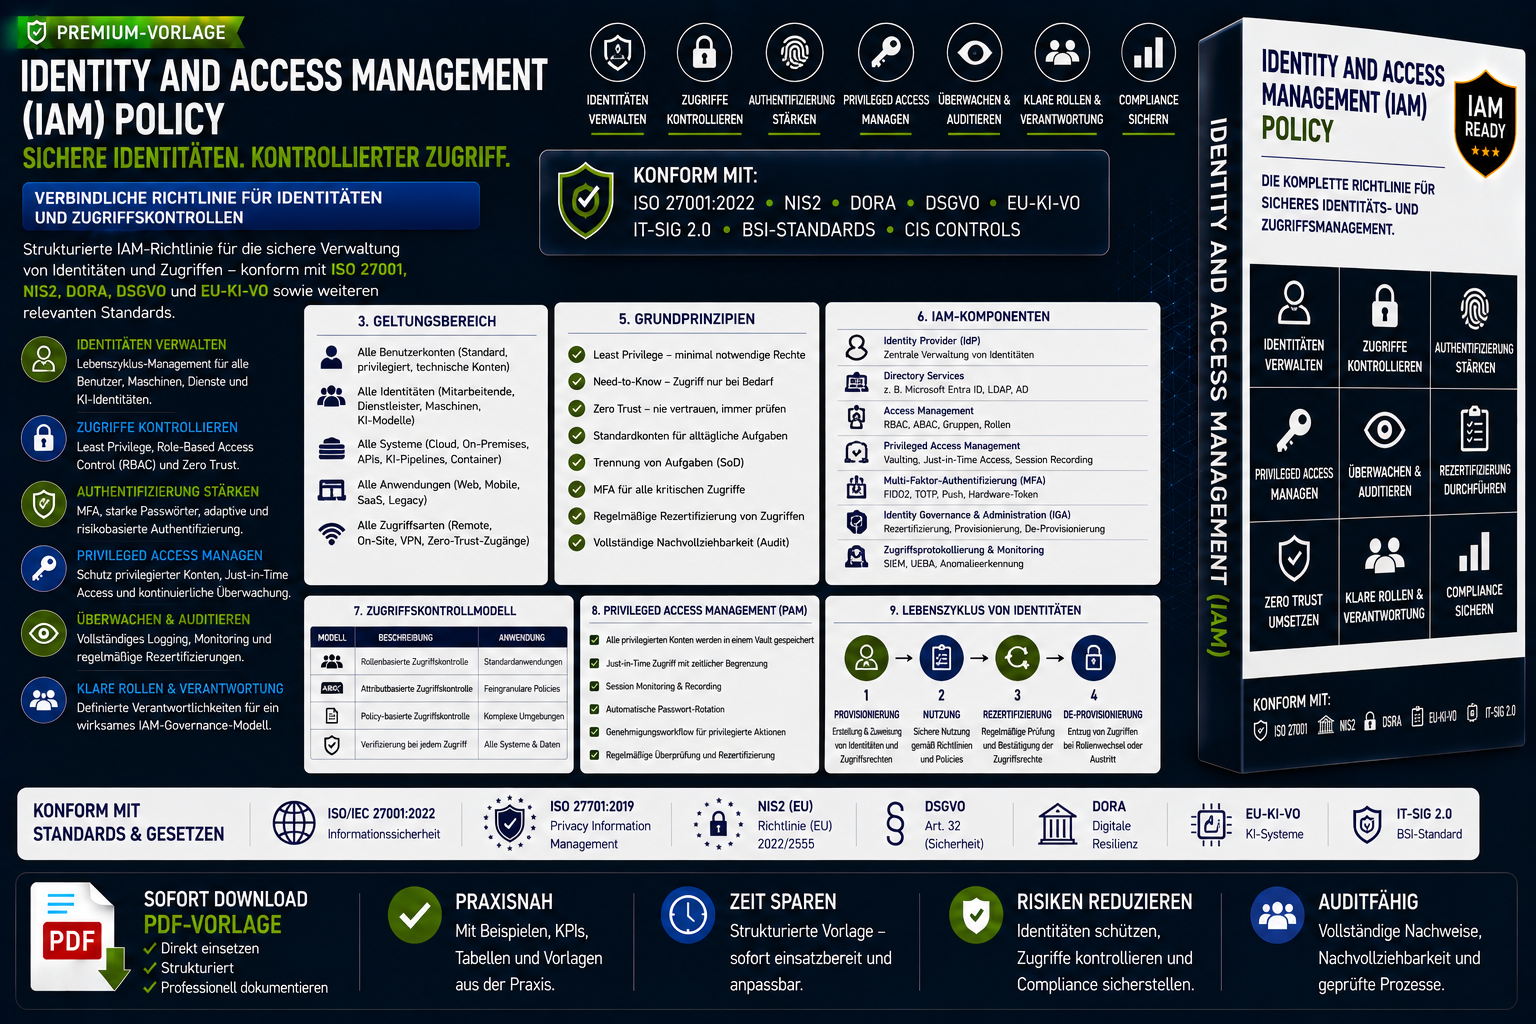
Die Identity and Access Management (IAM) Policy ist eine ausgearbeitete, audit‑fähige Sicherheitsrichtlinie für die Verwaltung digitaler Identitäten, Zugriffe und Berechtigungen.
Sie deckt die relevanten Bereiche moderner IAM‑Programme ab – von Benutzer‑ und Maschinenidentitäten über Authentifizierung, Autorisierung und Privileged Access Management bis hin zu Zero‑Trust‑Modellen und KI‑Identitäten.
Diese Richtlinie ist ideal für Unternehmen, die Anforderungen aus ISO 27001, NIS2, DORA, DSGVO Art. 32 und EU-KI-VO erfüllen müssen.
Sie bietet sofort einsetzbare Vorgaben, klare Rollenmodelle, technische Mindeststandards und integrierte Kontrollpunkte, die die Umsetzung erheblich vereinfachen.
Vollständige IAM‑Grundprinzipien integriert
Die Policy definiert alle relevanten Sicherheitsprinzipien:
- Least Privilege
- Zero Trust
- Need‑to‑Know
- Segregation of Duties (SoD)
- Security‑by‑Design
- „keine impliziten Vertrauensannahmen – kontinuierliche Verifikation“
Damit wird IAM auf ein modernes Sicherheitsniveau gehoben.
Ideal für
- IT‑Security & CISO
- IAM‑Teams
- DevOps & SecOps
- Cloud‑Teams
- KI‑Teams & MLOps
- Compliance & Governance
- Auditoren & Berater
- Unternehmen mit kritischen Systemen oder Zero‑Trust‑Anforderungen