NIS2_D0027_NIS2 Bedrohungsanalyse & Threat Modeling Richtlinie
Price149.00 €
Price149.00 € Net
NIS2_D0027_NIS2 Bedrohungsanalyse & Threat Modeling Richtlinie
NIS2 Bedrohungsanalyse & Threat Modeling Richtlinie
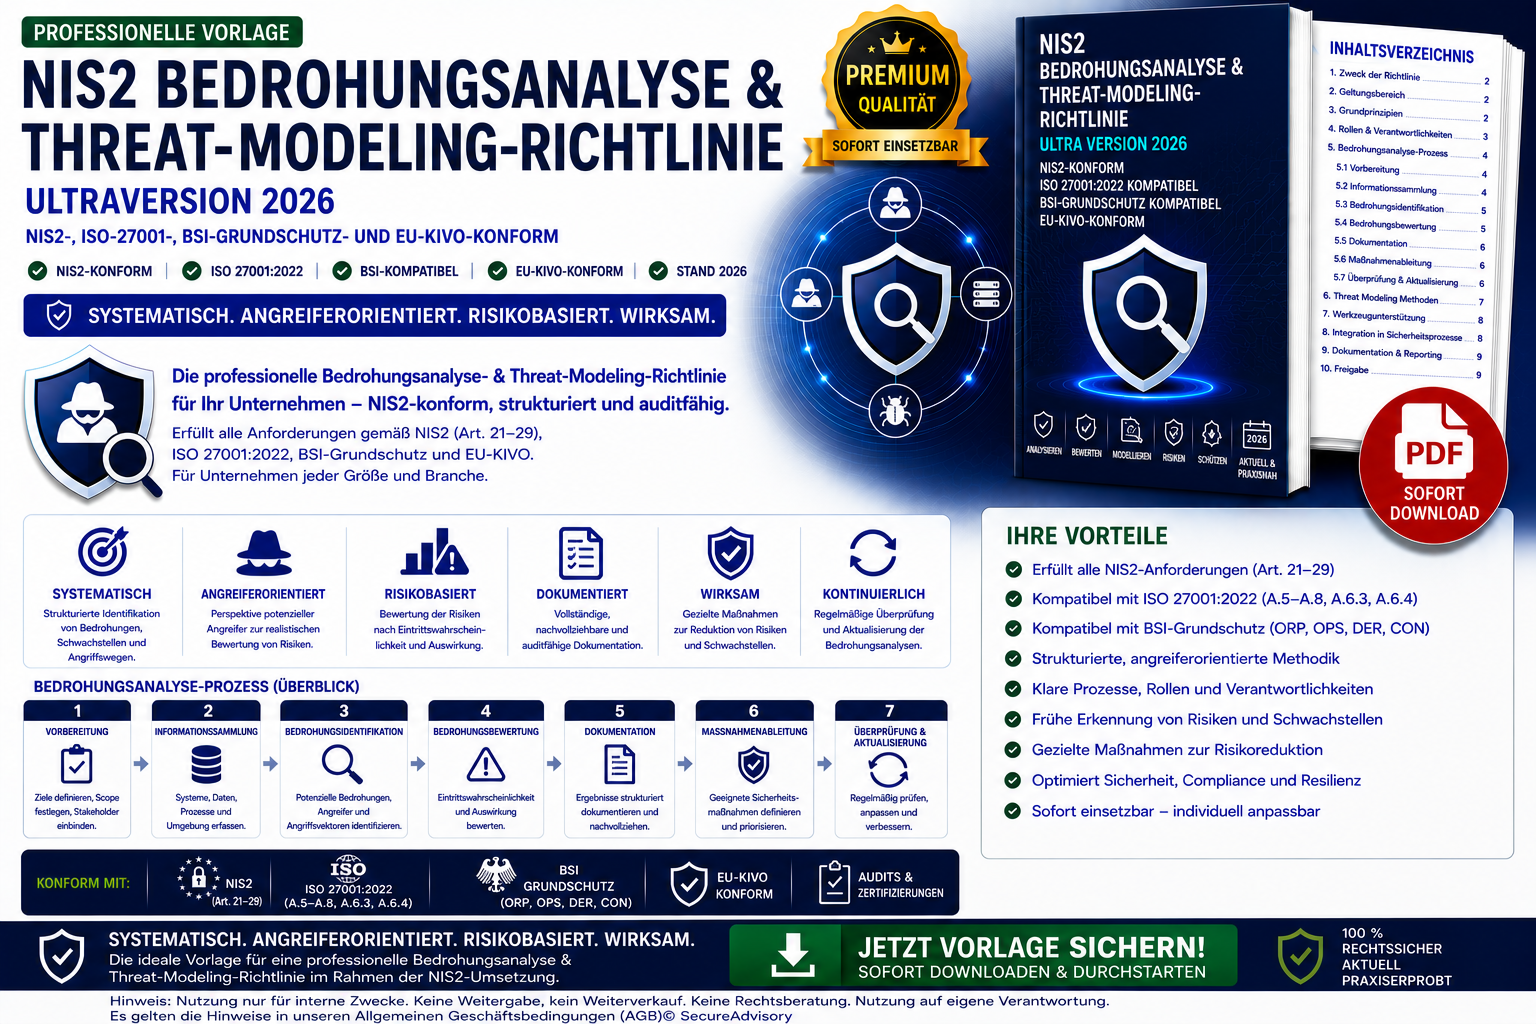
Die NIS2 Bedrohungsanalyse & Threat Modeling Richtlinie bildet die Vorlage für ein hochprofessionelles Sicherheitsdokument, das Unternehmen eine auditfähige und NIS2‑konforme Methodik zur Identifikation, Bewertung und Behandlung von Bedrohungen bereitstellt.
Das Dokument bildet die Grundlage für:
- systematische Identifikation technischer, organisatorischer, personeller, Cloud‑, OT‑ und Lieferkettenbedrohungen
- Threat Modeling nach STRIDE, MITRE ATT&CK, Kill Chain, OWASP und LINDDUN
- Integration der Bedrohungsanalyse in Risikoanalyse, Schwachstellenmanagement, Incident‑Response und BCM
- Rollenverteilung (Leitungsebene, CISO, ISB, IT‑Security, SysAdmin, NetAdmin, CloudSecurity, OTSecurity, Third‑Party‑Security)
- Auditfähige Dokumentation und revisionssichere Ablage
- jährliche Überprüfung und kontinuierliche Verbesserung
Highlights des Dokuments
- Bedrohungsanalyse‑Methodensammlung (STRIDE, MITRE, Kill Chain, OWASP, LINDDUN)
- Angreiferorientierte Perspektive (Attack Surface, Angriffswege, Taktiken, Techniken)
- Integration in alle sicherheitsrelevanten Prozesse (Risiko, Schwachstellen, IR, BCM, DR)
- Bedrohungskategorien für IT, Cloud, OT, Lieferkette und Personal
- Ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- Sicherheits‑, Compliance‑ und Governance‑Abteilungen
- Beratungen, die Bedrohungsanalysen und Threat Modeling durchführen