BCM_PB0002_BCM_SECURITY OPERATIONS CENTER (SOC) PLAYBOOK
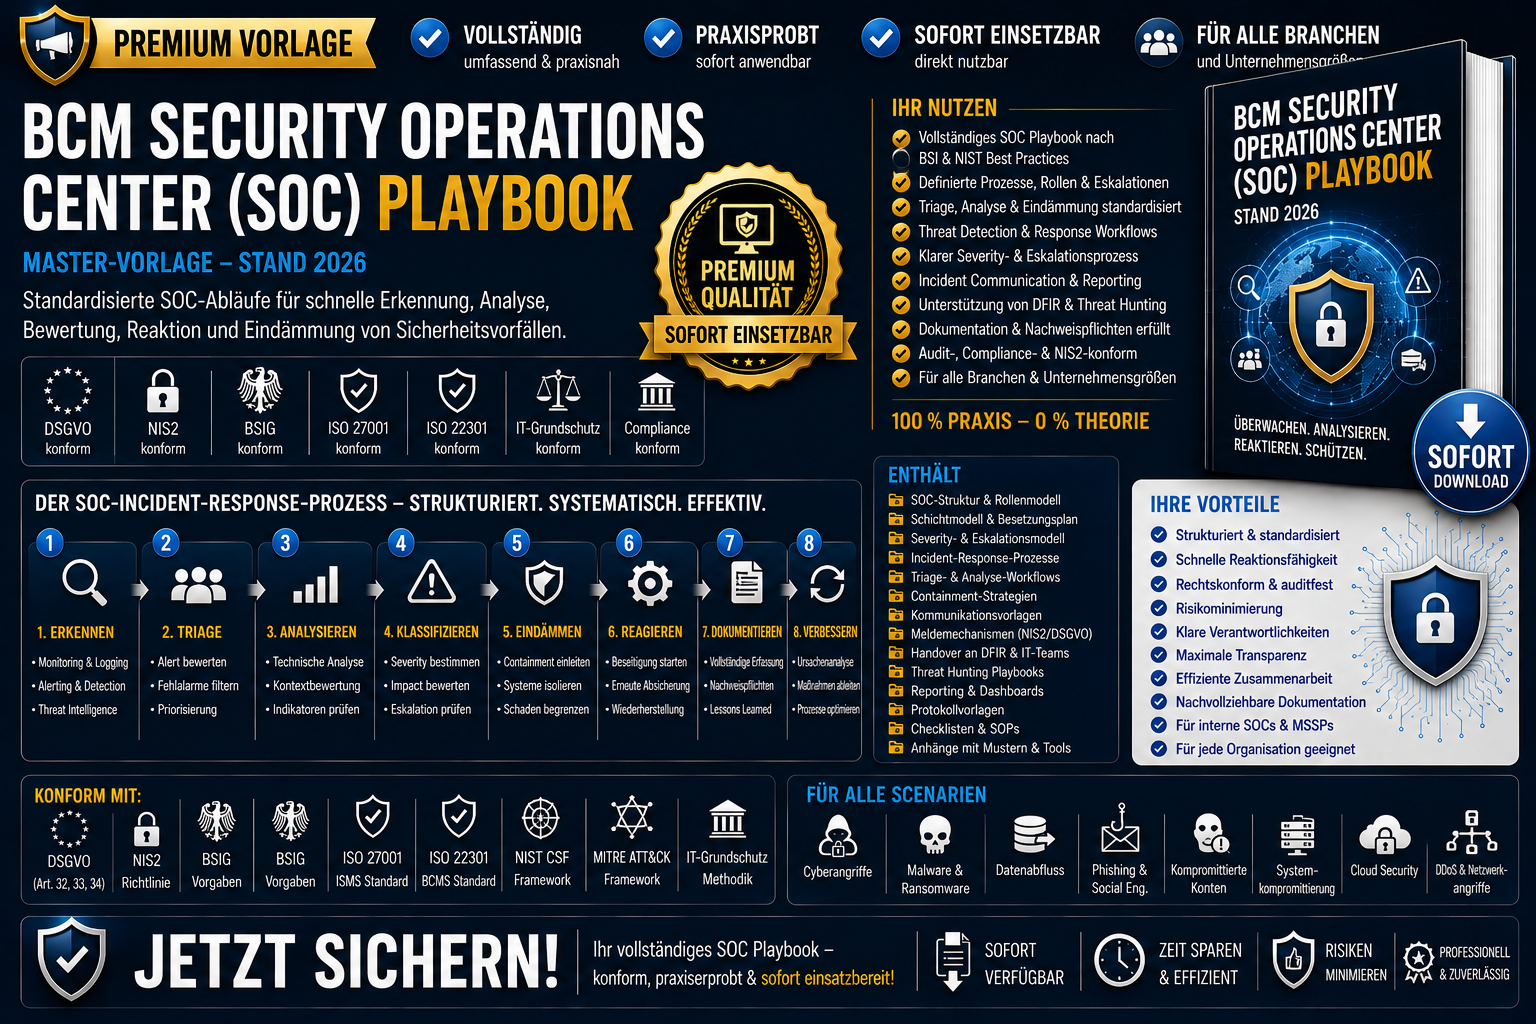
BCM_PB0002_BCM_SECURITY OPERATIONS CENTER (SOC) PLAYBOOK
Sicherheitsvorfälle schneller erkennen, bewerten und wirksam eindämmen.
Das BCM_PB0002_BCM_SECURITY OPERATIONS CENTER (SOC) PLAYBOOK liefert einen strukturierten Leitfaden für den Betrieb eines Security Operations Centers (SOC) und die standardisierte Bearbeitung von Sicherheitsvorfällen.
Das Playbook unterstützt SOC-Teams bei der Erkennung, Analyse, Triage, Eskalation, Eindämmung und Dokumentation von Cybervorfällen entlang definierter Prozesse und Rollen.
Besondere Stärken
Das Playbook enthält konkrete Handlungsschritte für die häufigsten SOC-Einsatzszenarien, darunter Malware, Ransomware, Datenexfiltration, Microsoft-365-Angriffe, privilegierte Kontoübernahmen, Insider-Threats und Cloud-Kompromittierungen.
Zusätzlich werden Threat-Hunting-Aktivitäten, KPI-Ziele sowie strukturierte Schichtübergaben beschrieben.
Inhalte
- SOC-Governance und Aufgabenmodell
- Schicht- und Eskalationskonzepte
- Severity- und Priorisierungsmodelle (SEV-1 bis SEV-4)
- Alarm-Triage und Incident-Bewertung
- Eskalations- und Übergabeprozesse
- Malware- und Ransomware-Playbooks
- Kontoübernahmen und privilegierte Kontenkompromittierungen
- Datenabfluss- und Cloud-Compromise-Szenarien
- Microsoft-365- und Entra-ID-Sicherheitsvorfälle
- Insider-Threat- und DDoS-Reaktionspläne
- Threat-Hunting-Prozesse
- KPI- und Lessons-Learned-Frameworks
Zielgruppe
- SOC Analysten (L1–L3)
- SOC Manager
- Incident Commander
- Threat Hunter
- DFIR-Teams
- MSSP-Dienstleister
- Blue Teams
- CISO-Organisationen
- Informationssicherheit und Cyber Defense Teams
Nutzen
- Standardisierte und reproduzierbare Incident-Response-Prozesse
- Schnellere Reaktions- und Eskalationszeiten
- Verbesserte Erkennung von Cyberbedrohungen
- Unterstützung bei NIS2-, ISO-27001- und Audit-Anforderungen
- Einheitliche Dokumentation und Nachweisführung
- Höhere operative Resilienz und Cyberabwehrfähigkeit