NIS2_D0068_NIS2 Secure Change & Release Governance Richtlinie
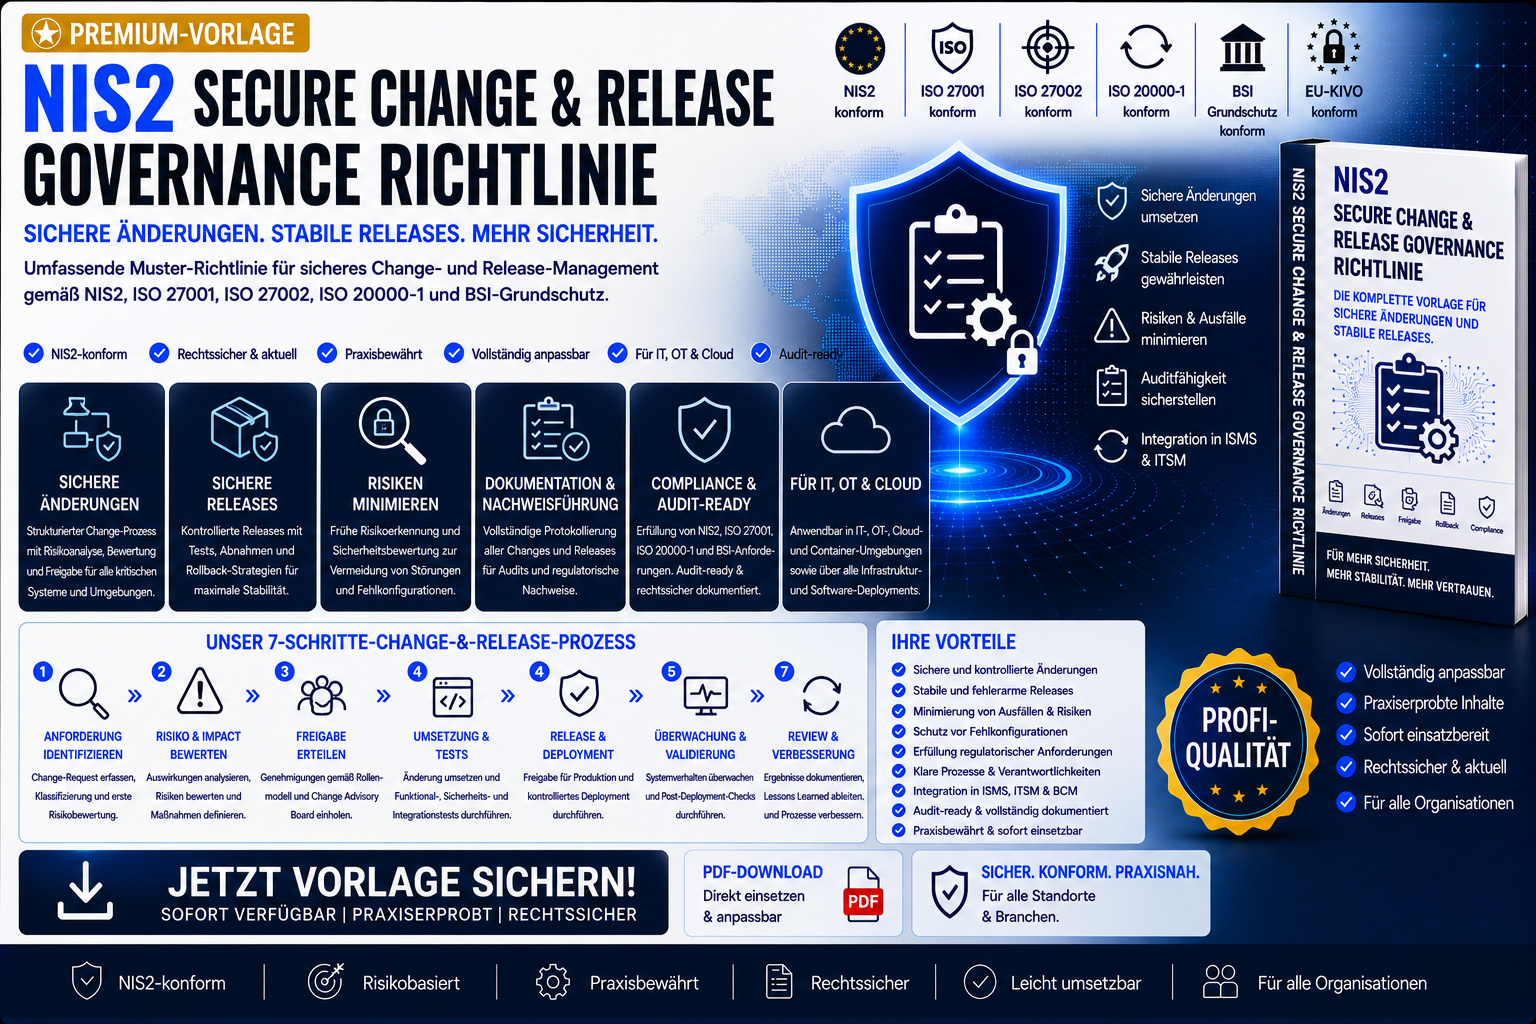
NIS2_D0068_NIS2 Secure Change & Release Governance Richtlinie
NIS2 Secure Change & Release Governance Richtlinie
Konzernrichtlinienvorlage für sichere Änderungen, Releases & Post‑Deployment‑Security | NIS2‑konform | ISO 27001 | ISO 20000‑1 |EU‑KI‑VO‑ready
Die NIS2 Secure Change & Release Governance Richtlinie ist eine Grundvorlage für eine ausgearbeitete, auditfähige Governance‑Richtlinie für Unternehmen, die Änderungen, Releases und Konfigurationsänderungen gemäß NIS2 sicher steuern müssen.
Sie definiert die Anforderungen, Rollen, Sicherheitsmaßnahmen und technischen Mindeststandards für Change‑Management und Release‑Governance gemäß:
- NIS2 Art. 21 Abs. 2 lit. a – Risikomanagement
- BSIG §30 – Mindestmaßnahmenbereiche
- ISO/IEC 27001 / 27002 – Change‑ und Release‑Kontrollen
- ISO/IEC 20000‑1
- BSI‑Grundschutz
- EU-KI‑VO
Das Dokument enthält ausgefüllte Beispieldaten, Change‑Klassifizierungen, Change‑Workflow, Release‑Governance, Post‑Deployment‑Tests, Rollback‑Prozesse, Monitoring, Alarmierung, Audit‑Nachweise und Registerpflichten.
Ideal für
- KRITIS‑Unternehmen
- Energie, Produktion, Logistik
- Finanzsektor & Versicherungen
- Behörden & öffentliche Einrichtungen
- CISO‑Teams, Change‑Manager, Release‑Manager, IT‑Security
- Unternehmen mit NIS2‑Pflichten oder KI‑Systemen