ISMS_D113_ROLLEN- UND VERANTWORTLICHKEITSMATRIX (RACI)
ISMS_D113_ROLLEN- UND VERANTWORTLICHKEITSMATRIX (RACI)
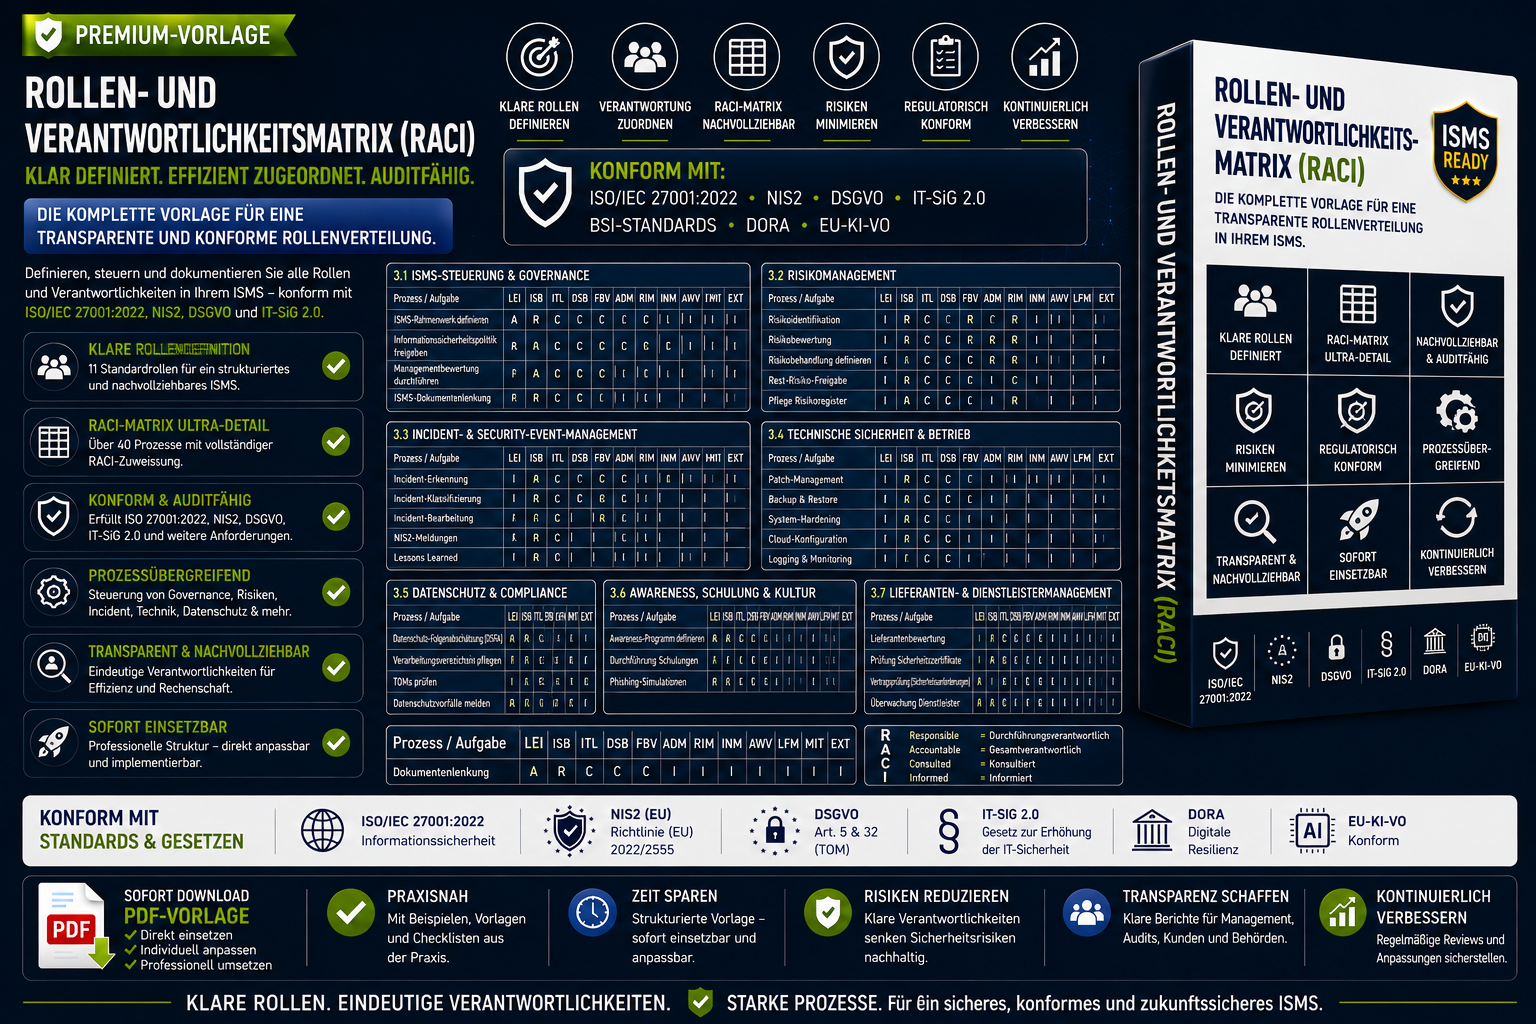
Die Rollen‑ und Verantwortlichkeitsmatrix (RACI) ist eine ausgearbeitete, audit‑fähige Governance‑Vorlage zur klaren Definition von Verantwortlichkeiten im Informationssicherheits‑Managementsystem (ISMS).
Sie bildet relevante Rollen ab, ordnet Verantwortlichkeiten präzise zu und stellt sicher, dass Prozesse, Audits und regulatorische Anforderungen eindeutig zugeordnet und nachweisbar sind.
Diese Matrix ist ideal für Unternehmen, die Anforderungen aus ISO 27001, NIS2, DSGVO, EU-KI-VO, IT‑Grundschutz und weiteren Governance‑Rahmenwerken erfüllen müssen.
Vollständige RACI‑Definition nach Best Practice
Die Matrix definiert für jede Aufgabe:
- R – Responsible (operativ verantwortlich)
- A – Accountable (gesamtverantwortlich)
- C – Consulted (konsultiert)
- I – Informed (informiert)
„Die RACI-Matrix definiert klar, eindeutig und auditfähig, welche Rollen im ISMS R, A, C oder I sind.“
Damit wird Governance messbar, nachvollziehbar und auditfähig.
Ideal für
- ISMS‑Verantwortliche
- CISO & Security‑Teams
- Datenschutzbeauftragte
- Compliance & Governance
- KRITIS‑Unternehmen
- Cloud‑ & DevOps‑Teams
- Auditoren & Berater
- Organisationen mit ISO‑27001‑Zertifizierungszielen