NIS2_D0051_NIS2 Incident Handling & Meldepflichten Richtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0051_NIS2 Incident Handling & Meldepflichten Richtlinie
NIS2 Incident Handling & Meldepflichten Richtlinie
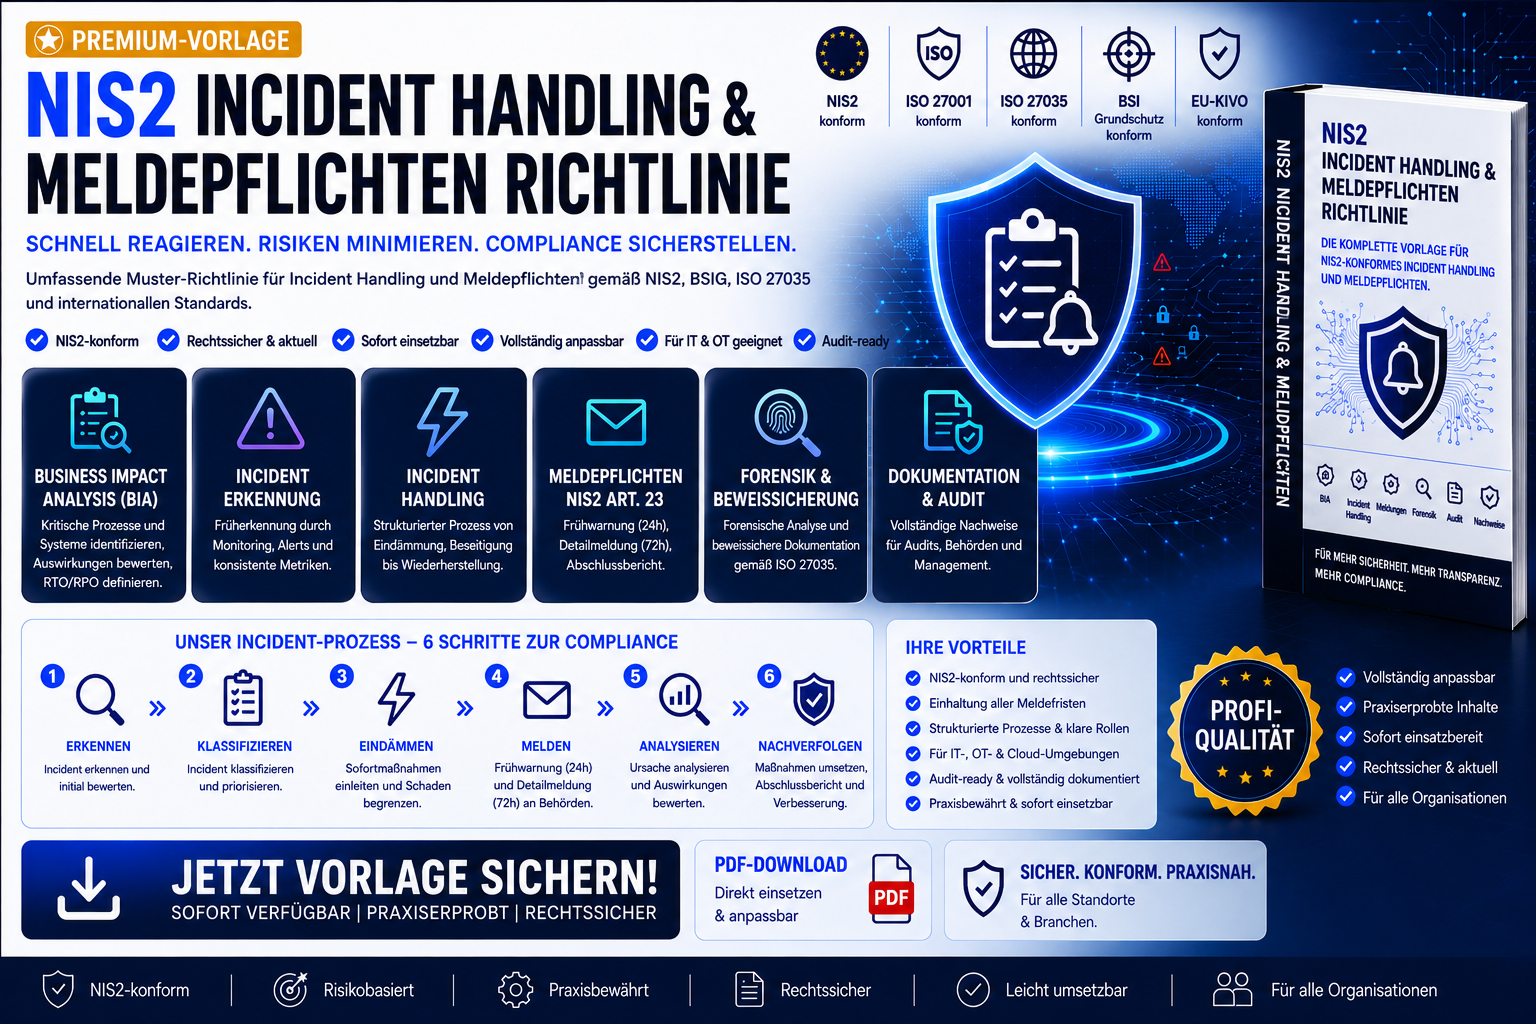
Die NIS2 Incident Handling & Meldepflichten Richtlinie bildet die Vorlage für eine ausgearbeitete Governance‑Richtlinie für Organisationen mit NIS2‑Pflichten, KRITIS‑Systemen oder KI‑gestützten Plattformen.
Sie definiert die Prozesse, Rollen, Meldepflichten, Sicherheitsmechanismen, Bewertungsmodelle und Audit‑Strukturen für ein rechtskonformes Incident‑Management nach NIS2 Art. 21 & 23, BSIG §30, ISO 27035, ISO 27001, ISO 22301 und BSI‑Grundschutz
Das Dokument ist sofort einsatzbereit für interne und externe Audits und enthält ausgefüllte Beispieldaten, Bewertungsmatrizen, Forensik‑Prozesse, Meldeabläufe, Audit‑Nachweise und Lessons‑Learned.
Highlights
- NIS2‑Prozessarchitektur: Frühwarnung (24 h), Detailbericht (72 h), Abschlussbericht (nach Wiederherstellung)
- Bewertungsmatrix für Kritikalität & ImpactScore (0–100): Kritisch / Hoch / Mittel / Niedrig mit realistischen Beispielen
- Forensik & Beweissicherung gemäß ISO 27035: Log‑Sicherung, Speicherabbilder, Chain‑of‑Custody, unveränderbare Archivierung
- Rollenmodell für Incident‑Handling: Leitungsebene, CISO, ISB, SOC, Systemverantwortliche, Legal, Kommunikation
- Incident‑Handling‑Prozess (6 Phasen): Erkennung → Analyse → Sofortmaßnahmen → Meldung → Wiederherstellung → Lessons Learned
- Meldepflichten nach NIS2 Art. 23: Frühwarnung (24 h) • Detailbericht (72 h) • Abschlussbericht (Endbewertung)
- Auditfähigkeit nach ISO 27001 & BSI‑Grundschutz: Incident‑Dossiers, Zeitlinien, Maßnahmenberichte, Audit‑Nachweise
Ideal für
- KRITIS‑Unternehmen
- Energie‑, Produktions‑, Logistik‑ und Finanzsektor
- Behörden und öffentliche Einrichtungen
- CISO‑Teams, SOC‑Leitungen, ISB‑Abteilungen
- Unternehmen mit NIS2‑Pflichten oder KI‑Systemen
- Integration von KI‑Vorfallmeldungen (EU-KI‑VO Art. 15)
- Für KI‑Systeme, LLMs, ML‑Modelle und Agentensysteme