ISMS_D46_Clean Desk and Office Hygiene Policy
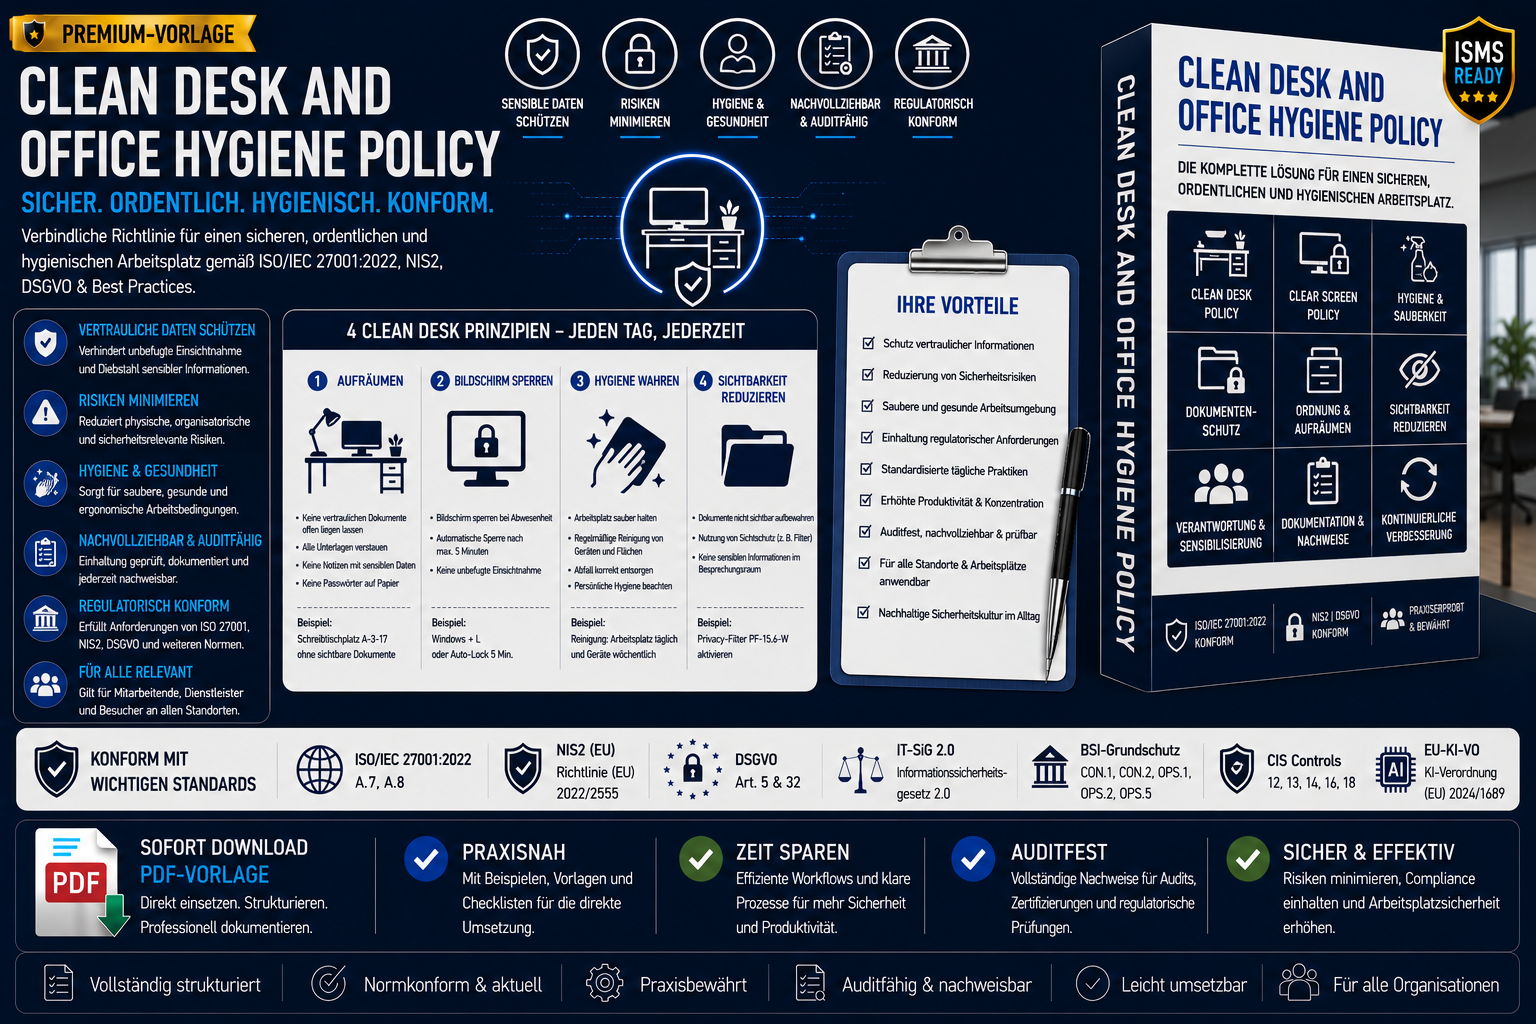
ISMS_D46_Clean Desk and Office Hygiene Policy
Auditfähige Richtlinie für Clean‑Desk‑Sicherheit, Clear‑Screen‑Kontrollen, Ordnung & Hygiene gemäß ISO 27001, NIS2, DSGVO & IT-SiG
Die Clean Desk & Office Hygiene Policy ist eine ausgearbeitete, tiefgehende und auditfähige Sicherheitsrichtlinie für sichere, ordentliche und hygienische Büroarbeitsplätze.
Sie erfüllt die Anforderungen aus ISO/IEC 27001:2022 A.7 & A.8, NIS2, DSGVO Art. 5/32, IT-SiG 2.0 sowie BSI‑Grundschutz.
Originalzitat aus dem Dokument:
„Diese Richtlinie definiert verbindliche Anforderungen zur Aufrechterhaltung eines sicheren, ordentlichen und hygienischen Arbeitsplatzes.“
Inhaltliche Highlights
- Enterprise‑Workplace‑Security‑Governance
- Schutz vertraulicher Informationen
- Minimierung physischer Sicherheitsrisiken
- klare Clean‑Desk‑ und Clear‑Screen‑Regeln
- Auditfähigkeit durch Kontrollen, Logs & KPIs
- Integration in ISMS, NIS2‑Compliance, DSGVO‑TOMs und Physical‑Security‑Frameworks
Vorteil
- Ausgearbeitete Clean‑Desk‑ & Hygiene‑Policy
- enthält Clean‑Desk‑Regeln, Clear‑Screen‑Kontrollen, Hygienevorgaben, Incident‑Management, KPIs
- Konform nach ISO 27001, NIS2, DSGVO, IT-SiG, BSI‑Grundschutz
- Enterprise‑Level‑Governance‑Dokument
ergänzt perfekt:
- ISMS_D37b (Arbeitsplatz‑ & Bürosicherheits‑Policy)
- ISMS_D36b (Physische Sicherheit & Zutrittskontrolle Policy)
- ISMS_D38b (Medien‑ & Datenträgerverwaltung Policy)
- ISMS_D41 (Informationsklassifizierungs‑Policy)
- NIS2‑D00xx‑Serie
Ideal für
- Sicherheitsbeauftragte
- Facility‑Management
- ISB / CISO
- IT‑Security
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Unternehmen mit Büro‑ oder Open‑Space‑Strukturen
- interne & externe Auditoren
- Dienstleister mit Bürozugang
Mit ISMS_D46 – Clean Desk & Office Hygiene Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Workplace‑Security‑Framework, das Anforderungen aus ISO 27001, NIS2, DSGVO und IT-SiG erfüllt.