KI_PD0007_Prompt Drift Sicherheitsrichtlinie
Price149.00 €
Price149.00 € Net
KI_PD0007_Prompt Drift Sicherheitsrichtlinie
Schützen Sie Ihre KI‑Systeme vor Prompt‑Injection, Jailbreaks, Kontext‑Manipulation und RAG‑Poisoning – mit der Prompt Drift Sicherheitsrichtlinie
Sicherheitsrichtlinie für Prompt‑Drift | NIS2 | ISO 27001 | ISO 42001 | EU‑KI‑VO
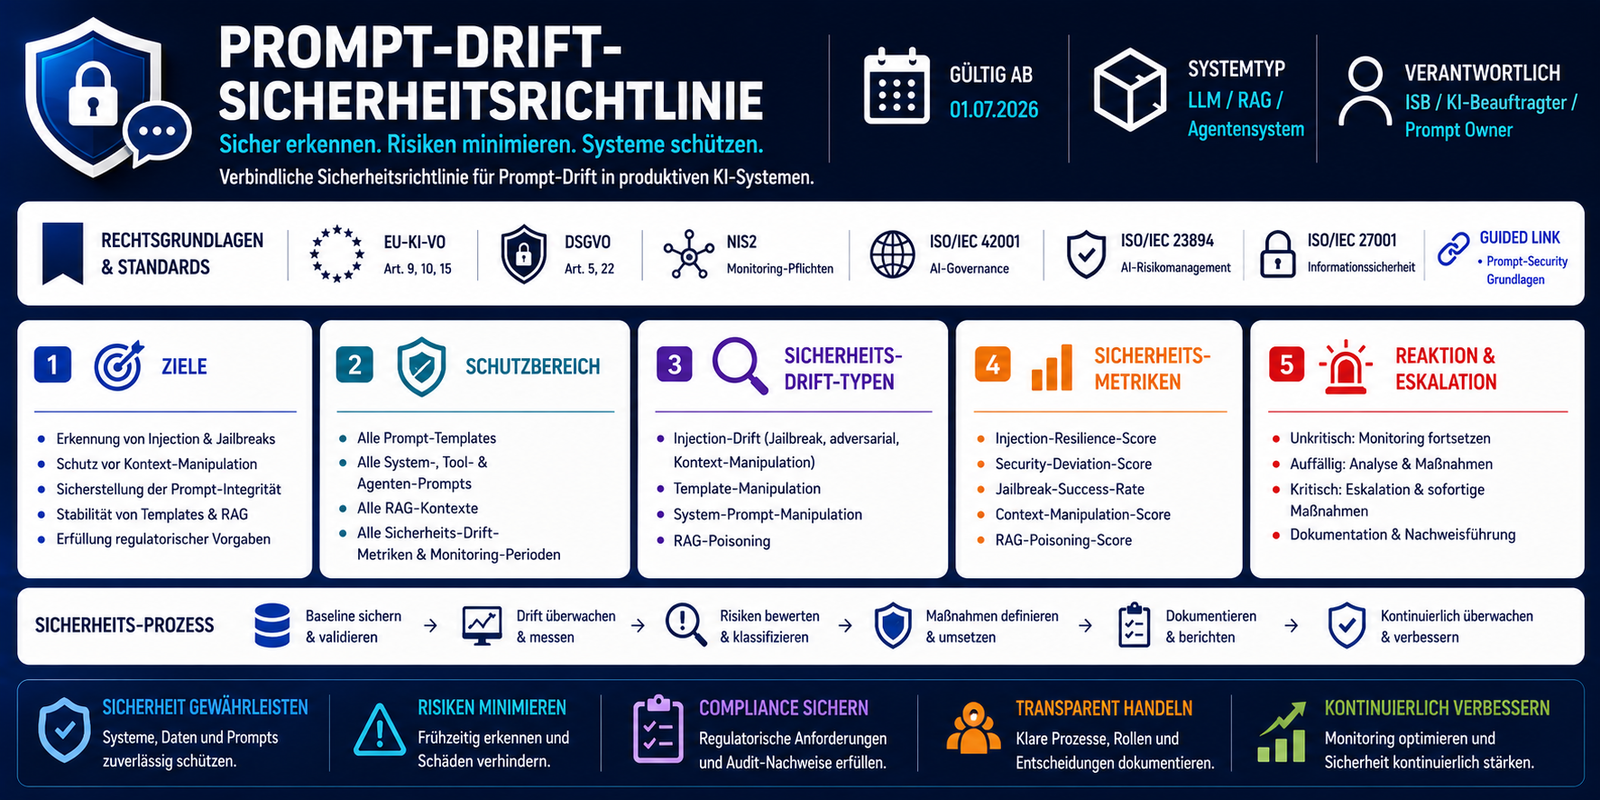
Die Prompt Drift Sicherheitsrichtlinie definiert die Anforderungen, Prüfmechanismen, Metriken und Eskalationswege zur Erkennung, Bewertung und Behandlung von sicherheitskritischer Prompt‑Drift in produktiven KI‑Systemen.
Sie schützt LLM‑, RAG‑ und Agentensysteme vor Prompt‑Injection, Jailbreaks, Kontext‑Manipulation, RAG‑Poisoning und System‑Prompt‑Manipulation – vollständig auditfähig und regulatorisch konform.
Die Richtlinie stellt sicher:
- Erkennung von Prompt‑Injection
- Erkennung von Jailbreak‑Versuchen
- Erkennung von Kontext‑Manipulation
- Erkennung von RAG‑Poisoning
- Sicherstellung der Integrität von System‑Prompts
- Sicherstellung der Stabilität von Prompt‑Templates
- Erfüllung von NIS2, ISO 27001, ISO 42001 und EU‑KI‑VO
- Audit‑ und Revisionsfähigkeit
Vorteile für Unternehmen
- auditfähig
- sofort einsatzbereit
- ideal für NIS2‑Audits
- ideal für ISO 27001‑Zertifizierung
- ideal für EU‑KI‑VO‑Konformität
- schützt vor Prompt‑Injection, Jailbreaks & RAG‑Poisoning
- klare Sicherheits‑Trigger & Eskalationslogiken
- spart 100–160 Stunden interne Sicherheitsdokumentation