BCM_D123_Kritische Assets und Abhängigkeitsregister
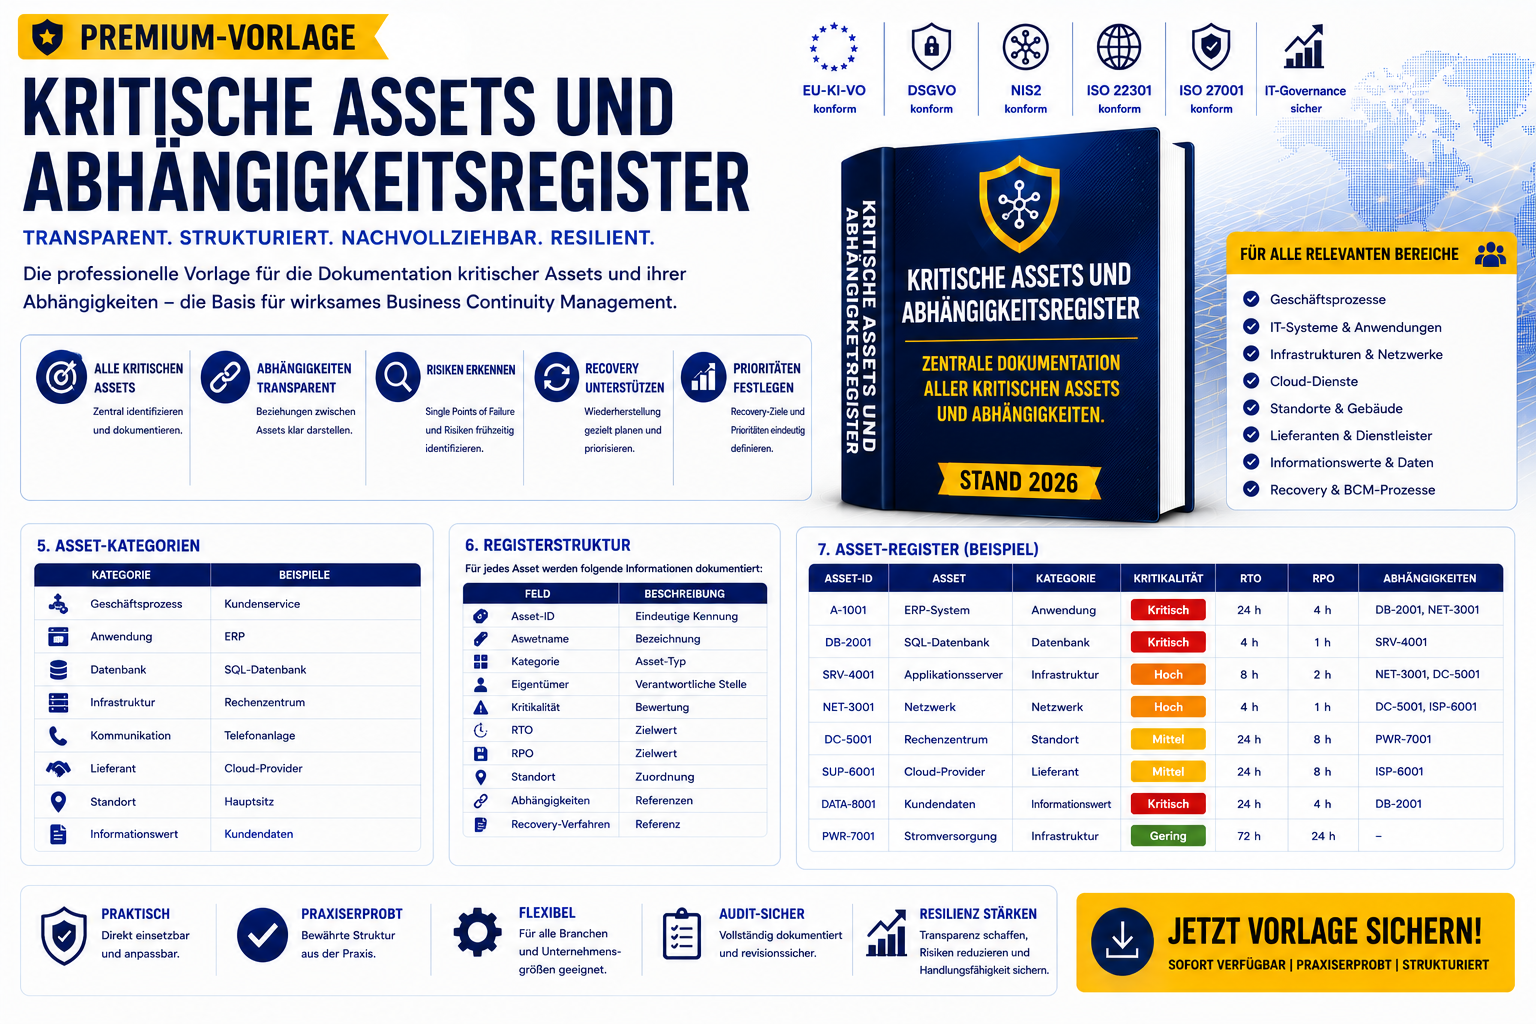
BCM_D123_Kritische Assets und Abhängigkeitsregister
Transparenz über kritische Ressourcen schaffen und Wiederherstellungsmaßnahmen gezielt steuern.
Das BCM_D123_Kritische Assets und Abhängigkeitsregister stellt ein zentrales Register für die Identifikation, Klassifizierung und Verwaltung kritischer Assets innerhalb eines Business Continuity Management Systems bereit.
Es dokumentiert Abhängigkeiten zwischen Geschäftsprozessen, Anwendungen, IT-Systemen, Infrastrukturen, Standorten, Lieferanten und Recovery-Verfahren und schafft damit die Grundlage für resiliente Geschäftsabläufe.
Inhalte
- Zentrales Register kritischer Assets
- Asset-Klassifizierung und Kritikalitätsbewertung
- Dokumentation von Asset-Abhängigkeiten
- Prozess-, System- und Infrastrukturzuordnungen
- Single-Point-of-Failure-Analysen (SPoF)
- Recovery-Zuordnungen und Wiederherstellungsreihenfolgen
- Lieferanten- und Standortabhängigkeiten
- Datenklassifizierung und Schutzbedarfsstufen
- Asset-Risikomanagement und Lebenszyklusbetrachtung
- Audit-, Reporting- und Management-Review-Anforderungen
Das Register verbindet Asset-Management mit Business Continuity Management und Recovery-Planung. Für jedes kritische Asset können Eigentümer, Kritikalität, RTO- und RPO-Anforderungen, Abhängigkeiten sowie zugehörige Recovery-Verfahren dokumentiert werden.
Gleichzeitig werden Standort-, Lieferanten- und Infrastrukturabhängigkeiten transparent abgebildet.
Nutzen
- Vollständige Transparenz über kritische Geschäfts- und IT-Assets
- Nachvollziehbare Dokumentation von Abhängigkeiten und Risiken
- Identifikation von Single Points of Failure
- Verbesserte Recovery- und Wiederanlaufplanung
- Unterstützung von ISO 22301-, NIS2- und Audit-Anforderungen
- Fundierte Grundlage für Resilienz- und Investitionsentscheidungen
Typische Einsatzbereiche
- Business Continuity Management
- ISO-22301-Implementierungen
- Kritische Infrastruktur- und Serviceanalysen
- Asset- und Abhängigkeitsmanagement
- Recovery- und Notfallplanung
- Audit- und Zertifizierungsvorbereitung
- Risiko- und Resilienzprogramme
- Krisenmanagement und Wiederanlauforganisation
Zielgruppe
- BCM-Verantwortliche
- Informationssicherheit
- IT- und Infrastrukturmanagement
- Risikomanagement
- Compliance und Governance
- Interne Revision
- Krisenmanagement
- Geschäftsführung