KI_D0048 _KI ASSET MANAGEMENT RICHTLINIE
Price249.00 €
Price249.00 € Net
KI_D0048 _KI ASSET MANAGEMENT RICHTLINIE
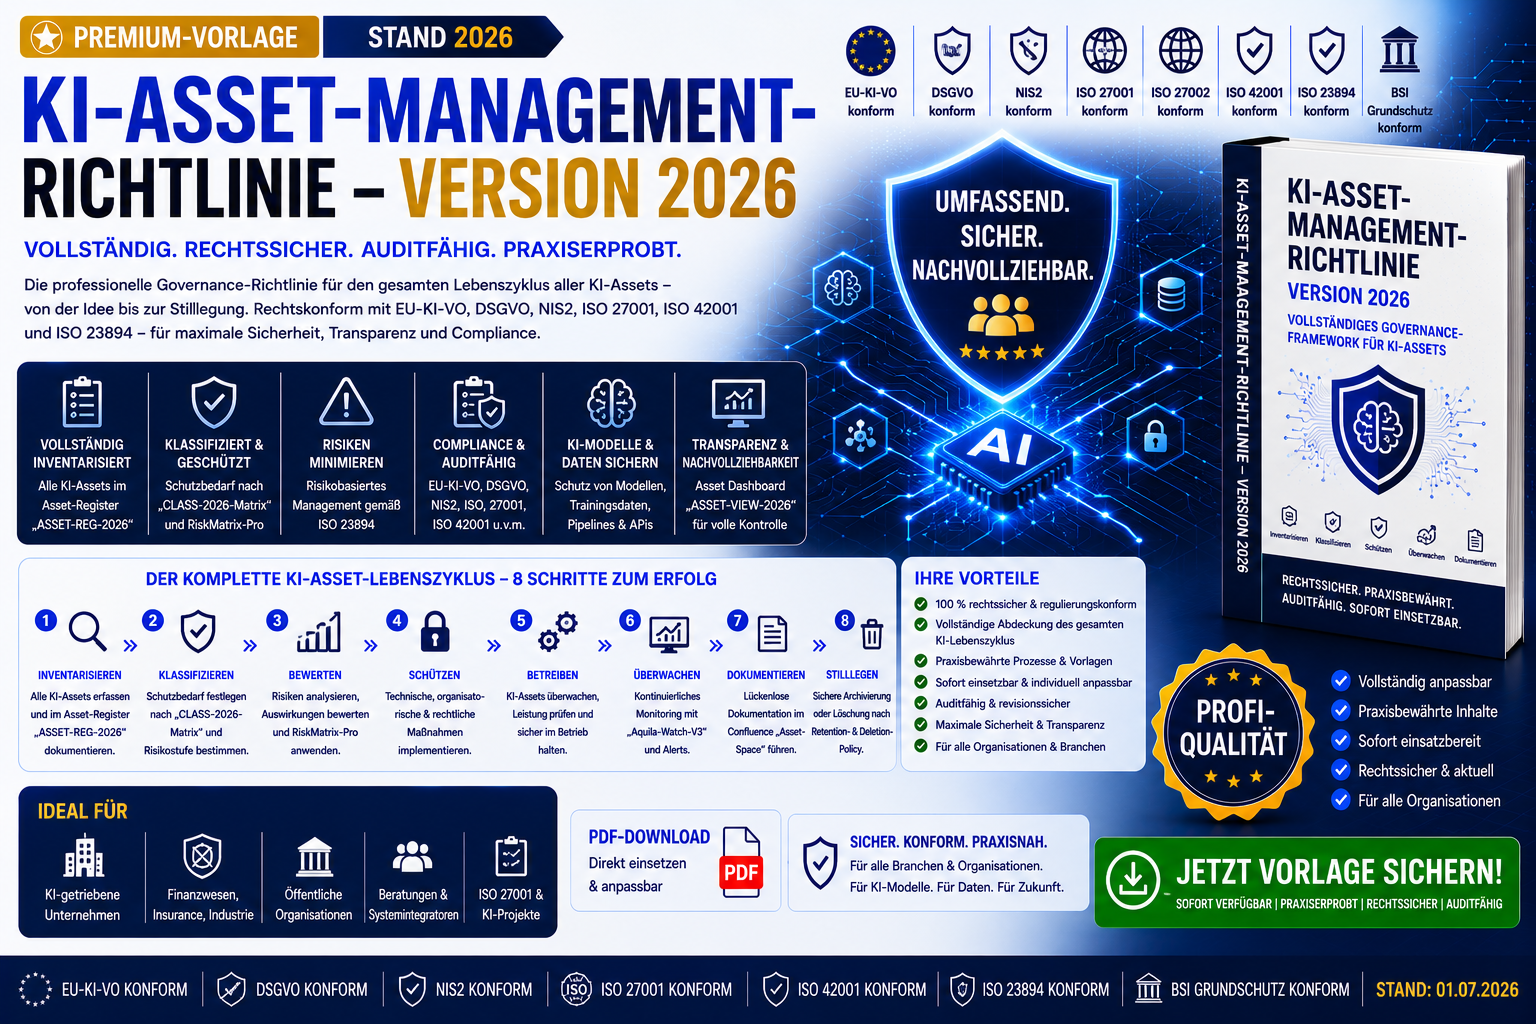
KI‑Asset‑Management‑Richtlinie – Version 2026
Die ausgearbeitete, auditfähige Governance‑Richtlinie für KI‑Organisationen (24 Seiten)
Die KI‑Asset‑Management‑Richtlinie ist ein professionelles Governance‑Dokument, das den Lebenszyklus von KI‑Modellen, KI‑Trainingsdaten, KI‑Pipelines und KI‑Infrastrukturen steuert.
Sie erfüllt die Anforderungen der EU‑KI‑Verordnung, der DSGVO, NIS2, ISO/IEC 27001:2022, ISO/IEC 42001 und ISO/IEC 23894.
Dieses Dokument ist ideal für Unternehmen, die KI‑Systeme in kritischen Geschäftsprozessen einsetzen — etwa Kreditvergabe, Fraud‑Detection, Kundenrisiko‑Scoring, Pricing, HR‑Screening oder Produktionsautomatisierung.
Das Dokument umfasst:
- KI‑Governance‑Struktur
- 24 Seiten Ultra‑Detail
- EU‑KI‑VO‑Abdeckung
- NIS2‑Abdeckung
- ISO‑Abdeckung
- Kontrollmatrix
- Audit‑Trail‑Struktur
- ausgefüllte Beispieldaten
- sofort einsatzbereit für Audits
Warum dieses Dokument unverzichtbar ist
- KI‑Asset‑Inventarisierung
- Schutzbedarfs‑Klassifizierung (kritisch, hoch, mittel, niedrig)
- KI‑Lebenszyklusmanagement (Anschaffung → Betrieb → Änderung → Außerbetriebnahme)
- EU‑KI‑VO‑konforme Modell‑Versionierung
- Trainingsdaten‑Inventar gemäß Art. 10 EU‑KI‑VO
- Drift‑Monitoring, Bias‑Kontrollen, Logging
- Zero‑Trust‑KI‑Security (RBAC‑KI‑2026)
- KI‑Supply‑Chain‑Security
- Incident‑Management inkl. DSGVO‑ und NIS2‑Meldepflichten
- Audit‑Trail für die KI‑Assets
- ausgefüllte Beispiele in Klammern
- sofort einsetzbar, auditfähig
Inhalte (Auszug)
- KI‑Asset‑Register (mit Beispieldaten)
- Klassifizierungsmatrix
- Modell‑Versionierung
- Trainingsdaten‑Inventar
- KI‑Pipeline‑Dokumentation
- Oversight‑Strukturen
- Audit‑Trail
- Incident‑Management
- Schutzmaßnahmen (physisch, digital, Cloud, KI‑spezifisch)
- Sanktionen bei Verstößen
- Schulungs‑ und Awareness‑Programm
- Kontrollmatrix
- Anhänge A & B (Register + Klassifizierungsmatrix)
Ideal für
- CISO‑Teams
- KI‑Beauftragte
- Compliance‑Abteilungen
- IT‑Security
- Data‑Science‑Teams
- Unternehmen mit Hochrisiko‑KI
- Banken, Versicherungen, Behörden, Industrie, Energie, Healthcare