BCM_D130_LIEFERANTEN AUDITPROTOKOLLE
BCM_D130_LIEFERANTEN AUDITPROTOKOLLE
Professionelle Vorlage zur Durchführung, Dokumentation und Bewertung von Lieferanten- und Dienstleisteraudits
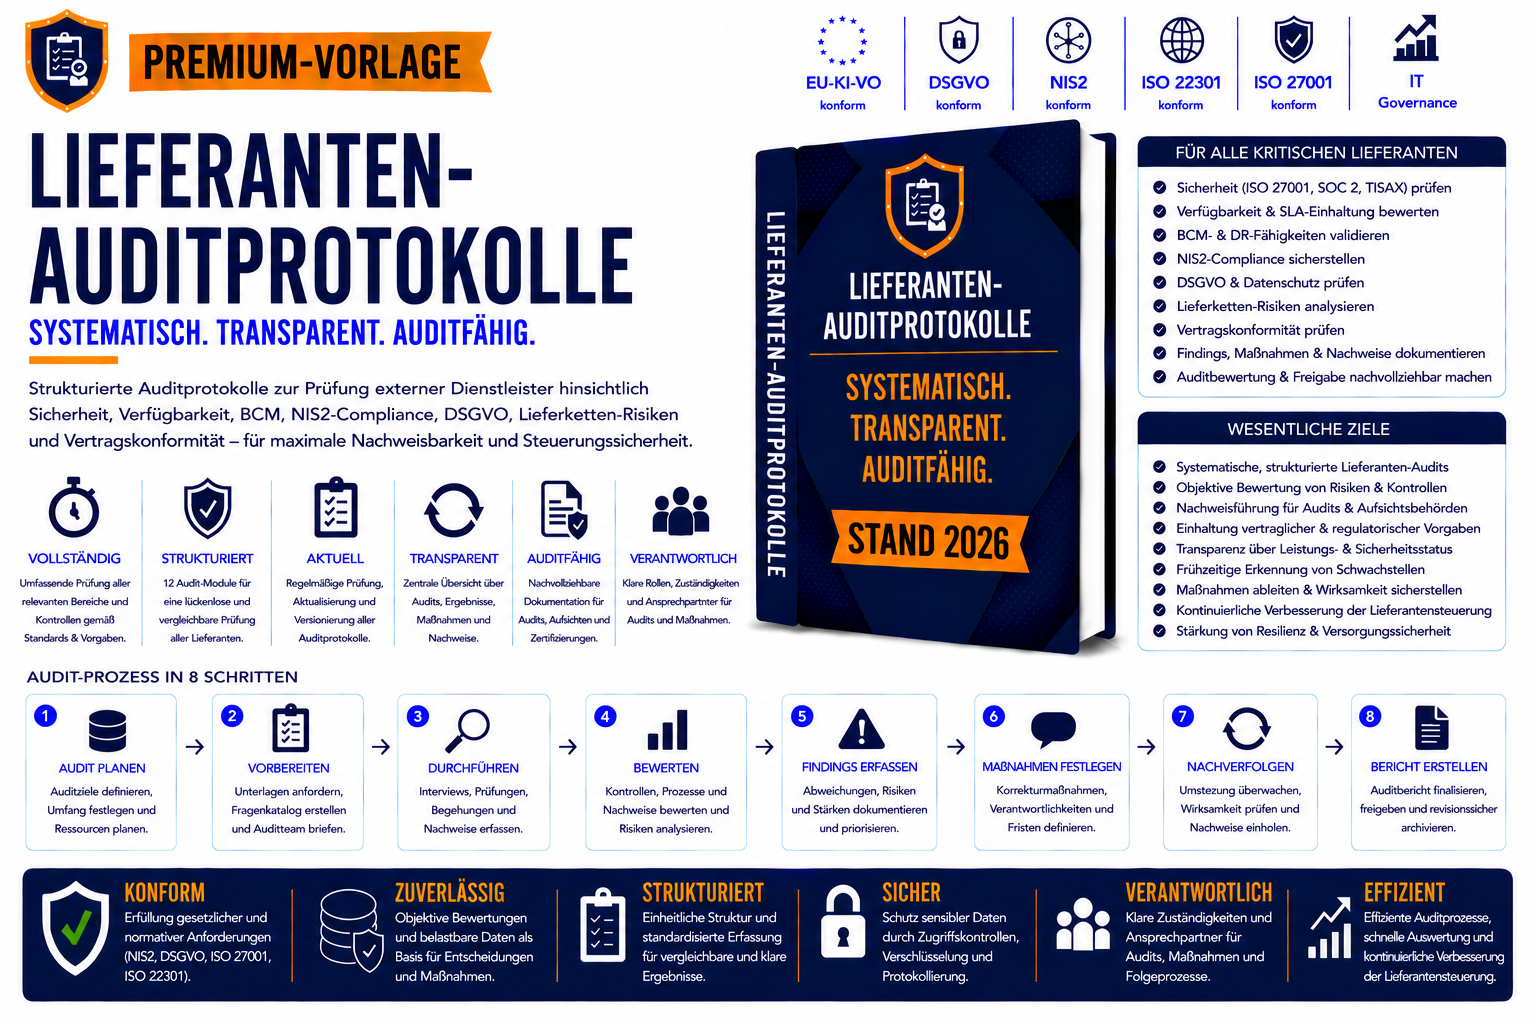
Das Dokument BCM_D130_LIEFERANTEN AUDITPROTOKOLLE bietet eine strukturierte und auditfähige Vorlage zur Prüfung kritischer Lieferanten, Cloud-Provider, Managed Service Provider und externer Dienstleister.
Die Vorlage unterstützt Unternehmen bei der Bewertung von Informationssicherheit, Business Continuity Management, Disaster Recovery, Datenschutz, NIS2-Compliance und Lieferkettenrisiken.
Das Auditprotokoll ermöglicht die einheitliche Dokumentation von Auditumfang, Prüfergebnissen, Abweichungen, Risiken, Maßnahmen und Freigaben.
Es dient als Nachweis gegenüber Auditoren, Kunden, Aufsichtsbehörden und Zertifizierungsstellen.
Inhalte
- Audit-Metadaten und Auditplanung
- Lieferantenstammdaten
- Auditumfang und Auditziele
- Auditmethodik
- Sicherheitsprüfung (ISO 27001, SOC 2, TISAX)
- Verfügbarkeits- und SLA-Prüfung
- BCM- und Disaster-Recovery-Prüfung
- Datenschutzprüfung (DSGVO)
- NIS2-Prüfung
- Lieferketten- und Subdienstleisterrisiken
- Findings- und Maßnahmenmanagement
- Auditbewertung und Freigabe
- Kritikalitätsabhängige Auditanforderungen
- Audit- und Reviewzyklen
- Auditnachweise und Evidenzmanagement
Geeignet für
- Third Party Risk Management (TPRM)
- Lieferantenmanagement
- Informationssicherheitsmanagement (ISMS)
- Business Continuity Management (BCM)
- ISO 27001
- ISO 22301
- NIS2-Umsetzung
- DSGVO-Compliance
- Vendor Risk Management
- Audit- und Compliance-Programme
Nutzen
- Strukturierte Durchführung von Lieferantenaudits
- Einheitliche Auditdokumentation
- Unterstützung regulatorischer Anforderungen
- Nachweisführung gegenüber Auditoren und Kunden
- Transparente Bewertung von Risiken und Abweichungen
- Verbesserte Steuerung kritischer Lieferanten und Dienstleister