KI_DSD0001_Shadow Deployment
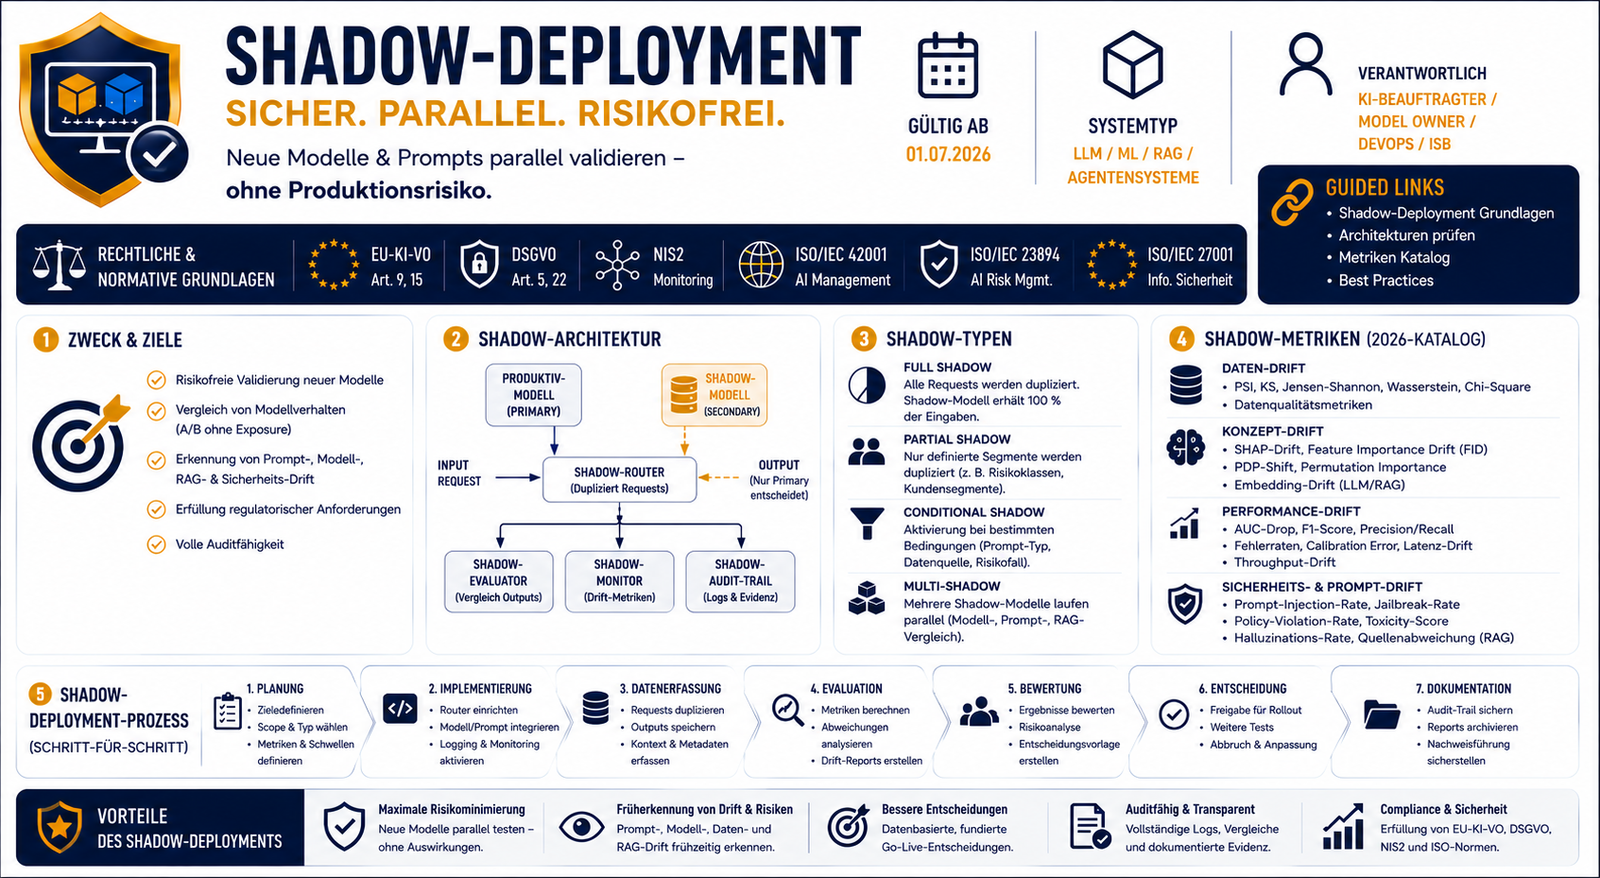
KI_DSD0001_Shadow Deployment
Mit KI_DSD0001 – Shadow Deployment erhalten Organisationen ein einsatzbereites und auditfähiges Governance‑Framework, das Shadow Deployments sicher, nachvollziehbar und regulatorisch belastbar macht.
Shadow‑Deployment‑Framework für LLMs, ML‑Modelle, RAG‑Systeme & Agenten
Das Shadow Deployment Framework ist die ausgearbeitete und auditfähige Vorlage zur Durchführung von Shadow Deployments in produktiven KI‑Systemen.
Es ermöglicht Organisationen, neue Modellversionen, Prompts, RAG‑Kontexte oder Sicherheitslayer risikofrei, parallel und ohne produktive Wirkung zu testen – exakt so, wie es die EU‑KI‑VO, NIS2, DSGVO und ISO‑Normen verlangen.
Dieses Dokument definiert die technischen, organisatorischen und regulatorischen Anforderungen eines modernen Shadow Deployments:
- Shadow‑Architektur (Primary, Secondary, Router, Evaluator, Monitor, AuditTrail)
- Shadow‑Deployment‑Typen (Full, Partial, Conditional, Multi‑Shadow)
- Metrikkatalog (Output-Similarity, Behavioral-Deviation, Hallucination-Delta, RAG-Shift, Prompt-Drift-Delta, Security-Deviation)
- Schwellenwerte für Auffälligkeiten und kritische Drift
- 12‑Schritte‑Shadow‑Prozess (Scope → Baseline → Routing → Monitoring → Evaluation → Schwellenprüfung → RCA → Maßnahmen → Validierung → Freigabe → GoLive → Dokumentation)
- Sicherheits‑ und Datenschutzanforderungen für LLMs, RAG‑Systeme und Agenten
- Audit‑ und Compliance‑Pflichten gemäß EU‑KI‑VO, ISO 42001, ISO 27001, NIS2
- Integration in KI‑Governance, Prompt‑Governance und Modell‑Lifecycle‑Management
Warum dieses Dokument
- ausgearbeitetes Shadow‑Deployment‑Framework
- Konform nach EU‑KI‑VO, DSGVO, NIS2, ISO 42001, ISO 27001
- Enterprise‑Level‑Governance‑Dokument
- Ergänzt perfekt KI_DDM0001–0009 und KI_PDCL0001–0002
Dieses Framework ist ideal für:
- KI‑Beauftragte
- Model Owner
- DevOps‑Teams
- Sicherheits‑ und Datenschutzbeauftragte
- Auditoren (intern/extern)
- Organisationen mit Hochrisiko‑KI‑Systemen
- Unternehmen, die LLMs, RAG‑Systeme oder Agenten produktiv einsetzen