ISMS_D34_Asset Management Policy
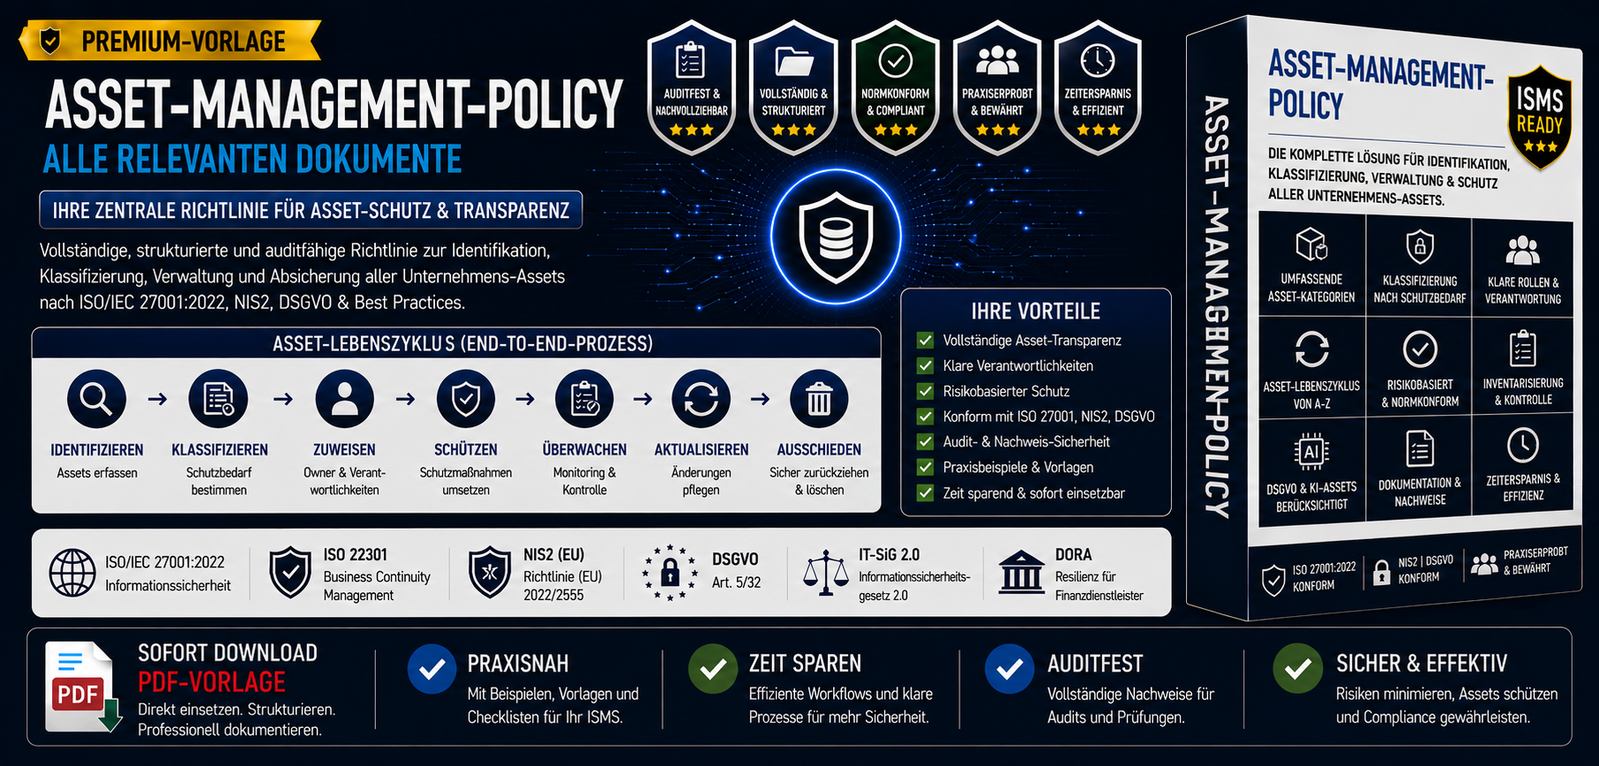
ISMS_D34_Asset Management Policy
Asset‑Management‑Richtlinie gemäß ISO 27001, NIS2, DSGVO, IT-SiG & EU-KI-VO
Die Asset Management Policy ist eine ausgearbeitete, hochstrukturierte und auditfähige Unternehmensrichtlinie für Identifikation, Klassifizierung, Verwaltung, Schutz, Inventarisierung und Kontrolle aller Unternehmens‑Assets.
Sie erfüllt die Anforderungen aus ISO/IEC 27001:2022 (A.5, A.8, A.12), NIS2, DSGVO Art. 5/32, IT-SiG 2.0 sowie EU-KI-VO (KI‑Modelle, Trainingsdaten, Modellartefakte).
Originalzitat aus dem Dokument:
„Diese Policy stellt sicher, dass alle Assets identifiziert, dokumentiert und klassifiziert sind.“
„Der Asset‑Lebenszyklus umfasst 7 Phasen: Identifikation, Klassifizierung, Registrierung, Zuweisung, Nutzung, Änderung, Aussonderung.“
Vorteile
- ausgearbeitete Asset‑Management‑Policy
- Enthält Asset‑Lebenszyklus, Register, Klassifizierung, Schutzmaßnahmen, KI‑Assets, Löschung, KPIs
- Rechtskonform nach ISO 27001, NIS2, DSGVO, IT-SiG, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
Ergänzt perfekt:
- ISMS_D33 (Business Continuity & Resilienz Policy)
- ISMS_D33b (Secure Configuration Policy – Systeme & Server)
- ISMS_D31 (Backup & Recovery Policy)
- ISMS_D32 (Incident‑Management‑Policy)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Dieses Dokument ist ideal für:
- ISB / CISO
- IT‑Leitung
- Asset Owner
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Cloud‑First‑Organisationen
- Unternehmen mit KI‑Systemen
- interne & externe Auditoren
- Dienstleister mit Asset‑Pflichten
Mit ISMS_D34 – Asset Management Policy erhalten Organisationen ein auditfähiges und regulatorisch belastbares Asset‑Management‑Framework, das alle Anforderungen aus ISO 27001, NIS2, DSGVO und EU-KI-VO erfüllt.