ISMS_D32c_Incident Management Prozessbeschreibung
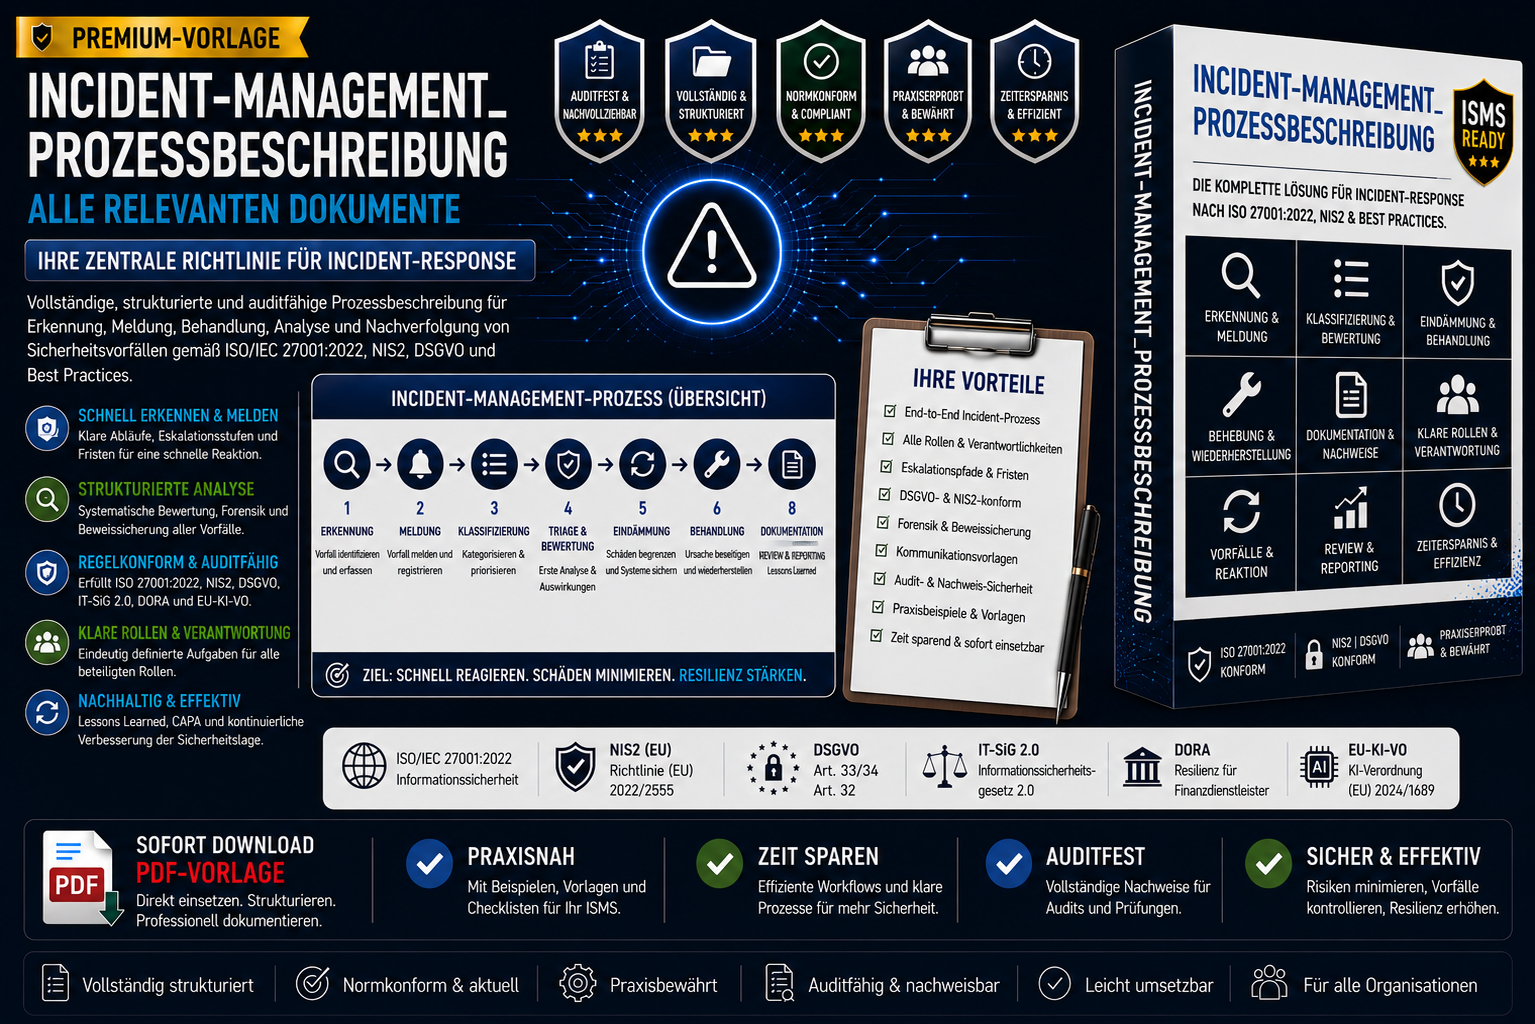
ISMS_D32c_Incident Management Prozessbeschreibung
Mit ISMS_D32c – Incident‑Management Prozessbeschreibung erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Incident‑Prozessframework, das Anforderungen aus ISO 27001, NIS2, DSGVO und DORA erfüllt.
Die Incident‑Management Prozessbeschreibung ist ein ausgearbeitetes, hochstrukturiertes und auditfähiges Prozessdokument, das den gesamten Incident‑Management‑Ablauf präzise definiert.
Sie ergänzt die Incident‑Management‑Policy und liefert die operative Prozesslogik, die Auditoren, SOC‑Teams, ISB, CISO, IT‑Security und Dienstleister benötigen, um Sicherheitsvorfälle korrekt, reproduzierbar, rechtskonform und auditfähig zu behandeln.
Dieses Dokument erfüllt die Anforderungen aus ISO/IEC 27001:2022 (A.5.24–A.5.30), NIS2, DSGVO Art. 33/34, IT-SiG 2.0, DORA und EU-KI-VO und ist damit ein unverzichtbarer Bestandteil eines modernen ISMS.
Inhalt
- Ausgearbeitete Incident‑Prozessbeschreibung
- Enthält 12‑Stufen‑Modell, Rollen, Meldeketten, Forensik, KPIs, Audit‑Nachweise
- Konform nach ISO 27001, NIS2, DSGVO, DORA, ITSiG, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
- Ergänzt perfekt:
- ISMS_D32 (Incident‑Management‑Policy)
- ISMS_D32b (Netzwerk‑ & Kommunikationssicherheits‑Policy)
- ISMS_D31 (Backup & Recovery Policy)
- ISMS_D31d (Backup Prozess Detailbeschreibung)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Dieses Dokument ist ideal für:
- ISB / CISO
- SOC‑Teams / Incident Handler
- IT‑Security
- Datenschutzbeauftragte
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Cloud‑First‑Organisationen
- Unternehmen mit KI‑Systemen
- interne & externe Auditoren
- Dienstleister mit Incident‑Pflichten