ISMS_D85_Network Security Policy
ISMS_D85_Network Security Policy
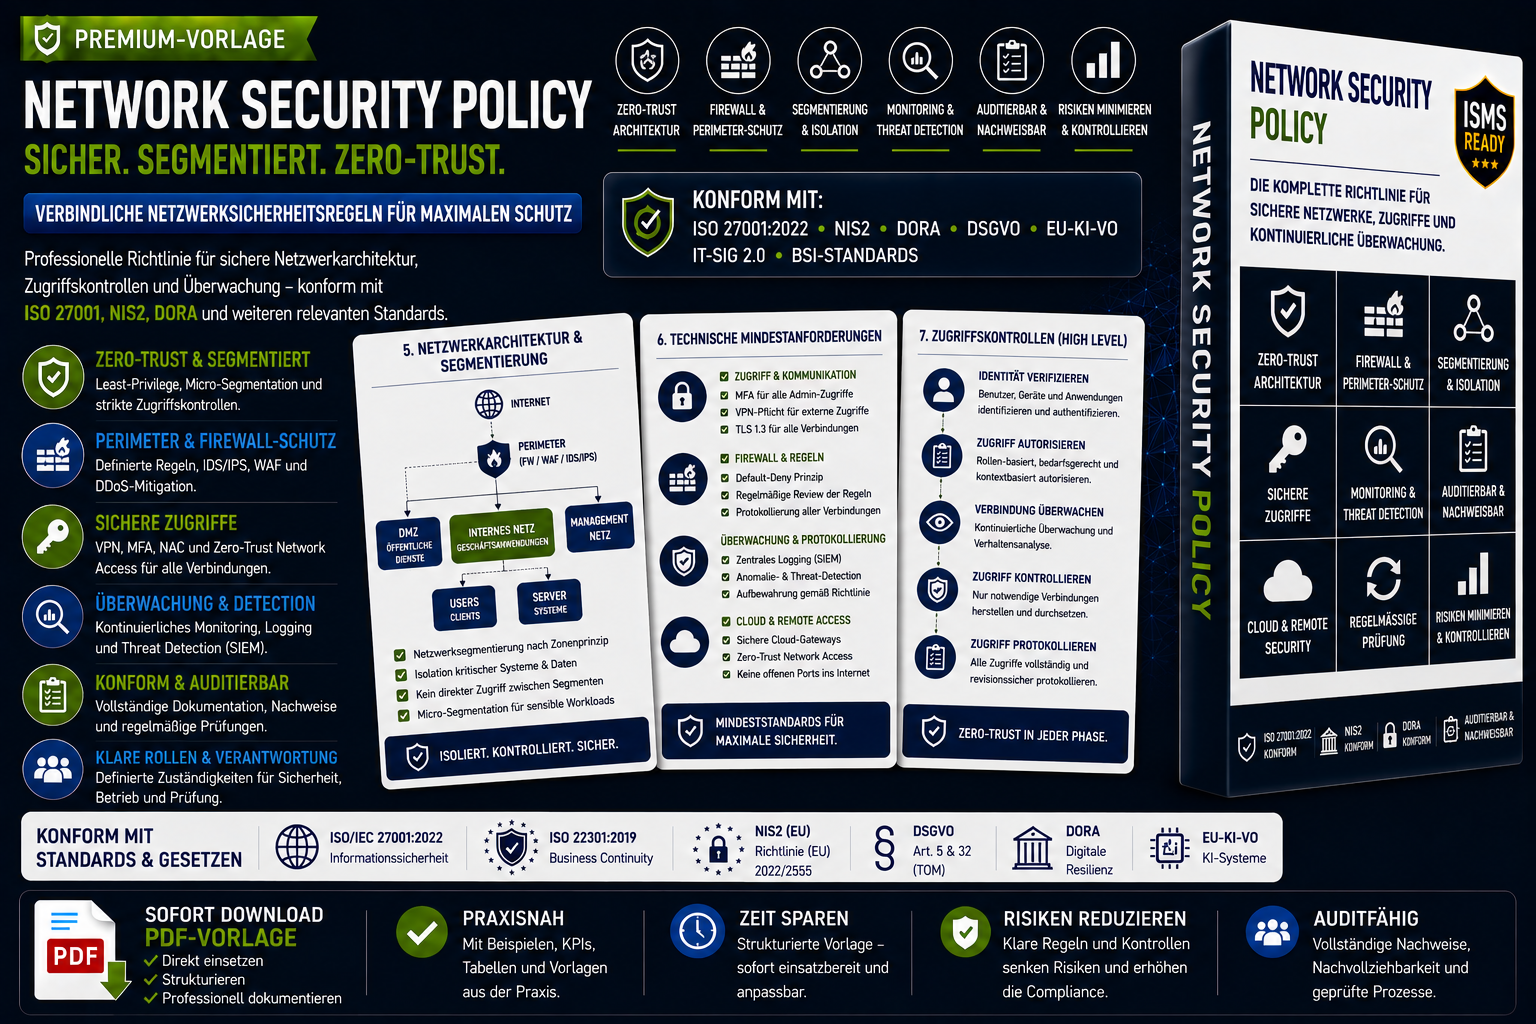
Die Network Security Policy (ISMS_D85) ist eine umfassende, audit‑fähige Sicherheitsrichtlinie für den Schutz moderner Unternehmensnetzwerke.
Sie deckt die kritischen Bereiche ab – von Netzwerkarchitektur und Segmentierung über Perimeter‑Security, Firewall‑Kontrollen, Zero‑Trust‑Prinzipien, Verschlüsselung, Monitoring, Detection und Incident‑Handling.
Diese Richtlinie ist ideal für Unternehmen, die Compliance‑Anforderungen aus ISO 27001, NIS2, DORA, DSGVO Art. 32 und Zero‑Trust‑Frameworks erfüllen müssen.
Sie bietet sofort einsetzbare Vorgaben, klare Rollenmodelle, technische Mindeststandards und integrierte Checklisten, die die Umsetzung erheblich vereinfachen.
Vollständige Netzwerksicherheitsrichtlinie nach Stand der Technik
Die Policy definiert alle relevanten Sicherheitsbereiche:
- Netzwerkarchitektur & Mikrosegmentierung
- Zero‑Trust‑Prinzipien
- Perimeter‑Security (NGFW, IDS/IPS, WAF)
- Netzwerkzugriffskontrollen
- WLAN‑Sicherheit
- Verschlüsselung von Netzwerkverkehr
- Monitoring, Logging & Detection
- Schutz vor Angriffen (DDoS, MITM, Spoofing, Lateral Movement)
Beispiel aus dem Dokument:
„ZeroTrustArchitektur“
„Firewall‑Regeln nach ‚DenyAllAllowByException‘“
„TLS 1.3, Perfect Forward Secrecy, AES256 für VPN“
Diese Inhalte sind sofort einsatzbereit und entsprechen dem aktuellen Stand der Technik.
Ideal für
- ISMS‑Verantwortliche
- Netzwerk‑ & Security‑Teams
- IT‑Security & CISO
- Compliance & Datenschutz
- Cloud‑Architekten
- Zero‑Trust‑Implementierungen
- Auditoren & Berater
- Unternehmen mit komplexen Netzwerkstrukturen