ISMS_D88_Secure Development Lifecycle Policy
ISMS_D88_Secure Development Lifecycle Policy
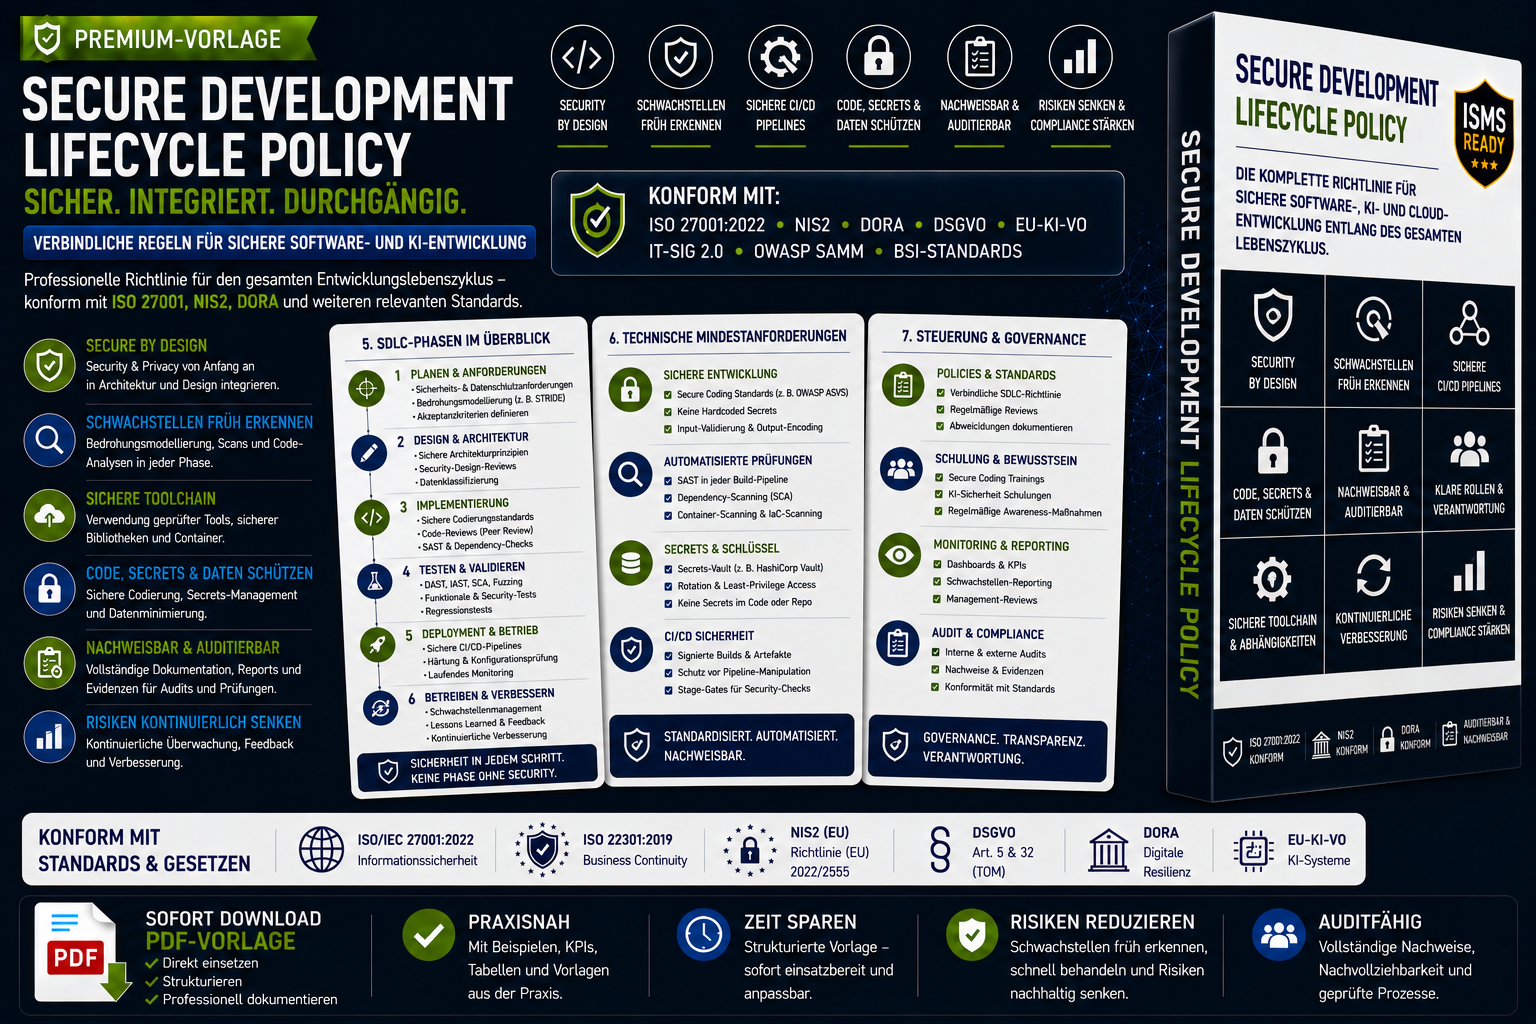
Die Secure Development Lifecycle Policy (ISMS_D88) ist eine umfassende, audit‑fähige Sicherheitsrichtlinie für moderne Software‑, API‑, Cloud‑ und KI‑Entwicklung.
Sie definiert die Phasen eines sicheren Entwicklungsprozesses – von Planung und Architektur über Implementierung, Testing, Deployment bis hin zu Monitoring und kontinuierlicher Verbesserung.
Diese Richtlinie ist ideal für Unternehmen, die Compliance‑Anforderungen aus ISO 27001, NIS2, DORA, DSGVO Art. 32 und EU-KI-VO erfüllen müssen.
Sie bietet sofort einsetzbare Vorgaben, klare Rollenmodelle, technische Mindeststandards und integrierte Kontrollpunkte, die die Umsetzung erheblich vereinfachen.
Vollständiger End‑to‑End‑SDLC‑Prozess
Die Policy bildet den gesamten sicheren Entwicklungsprozess ab:
- Planning & Requirements
- Design & Architecture
- Implementation
- Testing & Verification
- Release & Deployment
- Operation & Monitoring
- Maintenance & Improvement
„Der SDLC umfasst sieben verpflichtende Phasen: Planning, Design, Implementation, Testing, Deployment, Operation, Maintenance.“
Damit ist die Richtlinie sofort einsatzbereit – ohne zusätzliche Strukturarbeit.
Ideal für
- Software‑Entwicklung
- DevOps & SecOps
- KI‑Teams & MLOps
- Cloud‑Architektur
- IT‑Security & CISO
- Compliance & Datenschutz
- Auditoren & Berater
- Unternehmen mit komplexen Entwicklungs‑ und KI‑Landschaften