NIS2_D0050_NIS2 Secure Logging & SIEM Governance Richtlinie
Price299.00 €
Price299.00 € Net
NIS2_D0050_NIS2 Secure Logging & SIEM Governance Richtlinie
NIS2 Secure Logging & SIEM Governance Richtlinie
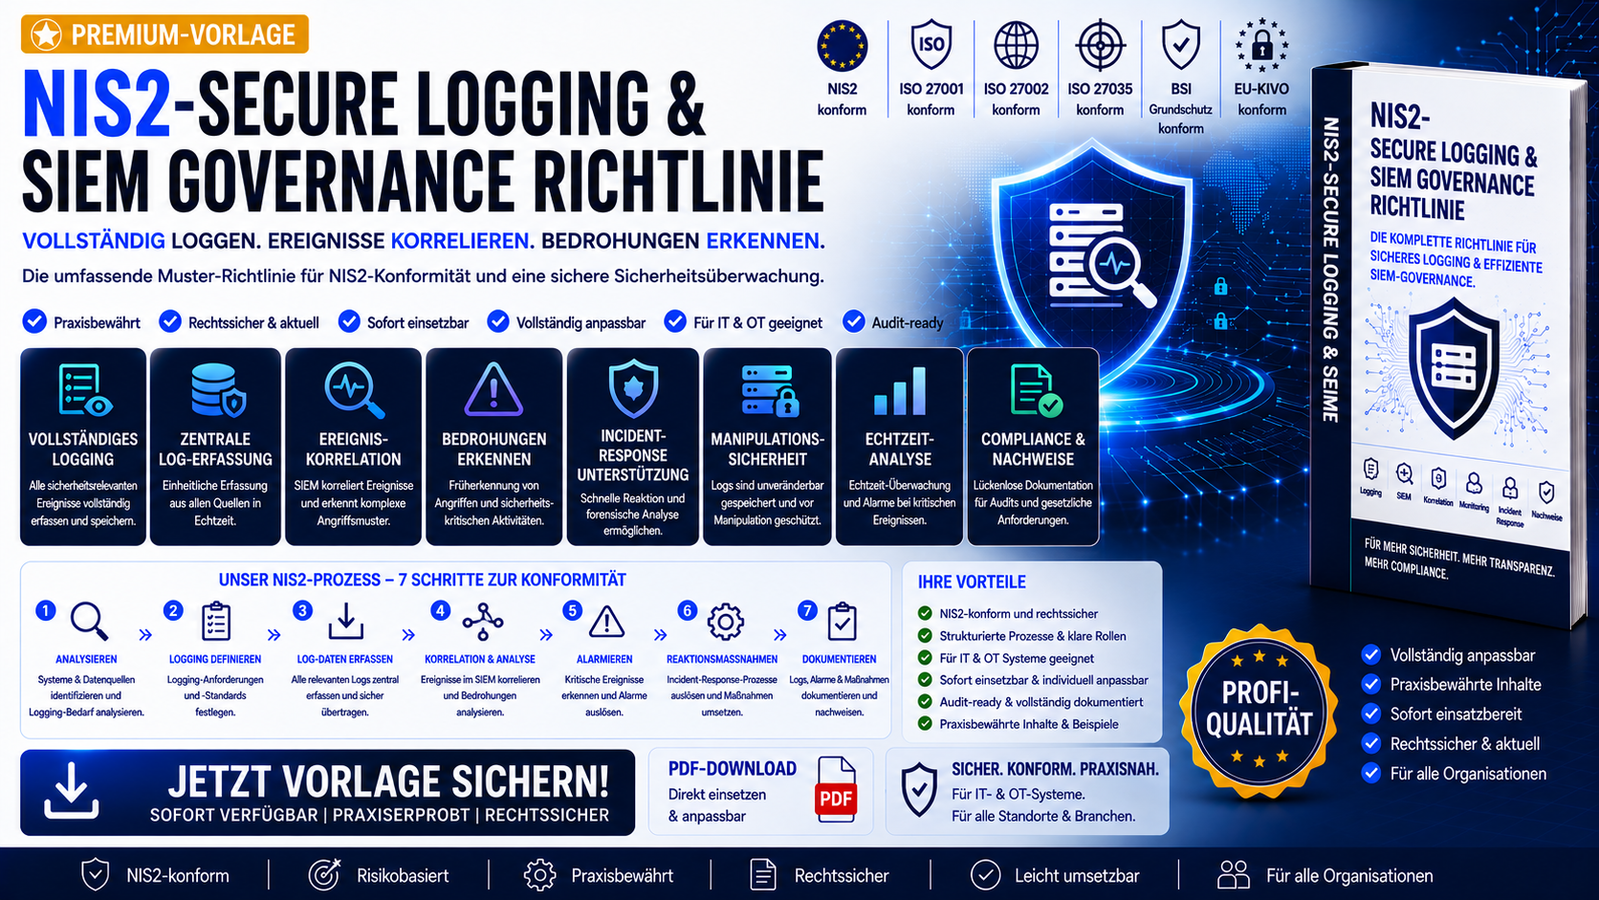
Die NIS2 Secure Logging & SIEM Governance Richtlinie bildet die Vorlage für ein ausgearbeitetes Premium‑Governance‑Dokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch hochpräzise Grundlage für manipulationssicheres Logging, SIEM‑Betrieb und Echtzeit‑Sicherheitsüberwachung bietet.
Das Dokument definiert:
- Logging‑ und SIEM‑Governance nach NIS2, ISO‑27001, ISO‑27002, ISO‑27035 und BSI‑Grundschutz
- Full‑Scope‑Logging für IT, Cloud, OT, Container und KI‑Cluster
- Zero‑Trust‑Log‑Access und manipulationssichere Log‑Speicherung
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, IT‑Security, SysAdmin, CloudSecurity, OTSecurity, KI‑Cluster‑Security)
- Log‑Klassifizierung (System‑Logs, Sicherheits‑Logs, Netzwerk‑Logs, Cloud‑Logs, OT‑Logs, KI‑Logs, Container‑Logs)
- Log‑Retention‑Pflichten (kritisch 10 Jahre, hoch 5 Jahre, mittel 2 Jahre, niedrig 1 Jahr)
- SIEM‑Governance (Echtzeit‑Korrelation, Threat‑Intelligence, Anomalieerkennung, Dashboards, Forensik)
- SIEM‑Datenquellen (Firewalls, IDS/IPS, Endgeräte, Cloud‑IAM, OT‑Systeme, Container‑Runtime, KI‑Cluster)
- Threat‑Intelligence‑Integration (CERT‑Daten, Hersteller‑Feeds, Cloud‑TI, OT‑TI, KI‑TI)
- Monitoring & Alerting mit definierten Reaktionszeiten
- Incident‑Response‑Prozesse für Log‑Manipulation, SIEM‑Ausfall, Zero‑Day‑Angriffe, Cloud‑Fehlkonfigurationen und OT‑Angriffe
- Dokumentations‑ und Auditpflichten
- Ultra Version‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Logging‑ und SIEM‑Governance
- manipulationssichere Log‑Speicherung und Zero‑Trust‑Log‑Access
- Echtzeit‑SIEM‑Korrelation mit Threat‑Intelligence‑Integration
- Logging für IT, Cloud, OT, Container und KI‑Cluster
- Incident‑Response‑Prozesse für SIEM‑ und Log‑Vorfalltypen
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- SOC‑Teams, IT‑Security‑Teams, Cloud‑Teams, OT‑Teams
- Beratungen, die SIEM‑ und Logging‑Frameworks implementieren