KI_D0064_KI Incident Response Richtlinie
Price299.00 €
Price299.00 € Net
KI_D0064_KI Incident Response Richtlinie
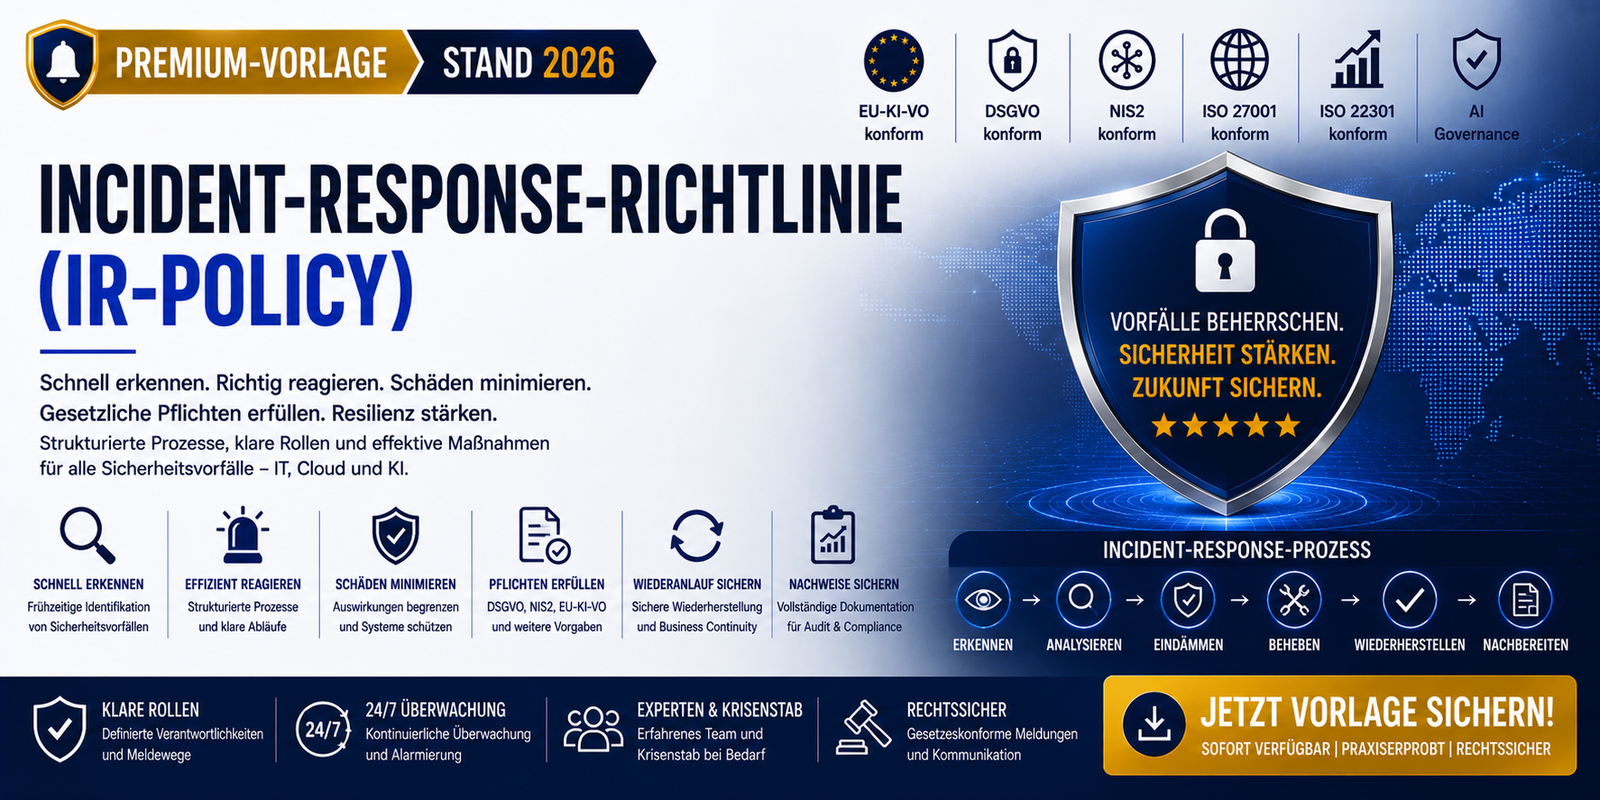
KI‑Incident‑Response‑Richtlinie (NIS2 / DSGVO / EU‑KI-VO konform)
Diese professionelle Incident‑Response‑Richtlinie definiert die Prozesse, Rollen, Meldewege und Maßnahmen, die erforderlich sind, um Sicherheitsvorfälle schnell zu erkennen, korrekt zu klassifizieren, wirksam einzudämmen und vollständig nachweisbar zu bearbeiten.
Sie ist vollständig kompatibel mit NIS2, DSGVO, EU-KI-VO, modernen KI‑Governance‑Frameworks und Zero‑Trust‑Sicherheitsarchitekturen.
Das Dokument umfasst u. a.:
- Definition von Incident‑Typen
- (Sicherheitsvorfall, kritischer Vorfall, KI‑Incident gemäß EU‑KI-VO)
- Rollenmodelle (Incident‑Manager, NIS2‑Beauftragter, ISB, DSB, KI‑Beauftragter, Krisenstab)
- standardisiertes Incident‑Response‑Modell (6‑Phasen‑Prozess)
- Vorbereitung
- Erkennung & Meldung
- Analyse
- Eindämmung
- Behebung & Wiederherstellung
- Lessons Learned
- Meldepflichten gemäß NIS2, DSGVO und EU‑KI-VO
- (Frühwarnung 24h, Detailbericht 72h, Abschlussbericht 30 Tage)
- technische und organisatorische Maßnahmen zur Eindämmung
- (Netzwerktrennung, Kontensperrung, IP‑Blockierung, Systemdeaktivierung)
- Wiederherstellungsprozesse
- (Backup‑Restore, System‑Rebuild, Validierung, Wiederanlauf kritischer Prozesse)
- Forensik & Beweissicherung
- (Log‑Sicherung, Speicherabbilder, Netzwerkverkehr, Chain‑of‑Custody)
- interne und externe Kommunikationswege
- Incident‑Response‑Playbooks
- (Ransomware, Datenverlust, Systemkompromittierung, Insider‑Threat, Cloud‑Incident, KI‑Modell‑Manipulation, Social Engineering)
- Schulungs‑ und Awareness‑Pflichten
- Dokumentations‑ und Nachweispflichten
- Sanktionen bei Verstößen
Nutzen für Käufer
- sofort einsatzbereit für ISMS, KI‑Governance, Security‑Operations, Audit‑Vorbereitung und NIS2‑Compliance
- spart 60–100 Stunden interne Dokumentationsarbeit
- ideal für DSGVO‑Konformität, EU‑KI-VO‑Pflichten und Cloud‑Security‑Anforderungen
- auditfähige Struktur für interne und externe Prüfungen
- enthält moderne KI‑Incident‑Mechanismen, die 2026 in vielen Unternehmen fehlen