BCM_D119_LIEFERANTENKRITIKALITÄT
BCM_D119_LIEFERANTENKRITIKALITÄT
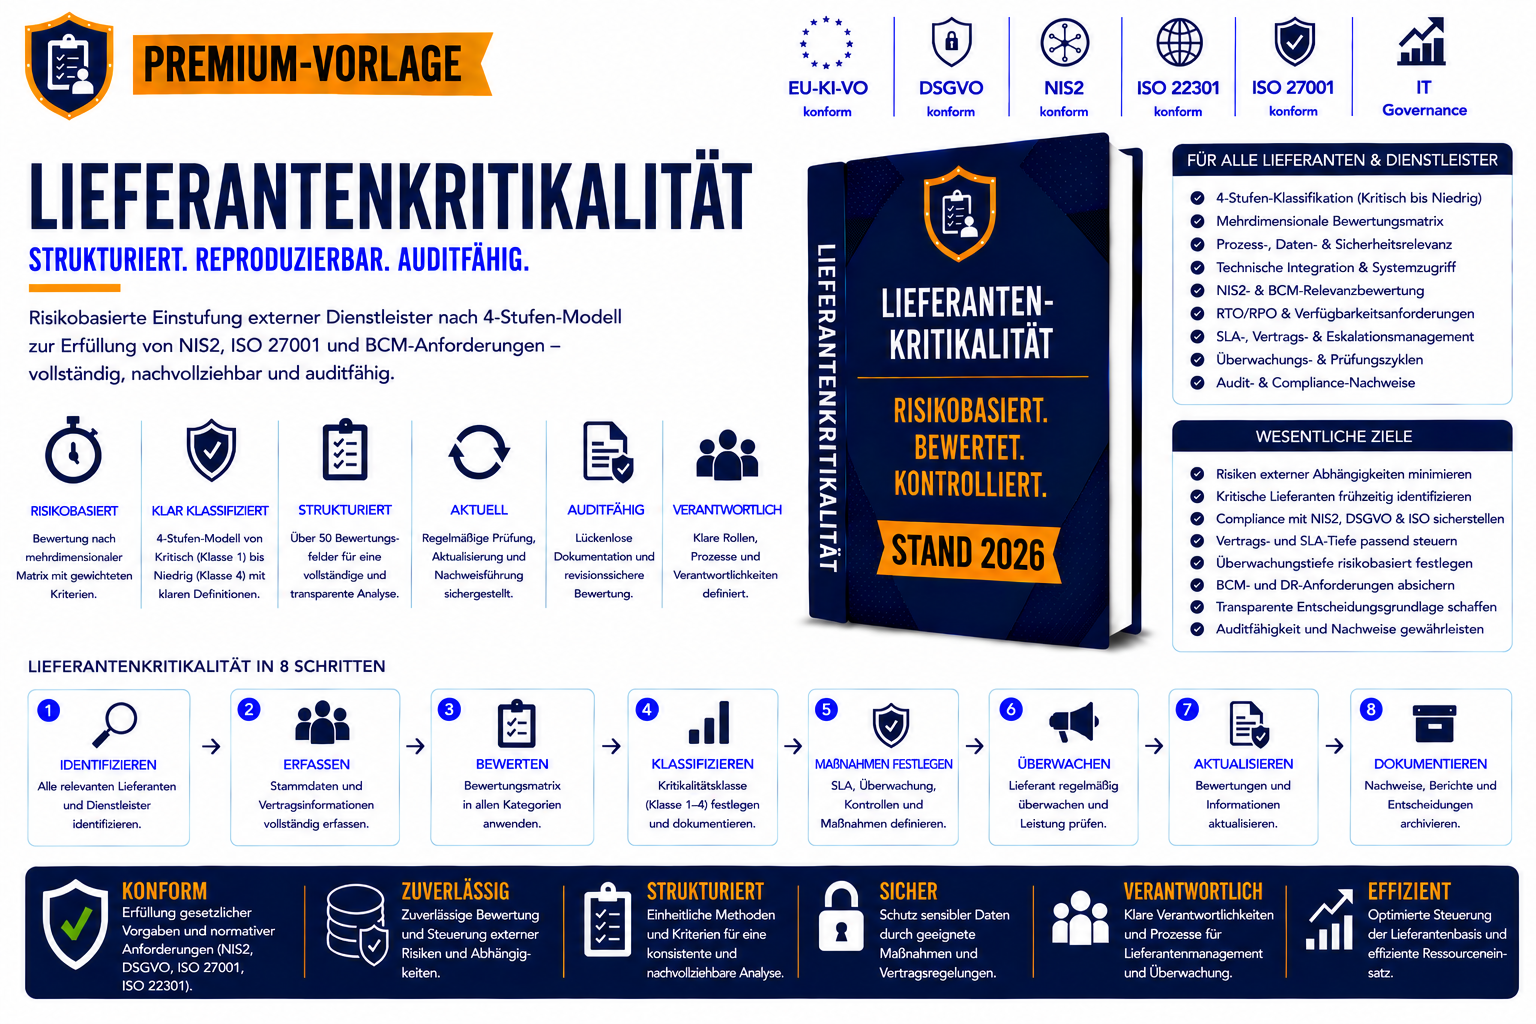
Professionelle Vorlage zur risikobasierten Klassifizierung und Bewertung kritischer Lieferanten, Dienstleister und Provider
Das Dokument BCM_D119_LIEFERANTENKRITIKALITÄT unterstützt Unternehmen bei der strukturierten Bewertung und Einstufung externer Lieferanten hinsichtlich ihrer Geschäfts-, Sicherheits-, Compliance- und BCM-Relevanz.
Die Vorlage wurde für den Einsatz im Business Continuity Management (BCM), Third Party Risk Management (TPRM), Informationssicherheitsmanagement (ISMS) sowie zur Unterstützung von NIS2-Anforderungen entwickelt.
Das Dokument liefert ein vollständiges Klassifikations- und Scoringmodell zur Bestimmung der Lieferantenkritikalität und unterstützt Organisationen dabei, Überwachungsanforderungen, Auditpflichten, Vertragsanforderungen sowie Notfall- und Eskalationsmaßnahmen risikobasiert festzulegen.
Inhalte
- Ziel und Zweck der Lieferantenkritikalität
- Vierstufiges Kritikalitätsmodell
- Kritische, hohe, mittlere und niedrige Lieferantenklassen
- Bewertungsmethodik und Risikokriterien
- Prozessrelevanzbewertung
- Datenverarbeitungsbewertung
- Technische Integrationsbewertung
- Security- und ISMS-Bewertung
- BCM- und Disaster-Recovery-Bewertung
- Vertrags- und SLA-Bewertung
- Lieferketten- und Abhängigkeitsanalyse
- Finanzielle Stabilitätsanalyse
- Geopolitische Risikoanalyse
- Compliance- und Regulatorikbewertung
- Gewichtetes Scoringmodell
- Kritikalitätsprofil pro Lieferant
Geeignet für
- Business Continuity Management (BCM)
- Third Party Risk Management (TPRM)
- Lieferantenmanagement
- ISO 27001
- ISO 22301
- NIS2-Umsetzung
- DORA-Vorbereitung
- Supplier Risk Management
- Audit- und Compliance-Projekte
Nutzen
- Einheitliche Lieferantenklassifizierung
- Objektive Risikobewertung durch Scoringmodell
- Unterstützung regulatorischer Anforderungen
- Transparenz über kritische Drittparteien
- Grundlage für Audit- und Kontrollmaßnahmen
- Unterstützung von BCM-, Security- und TPRM-Prozessen