ISMS_D33b_Secure Configuration Policy – Systeme & Server
ISMS_D33b_Secure Configuration Policy – Systeme & Server
Härtungs‑ und Konfigurationsrichtlinie für ISO 27001, NIS2, DSGVO, BSI‑Grundschutz, CIS Benchmarks & EU-KI-VO
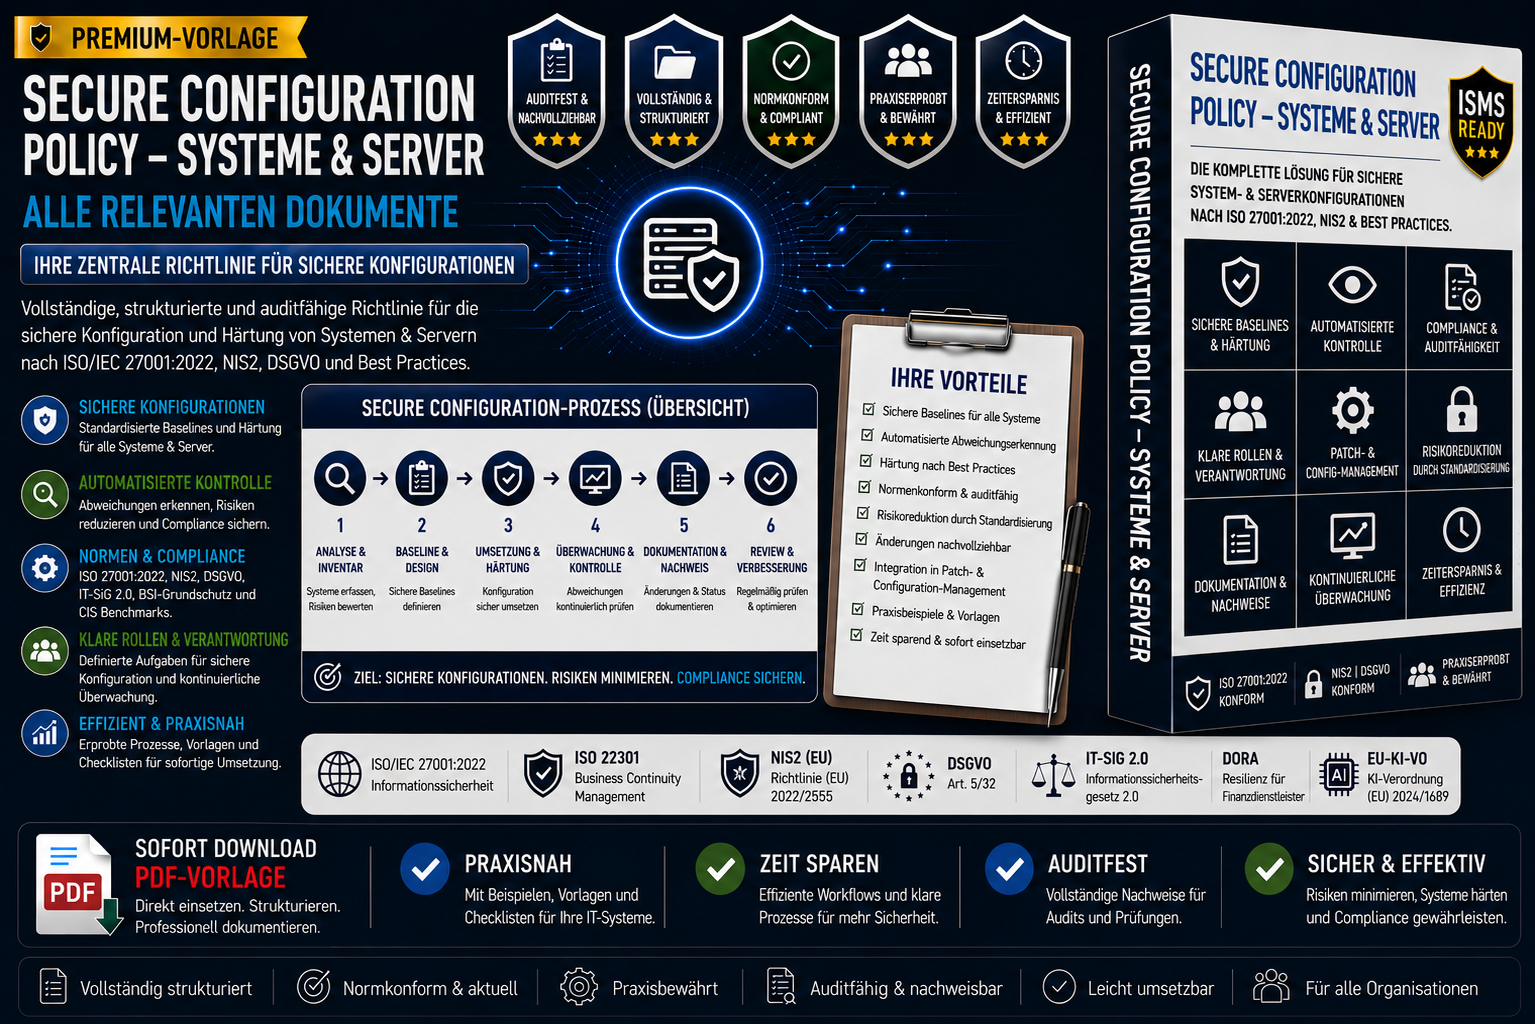
Die Secure Configuration Policy – Systeme & Server ist eine ausgearbeitete, auditfähige Sicherheitsrichtlinie für die sichere Konfiguration von Servern, Systemen, Containern, Cloud‑Ressourcen und KI‑Infrastruktur.
Sie erfüllt die Anforderungen aus ISO/IEC 27001:2022 (A.5, A.8, A.10, A.12, A.14), NIS2, DSGVO Art. 32, IT-SiG 2.0, BSI‑Grundschutz SYS.1–SYS.4, CIS Benchmarks sowie EU-KI-VO (KI‑Infrastruktur‑Sicherheit).
Diese Policy definiert technische, organisatorische und regulatorische Anforderungen, die Unternehmen benötigen, um Systeme gehärtet, standardisiert, zero‑trust‑konform, überwacht, compliant und auditfähig zu betreiben – inklusive KI‑Modellservern, Cloud‑Umgebungen und Container‑Plattformen.
Dieses Dokument ist ideal für:
- ISB / CISO
- IT‑Operations
- IT‑Security
- Cloud‑Teams
- KI‑Infrastruktur‑Teams
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Cloud‑First‑Organisationen
- Unternehmen mit KI‑Systemen
- interne & externe Auditoren
- Dienstleister mit Konfigurations‑Pflichten
Vorteile
- Ausgearbeitete Secure‑Configuration‑Policy
- Enthält Baselines, Härtung, Compliance‑Automatisierung, KI‑Infrastruktur‑Sicherheit, Cloud‑Hardening, Audit‑Nachweise
- Rechtskonform nach ISO 27001, NIS2, DSGVO, IT-SiG, BSI‑Grundschutz, CIS Benchmarks, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
Ergänzt perfekt:
- ISMS_D33 (Business Continuity & Resilienz Policy)
- ISMS_D31 (Backup & Recovery Policy)
- ISMS_D32 (Incident‑Management‑Policy)
- ISMS_D32b (Netzwerk‑ & Kommunikationssicherheits‑Policy)
- Cloud Configuration Hardening Policy
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Mit ISMS_D33b – Secure Configuration Policy – Systeme & Server erhalten Organisationen ein einsatzbereites, auditfähiges belastbares Konfigurations‑ und Härtungsframework, das Anforderungen aus ISO 27001, NIS2, DSGVO und BSI‑Grundschutz erfüllt