ISMS_D35_Change‑Management‑Policy
ISMS_D35_Change‑Management‑Policy
Vollständig auditfähige Richtlinie für kontrollierte, risikobasierte Änderungen gemäß ISO 27001, NIS2, DSGVO, IT-SiG & EU-KI-VO
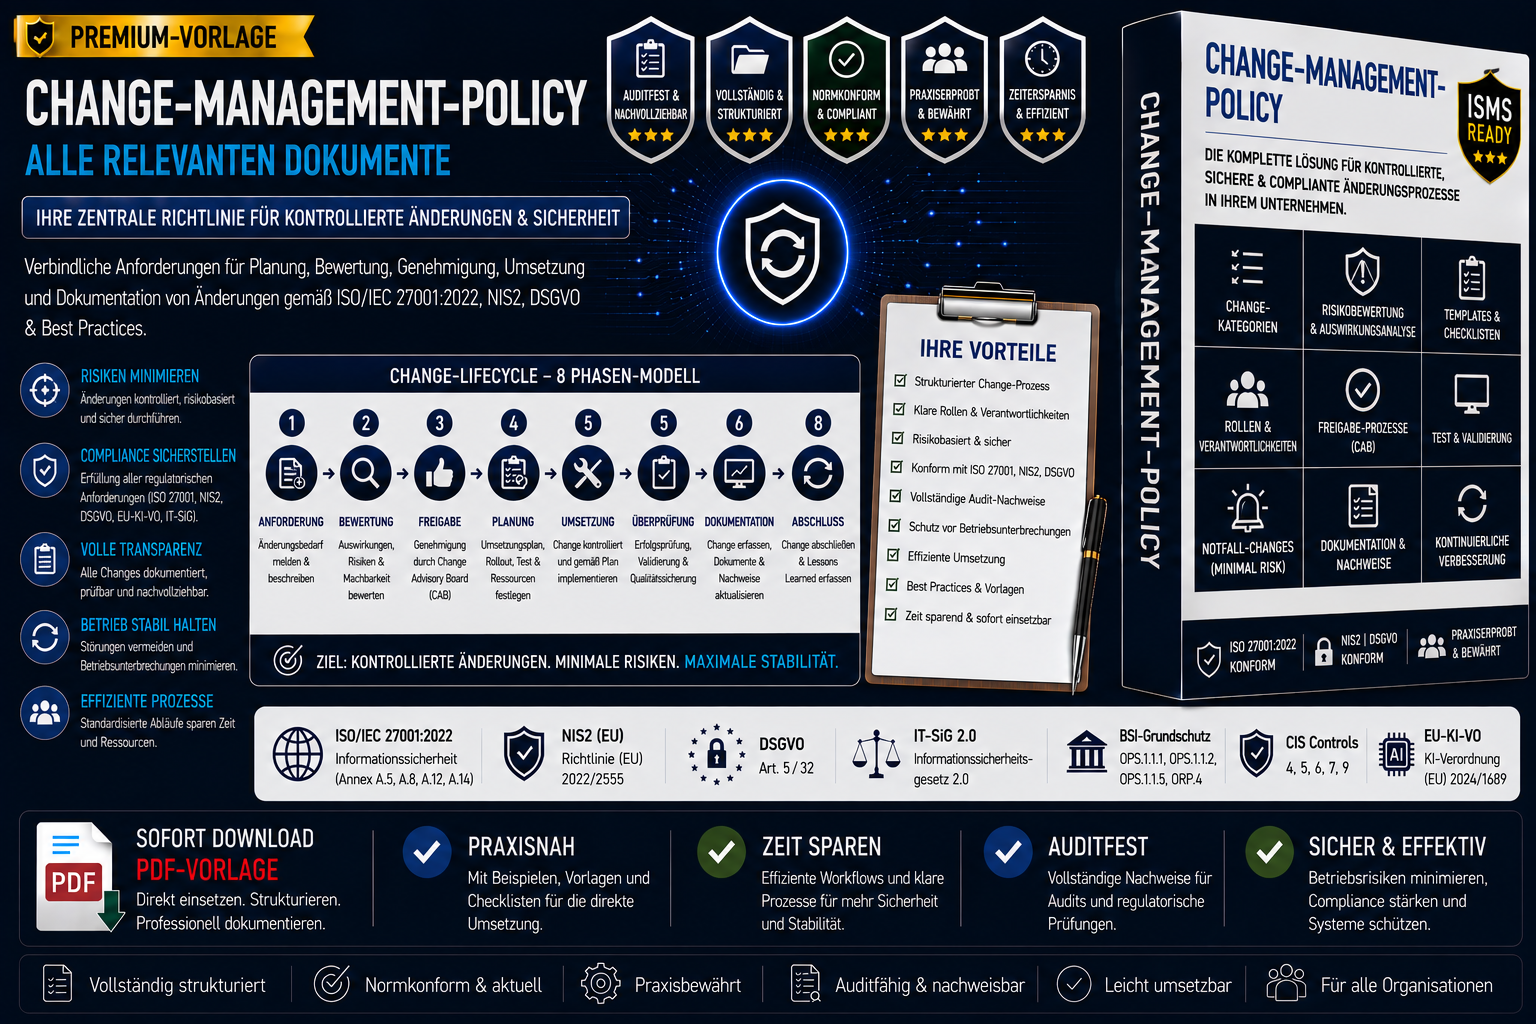
Die Change‑Management‑Policy ist eine ausgearbeitete, hochstrukturierte und auditfähige Unternehmensrichtlinie für Planung, Bewertung, Genehmigung, Umsetzung und Dokumentation von Änderungen (Changes).
Sie erfüllt die Anforderungen aus ISO/IEC 27001:2022 (A.5, A.8, A.12, A.14), NIS2, DSGVO Art. 5/32, IT-SiG 2.0 sowie EU-KI-VO (Änderungen an KI‑Modellen, Trainingsdaten, Modellversionen).
Vorteil
- Ausgearbeitete Change‑Management‑Policy
- Enthält Change‑Kategorien, Risikoanalyse, Genehmigungen, KI‑Changes, Emergency‑Changes, KPIs
- Konform nach ISO 27001, NIS2, DSGVO, IT-SiG, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
Ergänzt perfekt:
- ISMS_D34 (Asset Management Policy)
- ISMS_D34c (Asset Management Prozessbeschreibung)
- ISMS_D33b (Secure Configuration Policy – Systeme & Server)
- ISMS_D32 (Incident‑Management‑Policy)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Dieses Dokument ist ideal für:
- ISB / CISO
- Change Manager
- IT‑Leitung
- KI‑Teams
- Cloud‑Teams
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- interne & externe Auditoren
- Dienstleister mit Change‑Pflichten
Mit ISMS_D35 – Change‑Management‑Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Change‑Framework, das Anforderungen aus ISO 27001, NIS2, DSGVO und EU-KI-VO erfüllt.