ISO 27001_2022 Audit Checkliste – 500 Fragen zum Ankreuzen
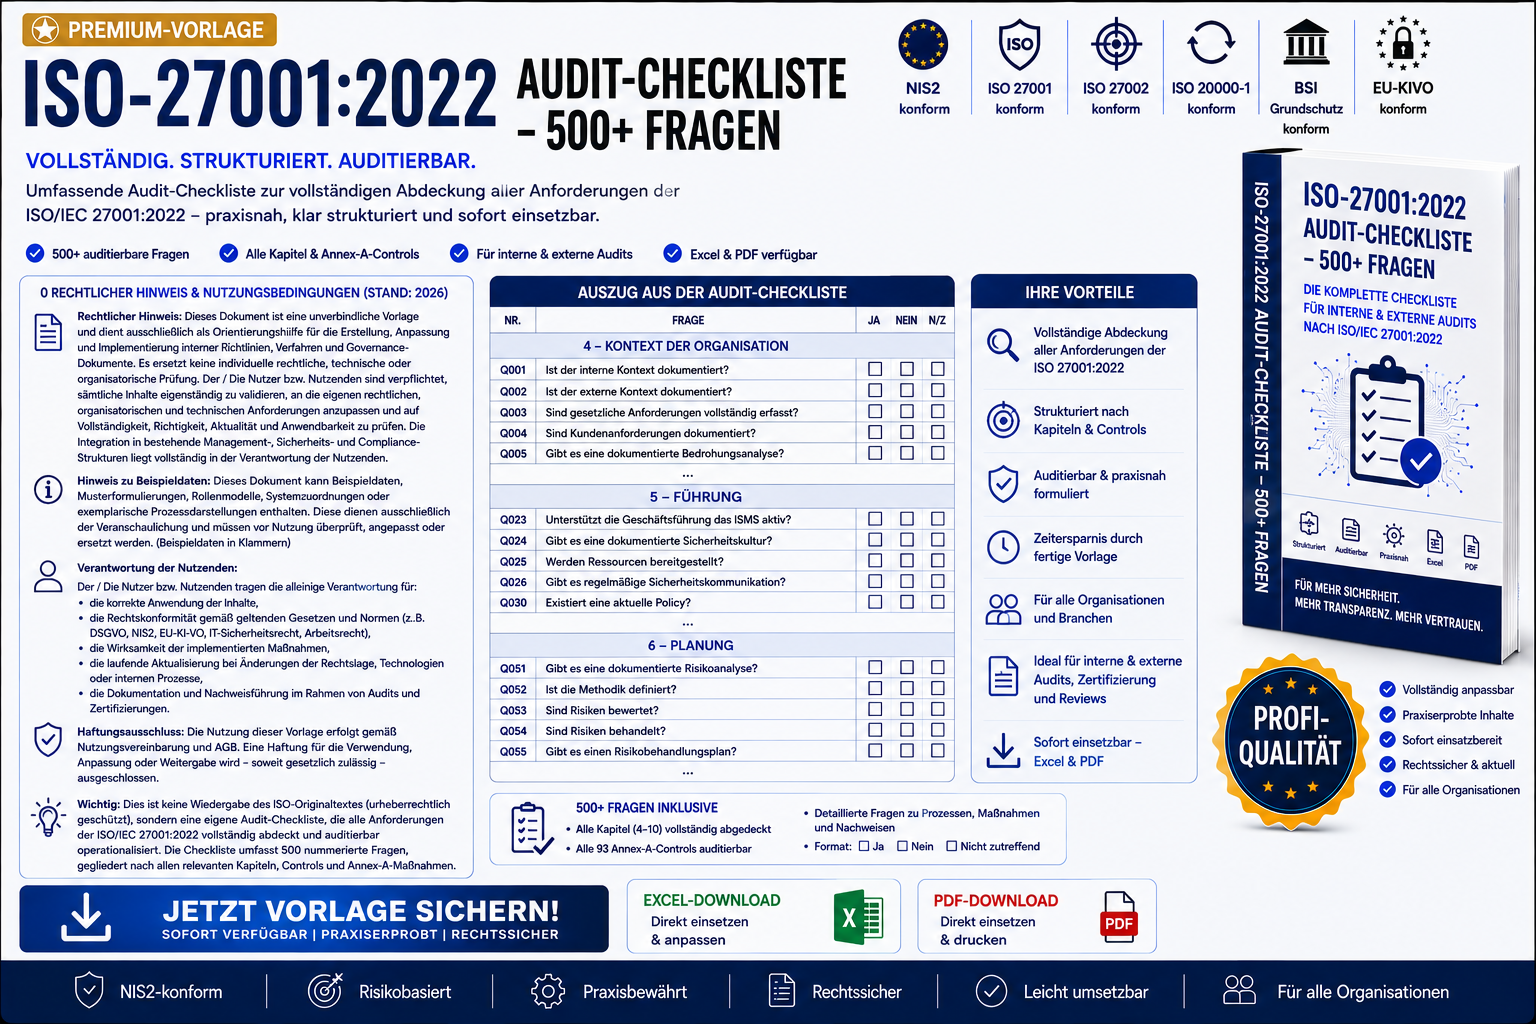
ISO 27001_2022 Audit Checkliste – 500 Fragen zum Ankreuzen
Vorlage mit Erweiterungsbeschreibung – Vollständige Audit‑Operationalisierung der ISO/IEC 27001:2022
Diese Vorlage enthält eine erweiterte Audit‑Checkliste mit über 500 nummerierten Fragen zum Ankreuzen, die alle Anforderungen der ISO/IEC 27001:2022 vollständig operationalisiert.
Sie dient als Erweiterungsbeschreibung für bestehende ISMS‑Auditprozesse und ermöglicht eine umfassende, strukturierte und auditfähige Bewertung der Informationssicherheit in Unternehmen.
Die Checkliste deckt sämtliche Kapitel der ISO/IEC 27001:2022 ab (Kapitel 4–10 sowie Annex‑A‑Controls) und erweitert diese um zusätzliche Fragen zu:
- NIS2‑Pflichten
- EU‑KI‑VO‑Governance
- Zero‑Trust‑Architekturen
- Cloud‑Security
- OT‑Security
- Lieferketten‑Risiken
- Secure‑Development‑Standards
- Logging, Monitoring, SIEM, EDR
- BCM‑ und Incident‑Management
- Register‑Pflichten (Rollen, Assets, Systeme, Daten, KI‑Modelle)
Die Vorlage ist sofort einsetzbar für interne Audits, Rezertifizierungen, Gap‑Analysen, Pre‑Audit‑Vorbereitungen und externe Audit‑Readiness‑Programme.
Besondere Merkmale
- Vorlage mit Erweiterungsbeschreibung
- 500 auditfähige Fragen
- Format: □ Ja □ Nein □ Nicht zutreffend
- Ideal für Auditoren, ISB, CISO, Compliance, KRITIS
- ISO‑, NIS2‑ und EU‑KI‑VO‑kompatibel
- Premium‑Governance‑Struktur
- Sofort einsatzbereit für interne und externe Audits