Paket 3 – IT‑Sicherheit, TOM, Notfallmanagement & ISO‑NIS2‑Risiken
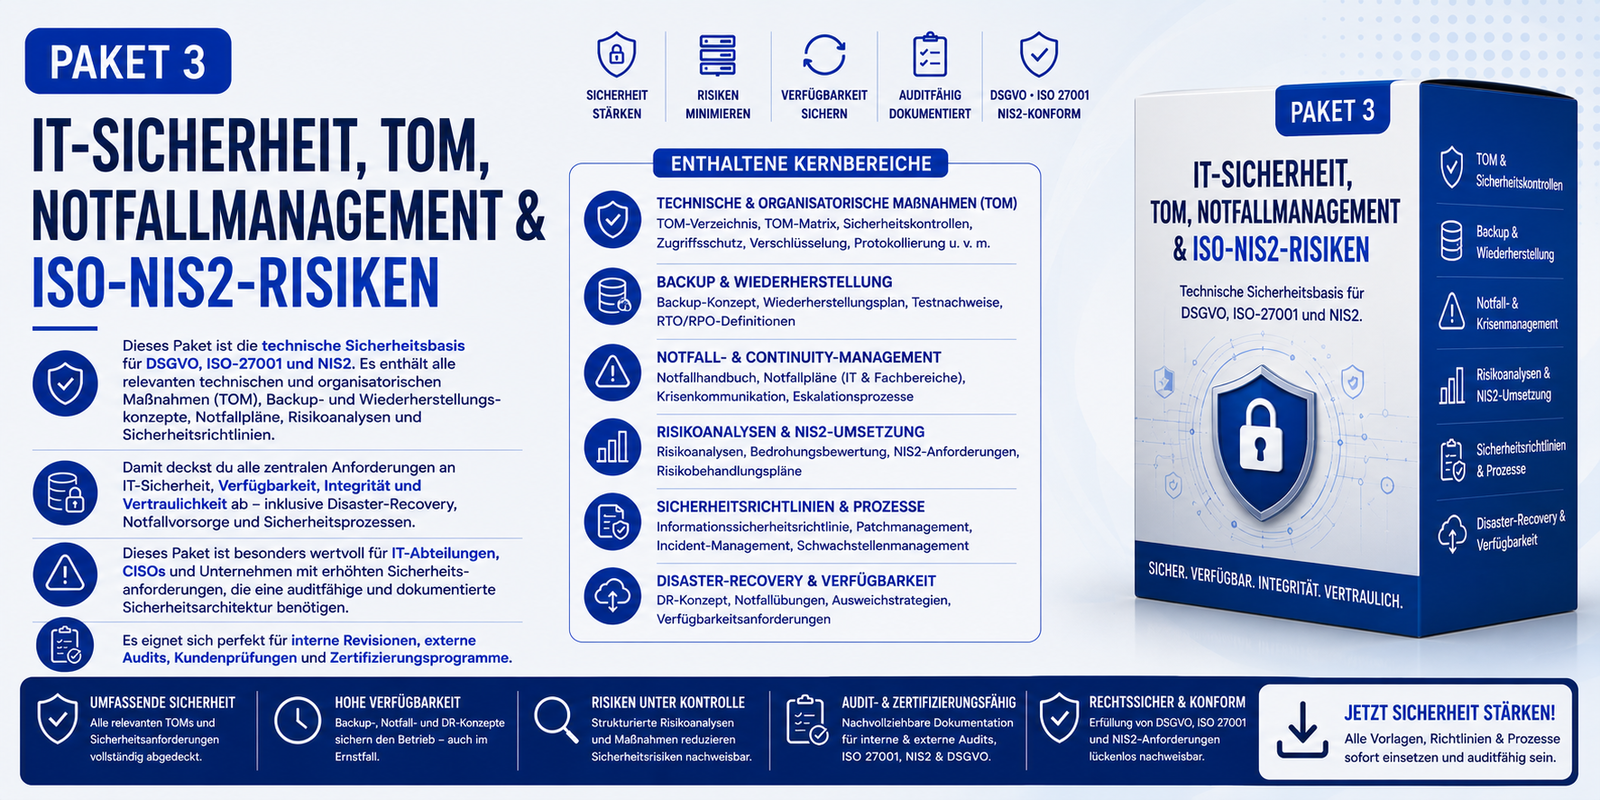
Paket 3 – IT‑Sicherheit, TOM, Notfallmanagement & ISO‑NIS2‑Risiken
Paket 3 – IT‑Sicherheit, TOM, Notfallmanagement & ISO‑NIS2‑Risiken
Ziel: Vollständige technische & organisatorische Maßnahmen, IT-Security Governance
Ideal für: Unternehmen mit IT-Audit, NIS2 Pflichten oder ISO 27001 Anforderungen
Dieses Paket ist die technische Sicherheitsbasis für DSGVO, ISO 27001 und NIS2.
Es enthält die relevanten technischen und organisatorischen Maßnahmen (TOM), Backup- und Wiederherstellungskonzepte, Notfallpläne, Risikoanalysen und Sicherheitsrichtlinien.
Abdeckung der zentralen Anforderungen an IT-Sicherheit, Verfügbarkeit, Integrität und Vertraulichkeit ab – inklusive Disaster Recovery, Notfallvorsorge und Sicherheitsprozessen.
Dieses Paket ist besonders wertvoll für IT-Abteilungen, CISOs und Unternehmen mit erhöhten Sicherheitsanforderungen, die eine auditfähige und dokumentierte Sicherheitsarchitektur benötigen.
Es eignet sich perfekt für interne Revisionen, externe Audits, Kundenprüfungen und Zertifizierungsprogramme
Im Paket enthaltene Dokumente:
• DS_0131 TOM Verzeichnis
• DS_0132 TOM Matrix
• DS_0030 Richtlinie Datensicherung
• DS_0032 Datensicherungskonzept
• DS_0033 Disaster Recovery Plan
• DS_0060 Notfallplan
• DS_0061 Notfallvorsorgekonzept
• DS_0076 Risikoanalyse ISO 27001 / NIS2