ISMS_D36_Patch Management Policy
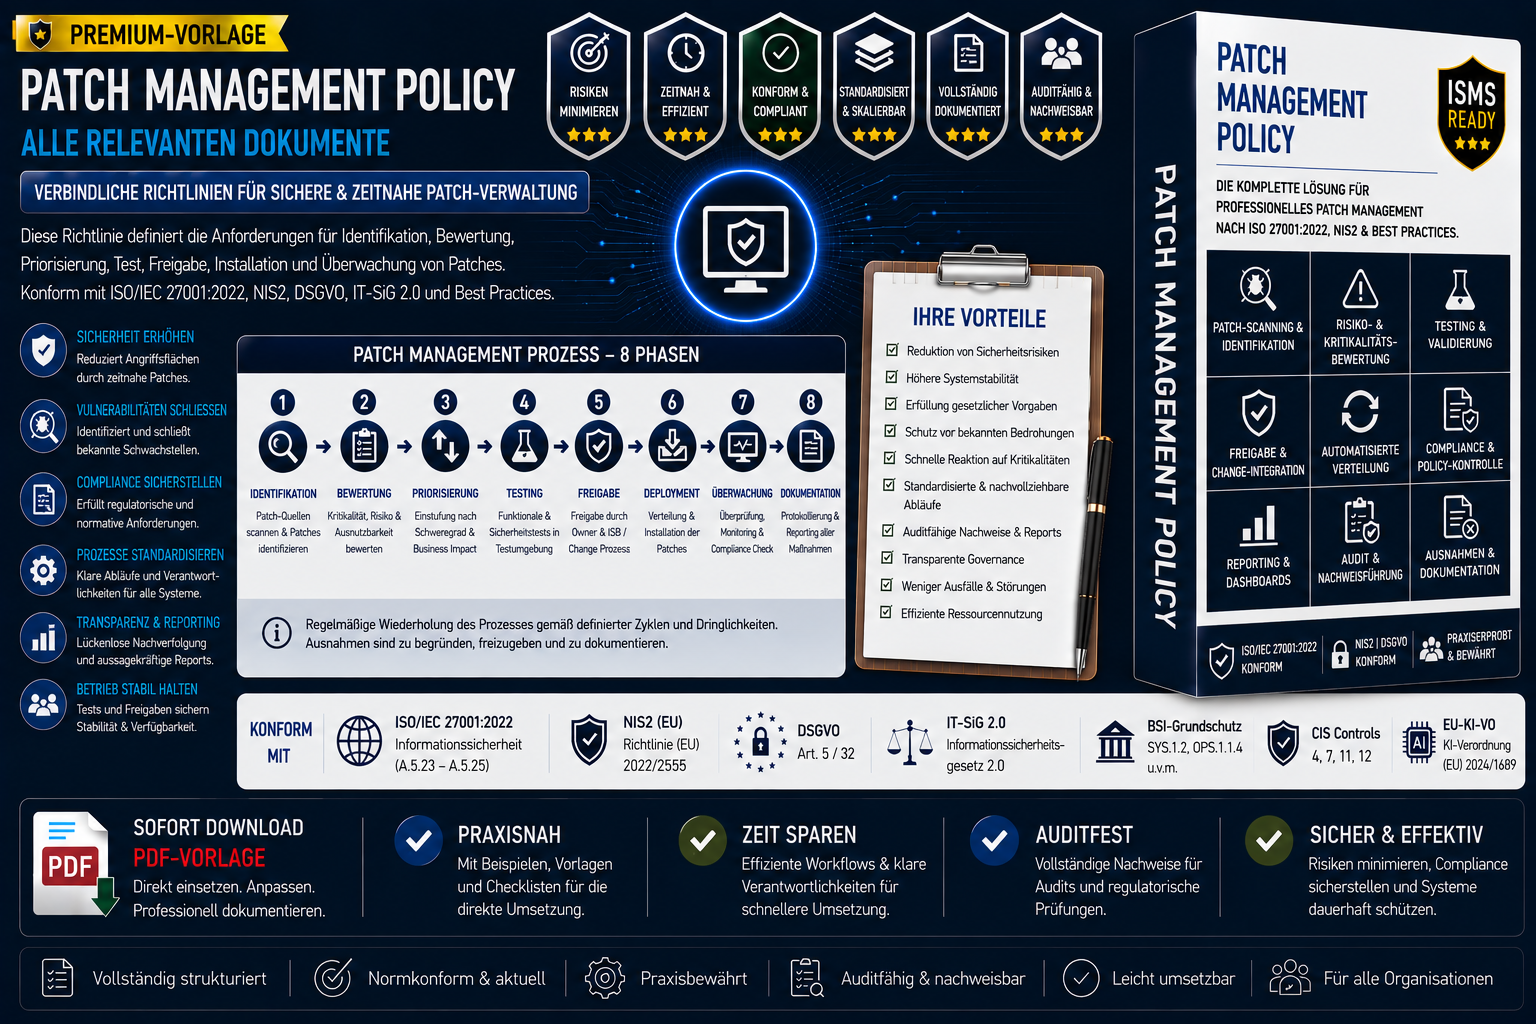
ISMS_D36_Patch Management Policy
Auditfähige Patch‑Management‑Richtlinie gemäß ISO 27001, NIS2, DORA, DSGVO, IT-SiG & EU-KI-VO
Die Patch Management Policy (2026‑Standard) ist eine ausgearbeitete, hochstrukturierte und auditfähige Unternehmensrichtlinie für Identifikation, Bewertung, Priorisierung, Test, Freigabe, Deployment und Wirksamkeitsprüfung von Patches, Sicherheitsupdates, Hotfixes und Firmware‑Updates.
Sie erfüllt die Anforderungen aus ISO/IEC 27001:2022, NIS2, DORA, DSGVO Art. 5/32, IT-SiG 2.0 sowie EU-KI-VO (KI‑Modell‑Updates, Bias‑Fixes, Sicherheitsverbesserungen).
Originalzitat aus dem Dokument:
„Diese Richtlinie definiert verbindliche Anforderungen für Identifikation, Bewertung und Installation von Patches.“
„Ziel ist die schnelle und kontrollierte Reduktion von Sicherheitsrisiken durch zeitnahe Patch‑Installation.“
Vorteil
- ausgearbeitete Patch‑Management‑Policy
- enthält Priorisierung, CVSS‑Modelle, KI‑Patch‑Pflichten, Governance, Reporting, Audit‑Evidenzen
- Konform nach ISO 27001, NIS2, DSGVO, IT-SiG, DORA, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
ergänzt perfekt:
- ISMS_D35 (Change‑Management‑Policy)
- ISMS_D35c/d (Change‑Prozess & Release‑Prozess)
- ISMS_D34 (Asset Management Policy)
- ISMS_D33b (Secure Configuration Policy – Systeme & Server)
- Vulnerability‑Management‑Dokumente
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Dieses Dokument ist ideal für:
- ISB / CISO
- IT‑Security
- ITOperations
- Applikationsverantwortliche
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Cloud‑First‑Organisationen
- Unternehmen mit KI‑Modellen
- interne & externe Auditoren
- Dienstleister mit Patch‑Pflichten
Mit ISMS_D36 – Patch Management Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Patch‑Management‑Framework, das alle Anforderungen aus ISO 27001, NIS2, DORA, DSGVO und EU-KI-VO erfüllt.