KI_D0120_KI_Incident Response Playbook (IRP)
KI_D0120_KI_Incident Response Playbook (IRP)
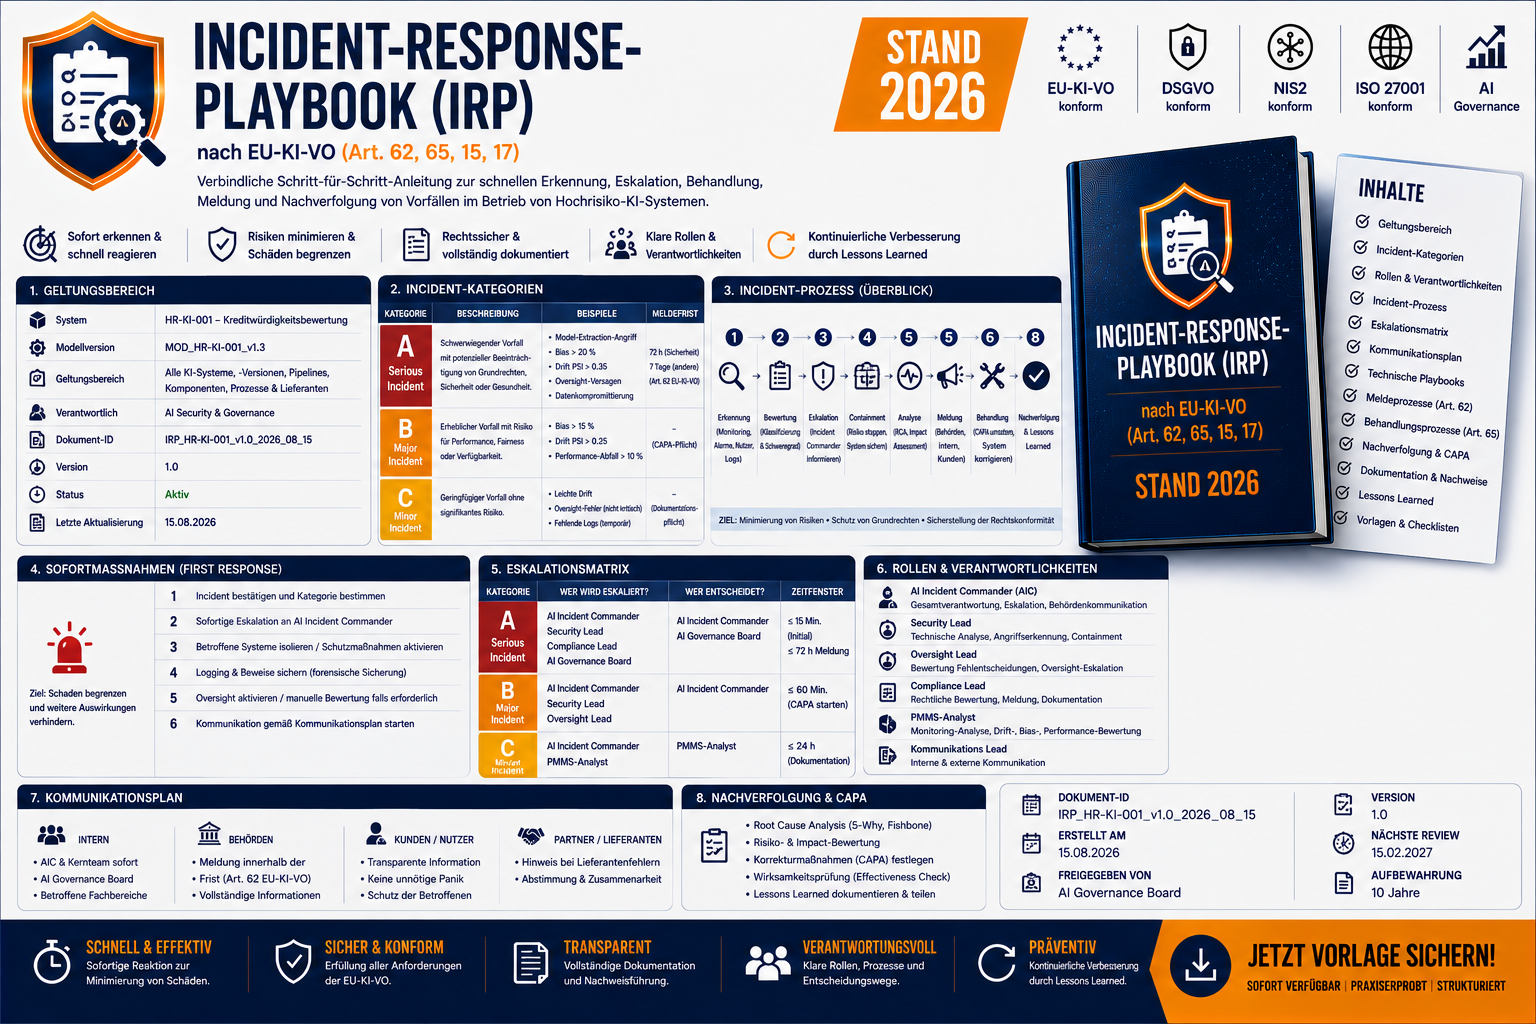
Das Incident‑Response‑Playbook (IRP) ist die ausgearbeitete, operativ nutzbare Schritt ‑ für ‑ Schritt ‑ Anleitung zur Behandlung aller KI‑bezogenen Vorfälle gemäß Art. 62 und Art. 65 EU-AI-Act.
Es definiert Rollen, Verantwortlichkeiten, Eskalationspfade, technische Analysen, behördliche Meldungen und CAPA‑Maßnahmen – und bildet damit die zentrale Einsatzanleitung für Security‑, Oversight‑, Compliance‑ und Governance‑Teams.
Zentrale Inhalte aus dem Dokument:
„Das IRP ist die verbindliche, operativ nutzbare Schritt‑für‑Schritt‑Anleitung zur Behandlung aller KI‑bezogenen Vorfälle – von Detection über Eskalation, Containment, RCA, CAPA bis zur behördlichen Meldung.“
„Es operationalisiert die Anforderungen aus Art. 62 EU‑KI‑VO und ist ein Pflichtbestandteil des Qualitätsmanagementsystems.“
Highlights & Inhalte
- Incident‑Response‑Lifecycle mit 12 Schritten
- (Detection → Verification → Classification → Assessment → Containment → RCA → Impact → Risk → CAPA → Prävention → Reporting → Closure)
- Rollen & Verantwortlichkeiten:
- AI Incident Commander, Security Lead, Oversight Lead, Compliance Lead, PMMS‑Analyst
- Detection‑Quellen: Monitoring, Oversight, Security, Lieferanten, Audits, Kunden
- Klassifizierung nach Incident‑Typen (A – Serious, B – Major, C – Minor)
- RCA‑Methoden: Angriffssignaturen, API‑Logs, Score‑Pattern‑Analyse, Security‑Heuristiken
- Containment‑Maßnahmen: Rate‑Limit, IP‑Block, Deep Logging, Oversight‑Eskalation
- CAPA‑Verknüpfung inkl. Maßnahmenkatalog
- Präventivmaßnahmen: Score‑Randomisierung, API‑Anomalie‑Erkennung, Penetration‑Tests
- Behördliche Meldung (BSI) inkl. Meldepflichten & Bestätigung
- IR‑Akte mit Status, Risiko, Maßnahmen & Abschluss
- Pflichtbestandteil des AI‑QMS nach Art. 17 EU-AI-Act
Ideal für
- Unternehmen mit Hochrisiko‑KI‑Systemen
- Security‑, Compliance‑ und Governance‑Teams
- KI‑Monitoring‑ & Operations‑Teams
- Vorbereitung auf behördliche Meldungen nach Art. 62 EU-AI-Act
- Organisationen, die ein strukturiertes, auditfähiges Incident‑Response‑Verfahren benötigen