NIS2_D0036_NIS2 Backup & Recovery Richtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0036_NIS2 Backup & Recovery Richtlinie
NIS2 Backup & Recovery Richtlinie
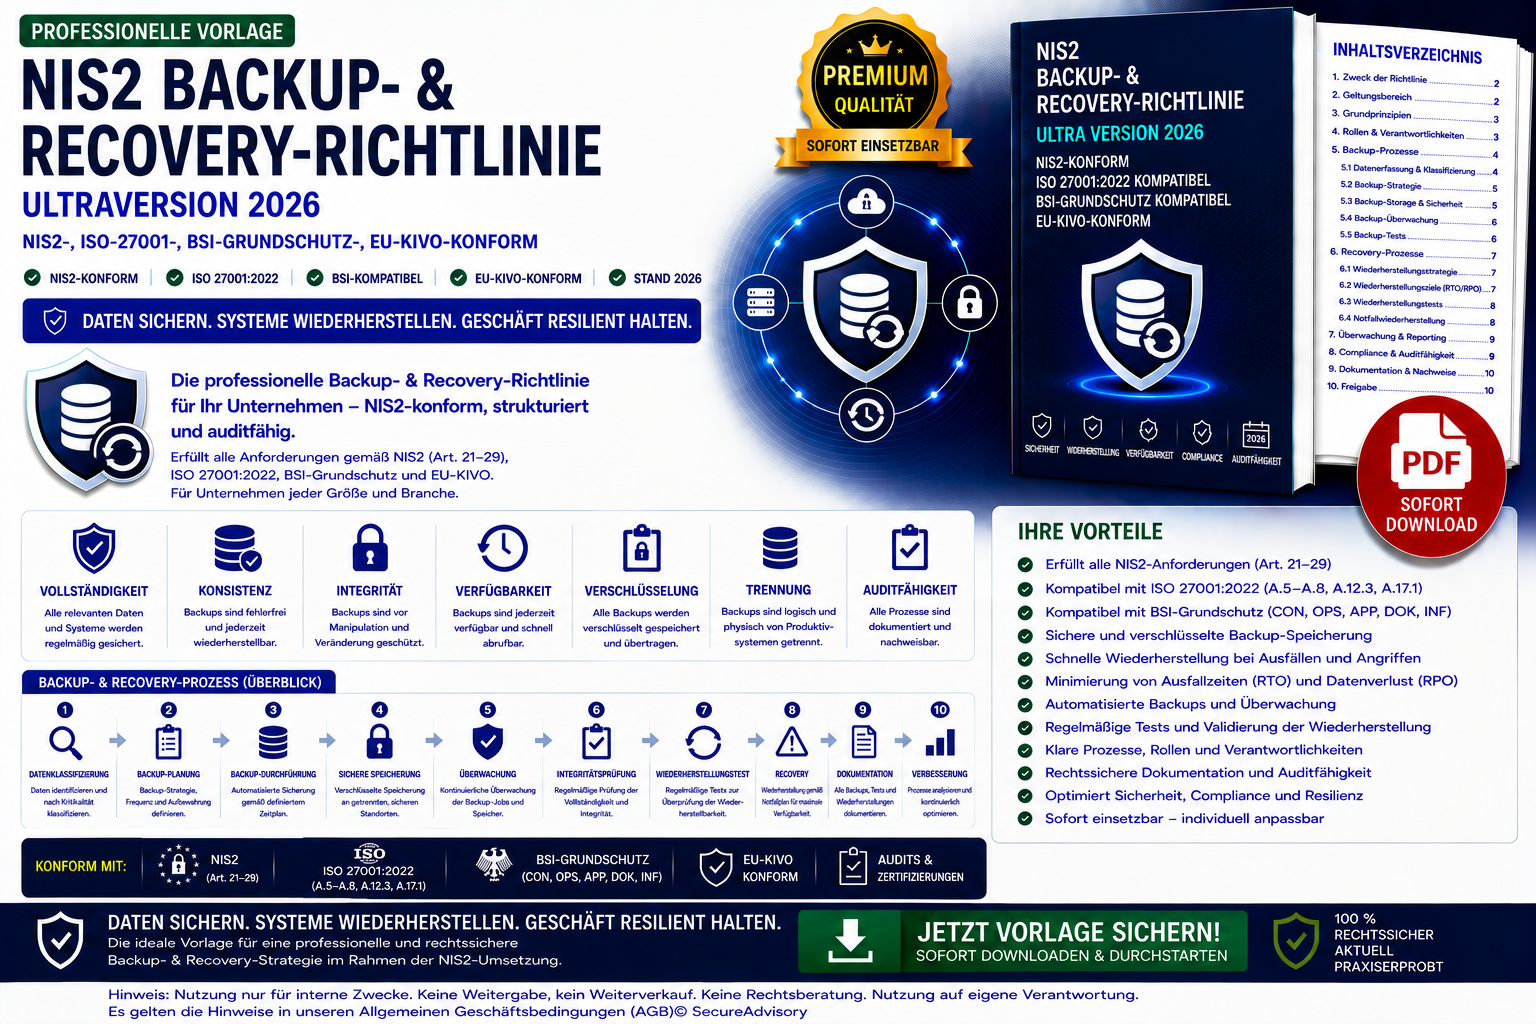
Die NIS2 Backup & Recovery Richtlinie bildet die Vorlage für ein ausgearbeitetes Premium‑Governance‑Dokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch präzise Grundlage für die Sicherung und Wiederherstellung geschäftskritischer Daten bietet.
Das Dokument definiert:
- Backup‑Governance nach NIS2, ISO‑27001 und BSI‑Grundschutz
- Backup‑Typen (Vollbackup, inkrementell, differenziell, Cloud‑Backup, OT‑Backup, Container‑Backup, Datenbank‑Backup)
- Backup‑Frequenzen nach Kritikalität (kritisch alle 4h, hoch täglich, mittel wöchentlich, niedrig monatlich)
- Verschlüsselungs‑ und Integritätsanforderungen (AES‑256, TLS 1.3, Hash‑Prüfung, Signierung)
- physische, logische und Cloud‑Trennung von Backups
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, IT‑Security, SysAdmin, Netzwerkadmin, CloudSecurity, OTSecurity, Third‑Party‑Security)
- Recovery‑Prozesse inkl. RTO/RPO‑Ziele, Recovery‑Tests, Rollback‑Pläne
- Spezialbereiche: Cloud‑Recovery, Container‑Recovery, OT‑Recovery
- Incident‑Response‑Prozesse für Backup‑ und Recovery‑Vorfalltypen
- Dokumentations‑ und Auditpflichten
- Ultra Version‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Backup‑Governance
- klare RTO/RPO‑Ziele für alle Kritikalitätsstufen
- verschlüsselte, getrennte und revisionssichere Backups
- Recovery‑Tests mit definierten Erfolgskriterien
- Cloud‑, Container‑ und OT‑Recovery integriert
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- IT‑Security‑Teams, SOC‑Teams, Compliance‑Abteilungen
- Beratungen, die Backup‑ und Recovery‑Frameworks implementieren