KI_D0054_KI Data Governance Richtlinie
Price349.00 €
Price349.00 € Net
KI_D0054_KI Data Governance Richtlinie
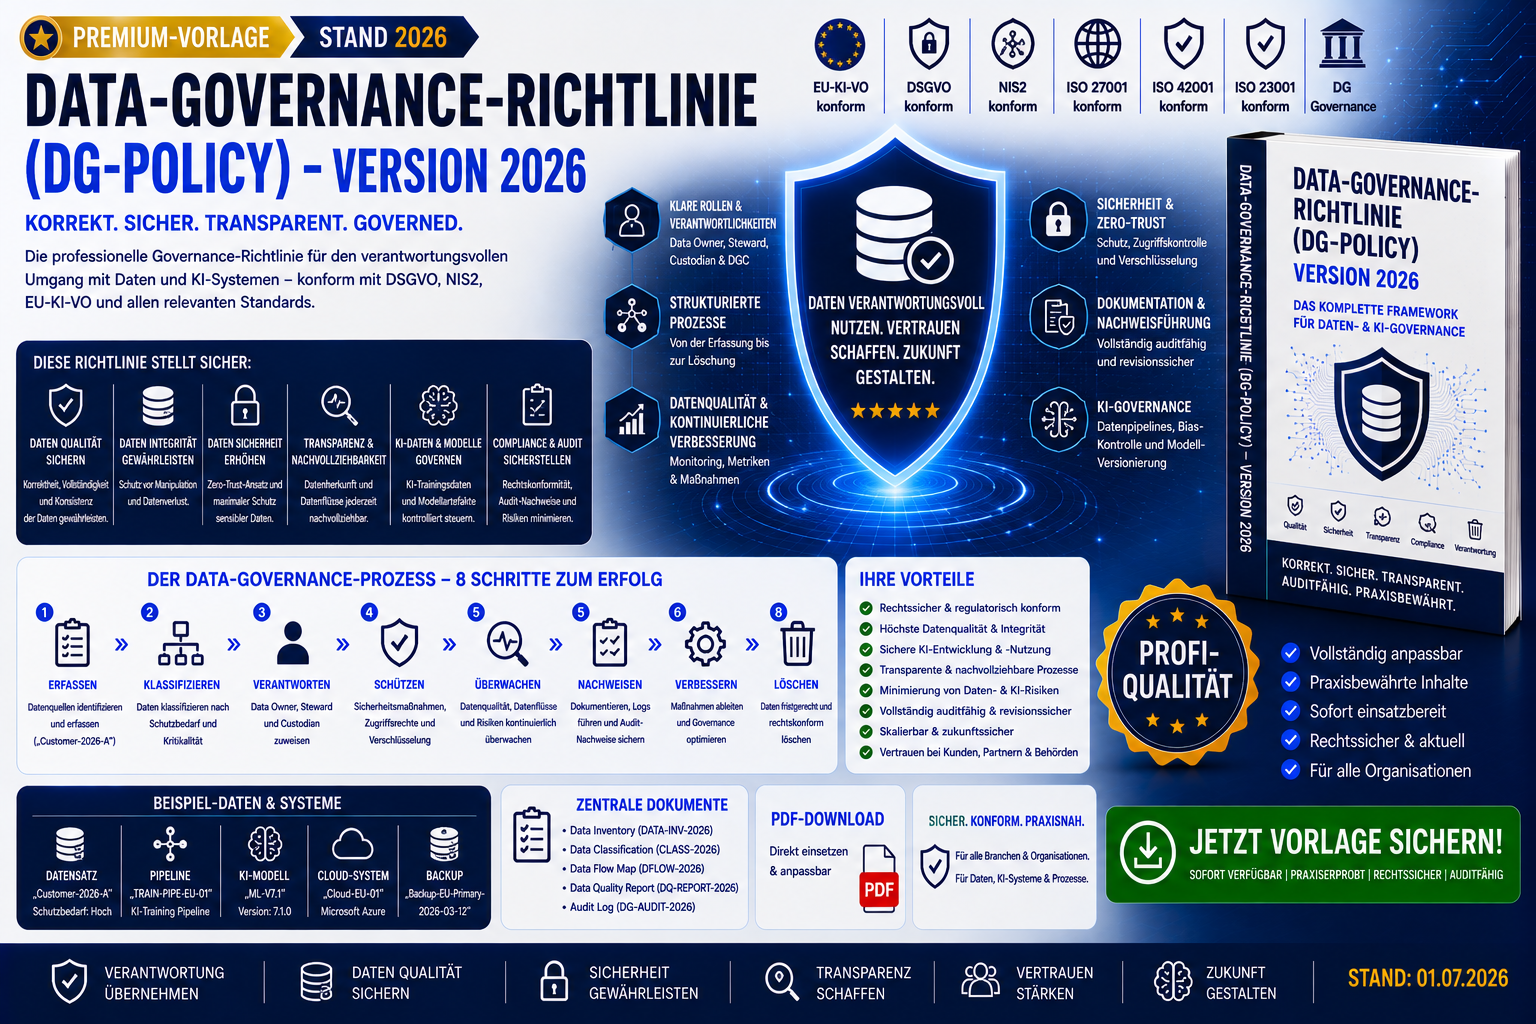
KI‑Data‑Governance‑Richtlinie (DSGVO / NIS2 / EU‑KI-VO konform)
Diese professionelle Data‑Governance‑Richtlinie definiert die Strukturen, Verantwortlichkeiten, Prozesse und Kontrollmechanismen, die erforderlich sind, um Daten korrekt, sicher, vollständig und transparent zu verwalten – einschließlich KI‑Trainingsdaten, Modellartefakten und komplexer Datenflüsse.
Sie ist vollständig kompatibel mit DSGVO, NIS2, EU-KI-VO, Zero‑Trust‑Architekturen und modernen KI‑Governance‑Frameworks.
Das Dokument umfasst u. a.:
- Definition der Data‑Governance‑Grundprinzipien
- (Ownership, Qualität, Sicherheit, Transparenz, Minimierung, Compliance by Design, KI‑Datenkontrolle)
- Rollenmodelle (Data Owner, Data Steward, Governance Board, Datenschutz, Informationssicherheit, KI‑Governance)
- Datenklassifizierung inkl. Schutzbedarf, Risiken und Maßnahmen
- Qualitätskriterien und Pflichtmaßnahmen (Validierungen, Stichproben, KPIs, KI‑Datenqualitätskontrollen)
- Datenlebenszyklus (Erhebung → Klassifizierung → Nutzung → Archivierung → Löschung)
- Zugriffskontrollen (RBAC, Least Privilege, Rezertifizierung, Zero‑Trust)
- Cloud‑Governance (Regionen, Verschlüsselung, Logging, Datenlokalisierung)
- KI‑Daten‑Governance gemäß EU‑KI‑VO (Bias‑Analysen, Drift‑Monitoring, Datenherkunft, Oversight‑Freigaben)
- interne und externe Datenweitergabe inkl. AV‑Pflichten
- Monitoring‑ und Audit‑Pflichten (monatliche Berichte, jährliche Audits, NIS2‑Checks)
- Incident‑Management bei Datenfehlern, Verlust oder Missbrauch
- Dokumentations‑ und Nachweispflichten
- Schulungs‑ und Awareness‑Pflichten
- Sanktionen bei Verstößen
Nutzen für Käufer
- sofort einsatzbereit für ISMS, KI‑Governance, Data‑Governance und Audit‑Vorbereitung
- spart 50–80 Stunden interne Dokumentationsarbeit
- ideal für DSGVO‑Compliance, NIS2‑Resilienz und EU‑KI-VO‑Konformität
- auditfähige Struktur für interne und externe Prüfungen
- enthält moderne KI‑Daten‑Governance‑Mechanismen, die 2026 in vielen Unternehmen fehlen