NIS2_D0034_NIS2 Logging & Monitoring Richtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0034_NIS2 Logging & Monitoring Richtlinie
NIS2 Logging & Monitoring Richtlinie
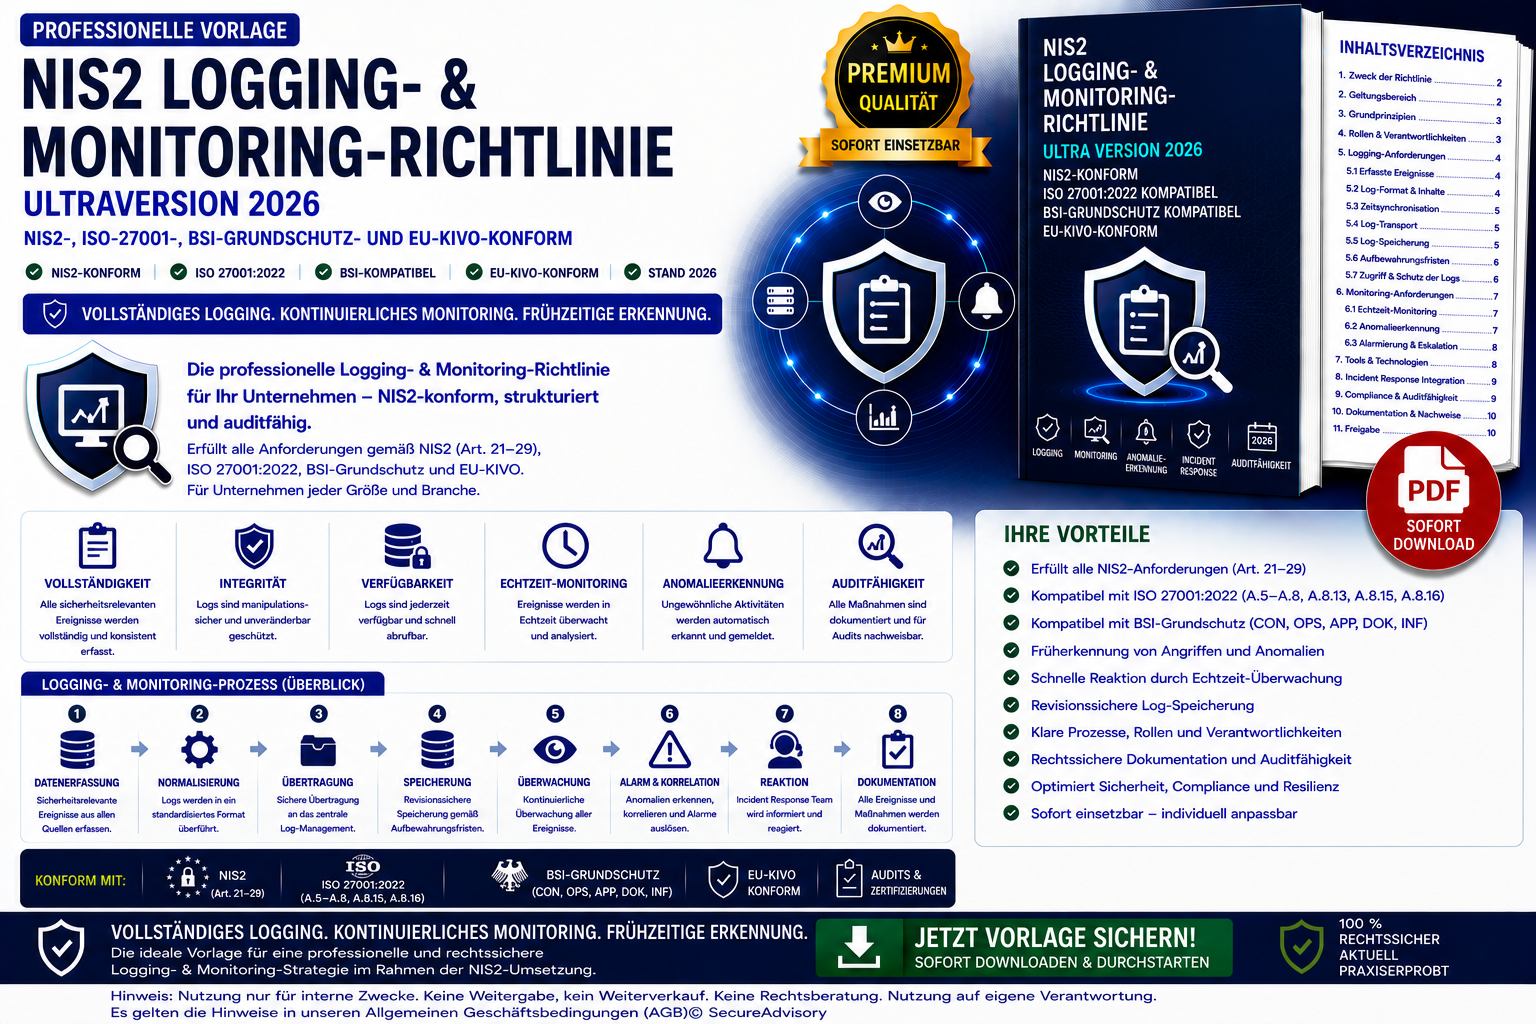
Die NIS2 Logging & Monitoring Richtlinie bildet die Vorlage für ein ausgearbeitetes Premium‑Sicherheitsdokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch präzise Grundlage für die Erfassung, Speicherung und Analyse sicherheitsrelevanter Ereignisse bietet.
Das Dokument definiert:
- Logging‑Governance nach NIS2, ISO‑27001 und BSI‑Grundschutz
- zentrale Anforderungen an Log‑Erfassung, Log‑Formate, Log‑Inhalte und Log‑Aufbewahrung
- Monitoring‑Standards für IT‑Systeme, Netzwerke, Cloud‑Umgebungen, OT‑Systeme und Container
- SIEM‑Pflichten (Echtzeit‑Analyse, Korrelation, Alarmierung, Dashboards, Threat‑Intelligence, Forensik)
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, IT‑Security, SysAdmin, Netzwerkadmin, CloudSecurity, OTSecurity, Third‑Party‑Security)
- Incident‑Response‑Prozesse für Logging‑ und Monitoring‑Vorfalltypen
- Dokumentations‑ und Auditpflichten
- Ultra Version‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Logging‑Governance
- Revisionssichere Log‑Speicherung und zentrale Log‑Sammlung
- Echtzeit‑Monitoring mit SIEM‑Integration
- klare Vorgaben für Pflicht‑Logs (IAM, Netzwerk, API, Cloud, OT, Container, Datenbanken)
- Alarmierungsmodell mit definierten Reaktionszeiten
- Incident‑Response‑Prozesse
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- IT‑Security‑Teams, SOC‑Teams, Compliance‑Abteilungen
- Beratungen, die Logging‑ und Monitoring‑Frameworks implementieren