ISMS_D48_Third Party Onboarding Process
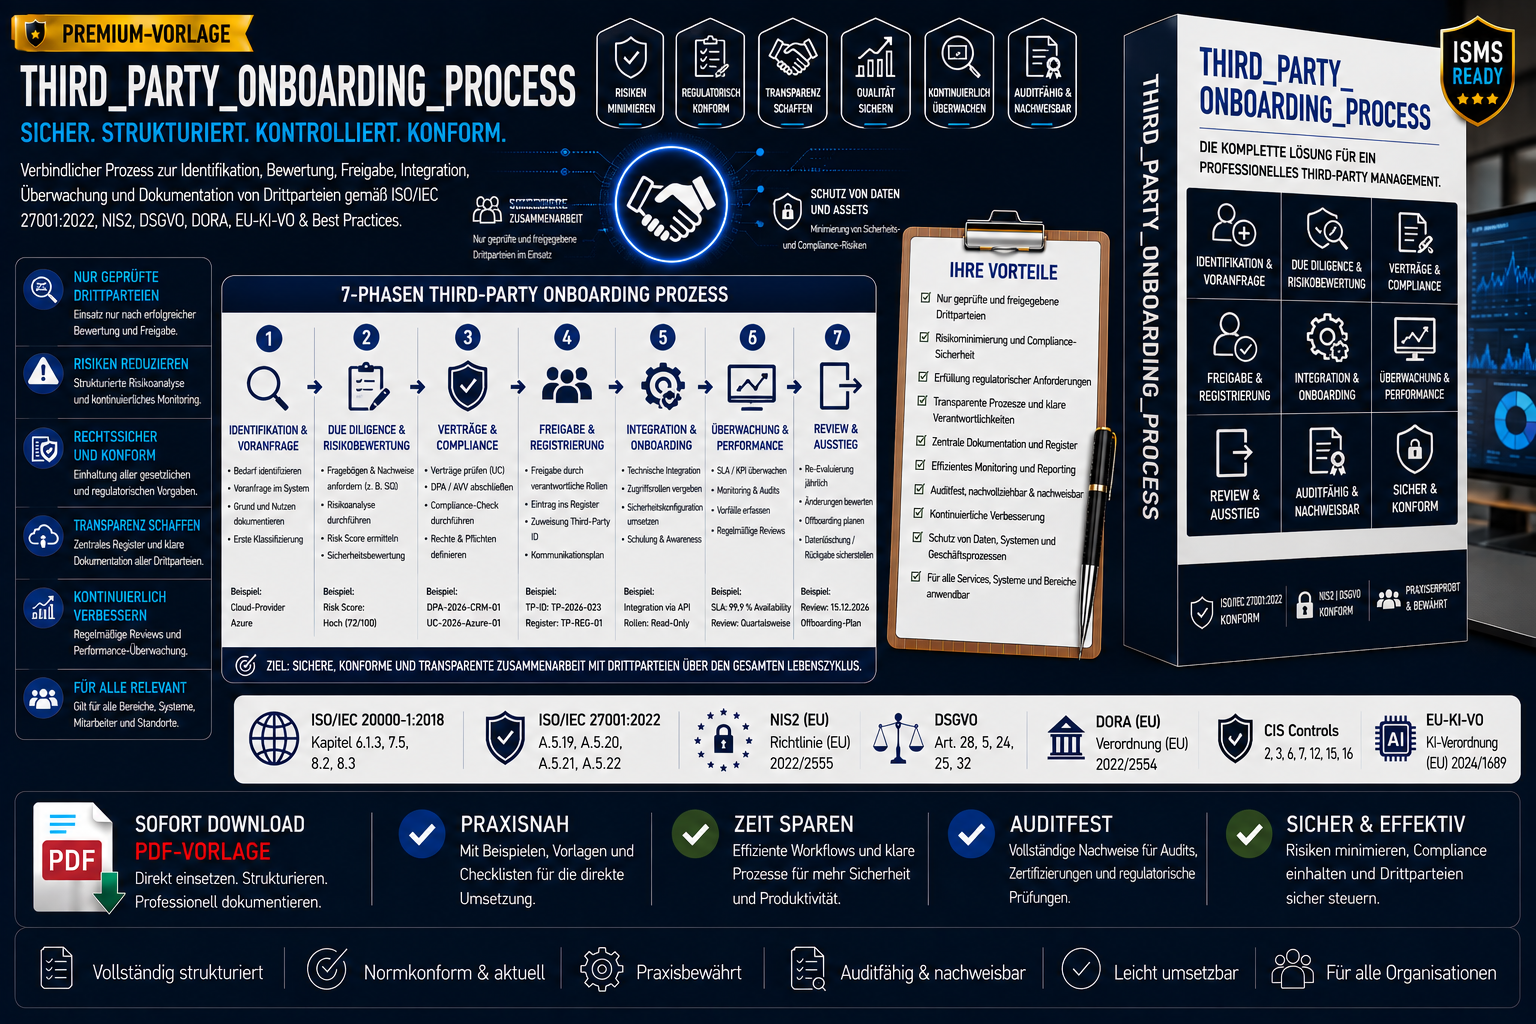
ISMS_D48_Third Party Onboarding Process
Auditfähiger End‑to‑End‑Prozess für Auswahl, Prüfung, Freigabe, Integration & Überwachung von Drittparteien gemäß ISO 27001, NIS2, DSGVO Art. 28, DORA & EU-KI-VO
Der Third Party Onboarding Process ist ein ausgearbeiteter, tiefgehender und auditfähiger Prozess zur Identifikation, Bewertung, Freigabe, Integration und Überwachung externer Dienstleister, Software‑Lieferanten, Cloud‑Provider, KI‑Dienstleister und sicherheitsrelevanter Partner.
Er erfüllt die Anforderungen aus ISO/IEC 27001:2022 A.5.19–A.5.22, NIS2, DSGVO Art. 28, DORA, IT-SiG 2.0 sowie EU-KI-VO (KI‑Risiken, Modellverarbeitung, Datenflüsse).
Originalzitat aus dem Dokument:
„Dieser Prozess definiert den vollständigen, verbindlichen Ablauf zur Identifikation, Bewertung, Freigabe, Integration, Überwachung und Dokumentation von Drittparteien.“
Inhaltliche Highlights
- Enterprise‑Third‑Party‑Governance
- Kontrolle über alle externen Dienstleister
- klare Rollen, Verantwortlichkeiten und Freigabeprozesse
- Auditfähigkeit durch Due‑Diligence‑Nachweise, DPAs, Risikoanalysen, Verträge, Reviews
- Integration in ISMS, NIS2‑Compliance, DSGVO‑Art. 28‑Pflichten, DORA‑Lieferkettenkontrollen & KI‑Governance
Vorteil
- Ausgearbeiteter Third‑Party‑Onboarding‑Prozess
- enthält Due‑Diligence‑Struktur, Risikoanalyse, Datenschutzprüfung, Sicherheitsprüfung, Verträge, Integration, Monitoring, KPIs
- Konform nach ISO 27001, NIS2, DSGVO‑Art. 28, IT-SiG, DORA, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
ergänzt perfekt:
- ISMS_D47 (Service Level Management Process)
- ISMS_D33 (Risikomanagement‑Policy)
- ISMS_D41 (Informationsklassifizierungs‑Policy)
- ISMS_D38b (Medien‑ & Datenträgerverwaltung Policy)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Ideal für
- Third‑Party‑Manager
- ISB / CISO
- Datenschutzbeauftragte
- Einkauf / Procurement
- IT‑Security
- Cloud‑Teams
- KI‑Teams
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- SaaS‑Anbieter
- interne & externe Auditoren
Mit ISMS_D48 – Third Party Onboarding Process erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Third‑Party‑Governance‑Framework, das Anforderungen aus ISO 27001, NIS2, DSGVO, DORA und EU-KI-VO erfüllt.