BCM_D077_Notfallplan „Cyberangriff mit Betriebsunterbrechung
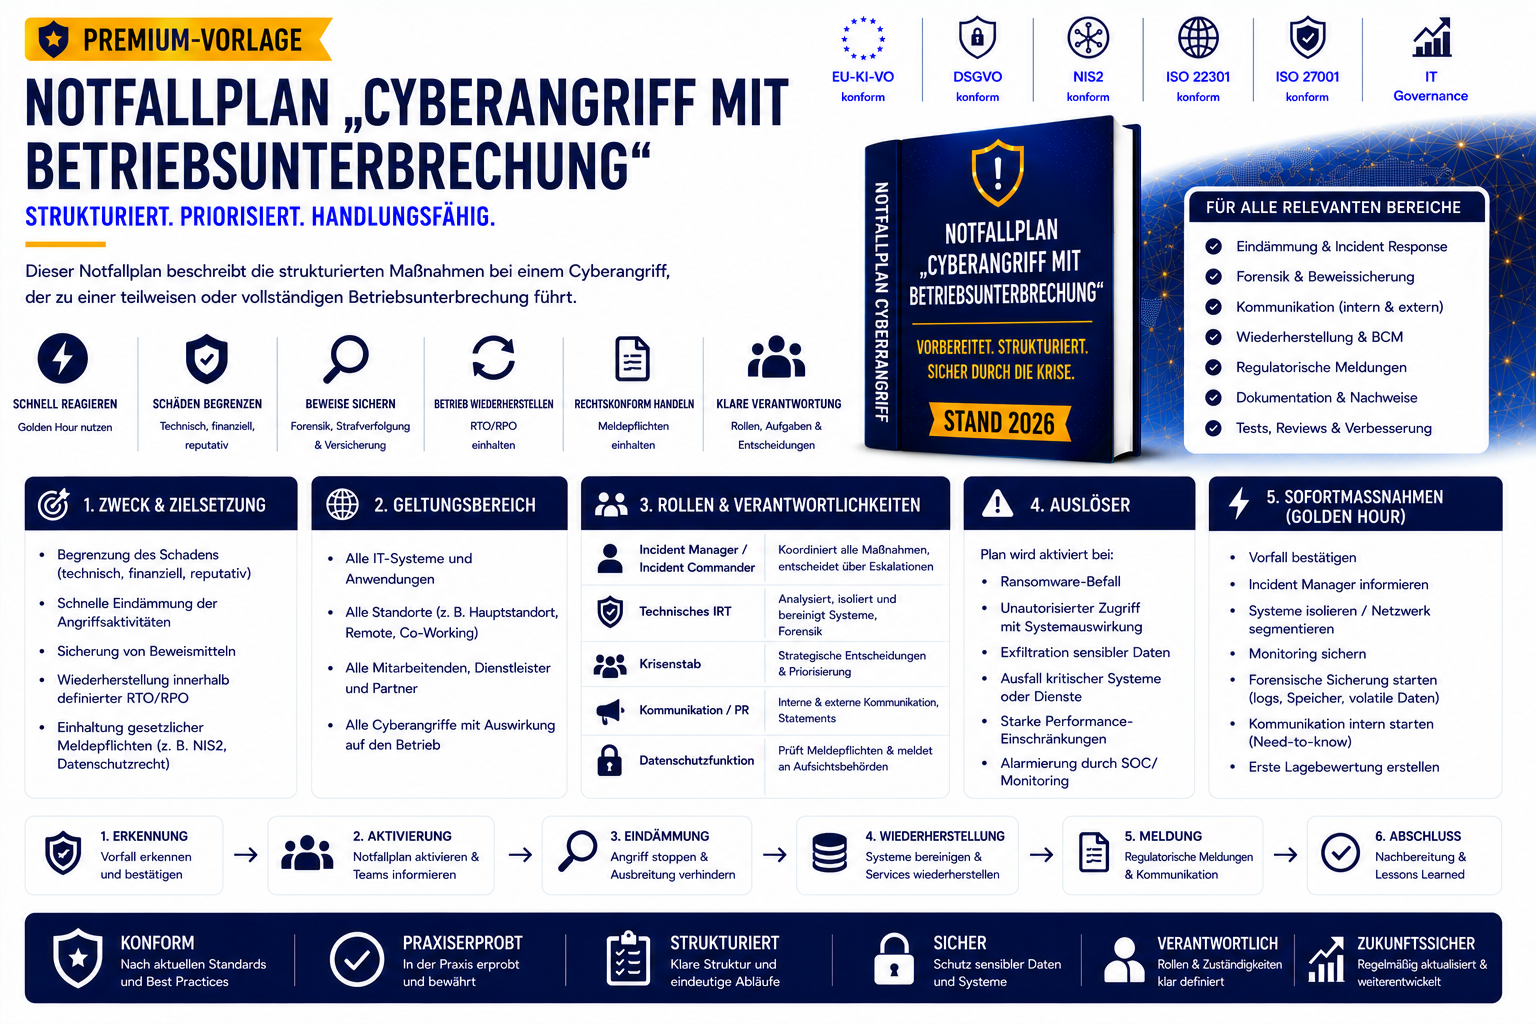
BCM_D077_Notfallplan „Cyberangriff mit Betriebsunterbrechung
Auditfähiger, hochkritischer Notfallplan für Ransomware, APT‑Angriffe, Datenexfiltration und vollständige Betriebsunterbrechungen
Der Notfallplan „Cyberangriff mit Betriebsunterbrechung“ ist eines der wichtigsten und sensibelsten BCM‑Dokumente.
Er beschreibt die priorisierten technischen, organisatorischen, forensischen und kommunikativen Maßnahmen, die notwendig sind, um einen Cyberangriff mit massiver Betriebsunterbrechung schnell, kontrolliert und rechtssicher zu bewältigen.
Er erfüllt die Anforderungen aus NIS2, DSGVO, ISO 27001, ISO 22301, IT‑SiG 3.0 und ist vollständig auditfähig.
Kerninhalte:
- Aktivierungskriterien: Ransomware, privilegierte Konto‑Kompromittierung, Datenexfiltration, DDoS, Manipulation kritischer Systeme, APT‑Hinweise
- Phasenmodell: Erkennung → Eindämmung → Forensik → Bereinigung → Wiederherstellung → Lessons Learned
- „Golden Hour“‑Checkliste für die ersten 60 Minuten (Eindämmung, Forensik, Krisenstab, interne Kurzinfo)
- Maßnahmen zur Eindämmung: Netzwerksegmentierung, Systemisolierung, Kontensperrung, Logging‑Erhöhung
- Forensik & Ursachenanalyse: RAM‑Dumps, Disk‑Images, IOC‑Analyse, MITRE‑ATT&CK‑Mapping, Scope‑Bestimmung
- Wiederherstellung: Neuinstallation, Restore aus vertrauenswürdigen Backups, Integritätsprüfungen, schrittweiser Wiederanlauf
- Kommunikationskonzept: interne Kurzinfos, externe Kundenmeldungen, Abstimmung mit Datenschutz & Recht
- Checklisten für Golden Hour, Wiederanlauf, Forensik, Kommunikation
- Anhänge: Kommunikationsbausteine, Prioritätenliste kritischer Systeme, Kontaktliste Incident‑Response‑Team, Meldepflichtenübersicht
Dieses Dokument ermöglicht Unternehmen, innerhalb von 60 Minuten eine vollständige Cyber‑Notfallreaktion zu starten, Schäden zu begrenzen, Beweise zu sichern und den Betrieb kontrolliert wiederherzustellen.